Skip to content

Hatten die Dokumente von Snowden einen Einfluß auf Jihadisten?

Hier, wie auch in Zeitungen, gilt die Regel, wenn der Titel eine Frage enthält, ist die Antwort nein. :-)

Die längere Antwort: Flashpoint Global Partners machen Eigenwerbung, dass sie das Dark Web beleuchten und Auskünfte zu Jihadisten bieten können. Im letzten Jahr haben sie sich angeschaut, ob sich die Verwendung von Verschlüsselungswerkzeugen bei Jihadisten seit den Veröffentlichungen von Snowden geändert hat (komplettes PDF). Dazu haben sie das Dark Web abgegrast und versucht, Hinweise zu finden.

Die Firma schaute sich die Veröffentlichungszyklen von entsprechender Software (Mujahedeen Secrets, Asrar al-Dardashah etc.) an. Nach Snowden gab es nicht mehr oder häufigere Veröffentlichungen als vorher. Weiterhin suchten sie nach bestimmten Schlagworten (Verschlüsselung, Name der Software etc.). Hier gingen die Diskussionen nach Snowden entweder zurück oder blieben gleich.

Daher geht die Firma davon aus, dass Snowden keinen oder nur geringe Effekte auf den Einsatz von Verschlüsselung durch Jihadisten hat.

Plötzlich Krieg -- Ein Experiment

Im ZDF kam vor kurzem die Sendung “Plötzlich Krieg -- Ein Experiment”. Darin wurden zwei Teams aus Frauen und Männern in ein Lager gesteckt und mittels geschickter Manipulationen versucht, beide Teams gegeneinander aufzubringen. Die Sendung sollte zeigen, wie einfach es ist, einen Konflikt (Krieg) auszulösen und es war erschreckend einfach.

Anfangs wurden die Teilnehmer ausgewählt. Diese sollten keinen gewalttätigen oder sonstwie psychologisch auffälligen Hintergrund haben. Gesucht wurden also möglichst normale, unauffällige Personen. Denen wurde erzählt, dass es sich um ein Experiment aus der Konfliktforschung handelt und beide Teams wussten nichts von der Existenz des jeweils anderen Teams.

Christopher Lesko, ein Berater für Gruppendynamik und Konflikte, leitete das Experiment. Nach seinen Worten reichen drei Regeln, um Krieg herbeizuführen:

  1. Wir sind die Guten.
  2. Die sind die Bösen.
  3. Die nehmen uns etwas weg.

Danach wurde das Experiment aufgebaut und durchgeführt. Am ersten Tag gab es für beide Teams Zeit, sich als Gruppe zusammenzufinden. Danach gab es Spiele, bei denen eine Gruppe systematisch verlor und es wurde der Anschein erweckt, dass die andere Gruppe etwas weggenommen hat (leerer Frühstückstisch). Für die zweite Runde standen sich die Teams von Angesicht zu Anngesicht gegenüber. Hier war deutlich zu sehen, wie die Aggression gegen das andere Team immer stärker wurde. Beim letzten Spiel kam es dann sogar zu einer Rippenverletzung durch zu “Körperkontakt”.

Beide Teams waren so gegeneinander aufgebracht, dass eine Schlägerei in der Luft lag. Das, obwohl beide Teams wussten, dass es um nichts geht. Einzig die Erlebnisse der vorigen Tage hatten dafür gesorgt, gegenseitigen Hass aufzubauen.

Das Experiment endete jedoch nicht an dieser Stelle, sondern es ging nun in die “Friedensverhandlungen”. Lesko half beiden Teams zueinander zu finden und sich für die Verletzungen zu entschuldigen. So gingen am Ende beide Gruppen friedlich auseinander.

Ich fand die Sendung sehr interessant und augenöffnend. Ähnliche Experimente und Erkenntnisse gibt es in der Psychologie schon seit längerem. Aber hier wurde sehr plastisch dargestellt, wie einfach es ist, Konflikte heraufzubeschwören und wie leicht Menschen bereit sind, sich in den Krieg zu stürzen. Insbesondere unter den heutigen Diskussionen um PEGIDA und so genannte besorgte Bürger ist die Sendung aufschlussreich. Denn hier werden auch die bösen Ausländer (“klauende, vergewaltigende, kriminelle Ausländer”) so dargestellt, als ob sie uns etwas wegnehmen wollen (unsere Kutlur, Sprache, Frauen etc.). Egal, ob das stimmt oder nicht, die Menschen gehen auf die Straße und schrecken vor nahezu nichts zurück. Die Decke der Zivilisation ist eben dünner als wir denken …

Kochabend mit Flüchtlingen und Jenaer Einwohnern

Tafel
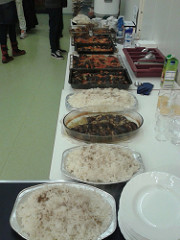
Fertige Tafel kurz vor der Erstürmung ;-)

Vor einiger Zeit diskutierte ich mit Freunden die Idee, einen Kochabend mit Flüchtlingen zu machen. Das heißt, wir besorgen gemeinsam das Essen und kochen dann landestypische Speisen. Dadurch lernen sich alle besser kennen, können sich unterhalten und essen. Dies war der Plan.

Heute war es nun soweit. Der erste Kochabend fand mit etwa 40 Personen aus Syrien, Irak, Afghanistan und Jena statt. Die erste Herausforderung war der Einkauf. Denn niemand von uns kocht üblicherweise für so viele Menschen. Wir waren recht gespannt, ob unsere Planungen stimmten.

Eine syrische Familie hatte sich bereit erklärt, ein Gericht zu kochen. Es gab eine Art Auberginenauflauf mit Hackfleisch, Zwiebeln und Tomaten sowie Reis. Die Zubereitung des Reises erregte einige Aufmerksamkeit. Denn dieser wurde zunächst mit Butter (Ghee) angebraten und erst dann in Wasser gekocht. Den Rest der Zubereitung habe ich nicht mitbekommen, da ich dann in Gesprächen und der Organisation verwickelt war.

Die Deutschen interessierten sich zumeist wie die Flüchtlinge hierher gekommen waren. Die meisten kamen über die so genannte Balkanroute. Das heißt, von der Türkei ging es über Mazedonien in Richtung Ungarn und dann nach Deutschland. Zwei Famillien legten den kompletten Weg zu Fuß zurück. Dabei wurden sie in Mazedonien aufgegriffen und wieder zurück an die griechische Grenze gebracht. Andere nahmen verschiedene Verkehrsmittel. Aber in der Regel gingen viele sehr lange Strecken zu Fuß.

Balkan topo de.jpg
„Balkan topo de“ von Captain Blood - Eigenes Werk. Lizenziert unter CC BY-SA 3.0 über Wikimedia Commons.

Die Familie war ein ebenso wichtiges Thema. So wurde gern nach der Anzahl der Kinder gefragt. Einer meinte, dass die Deutschen so wenig Kinder hätten. Angeblich bestehen die Familien in seiner Region aus fünf und mehr Kindern. Er selbst hatte »nur« drei Kinder dabei und so fragte ich, wieviel Kinder er hat. Die Antwort schockierte mich. Denn er ist mit den drei Kindern geflüchtet. Zwei sind in Syrien geblieben, da diese derart starke Schussverletzungen haben, dass sie die Flucht nicht überstanden hätten. Sein größter Wunsch ist natürlich, beide Kinder mit nach Deutschland zu holen.

Aber viele haben auch in Deutschland leider keine Ruhe. So wurde erzählt, dass Deutsche vor die Füße arabischer Frauen gespukt haben. Dadurch sind viele verängstigt und trauen sich nicht aus dem Haus/Heim.

Bei den vielen Gesprächen verging die Zeit wie im Flug und es wurde zum Essen gerufen. Von allen Seiten war nur Lob zu hören. Der Reis wie auch der Auberginen-Hackfleisch-Auflauf schmeckte allen und wurde fast alle.

Nach dem Essen gab es für mich wieder ein Erlebnis, was mich zum Staunen brachte. Die Männer standen auf, räumten das Geschirr ab und reinigten die Tische. In Deutschland habe ich es noch nie erlebt, das ein Mann freiwillig aufgestanden wäre, um den oder die Tische abzuräumen. Bei den vielen helfenden Händen war in kurzer Zeit alles wieder in Ordnung.

Am Ende hatte ich den Eindruck, dass alle sehr glücklich über die Veranstaltung waren und es am liebsten schon morgen wiederholen möchten. :-)

Vielen Dank an den QuerWege e.V. und den lokalen Aktionsplan Jena für die Unterstützung!
Kryptografie auf einem Schwert

Was hat der Text NDXOXCHWDRGHDXORVI zu bedeuten? Diese Frage stellt das British Museum sich und der Allgemeinheit.

Ein etwa 700 Jahre altes Schwert wird derzeit ausgestellt. Auf der Klinge findet sich die obige Inschrift. Laut der Webseite des Museums vermutet man, dass es die Initialen einer religiösen Handlung darstellt. So steht die Abkürzung ND für Nostrum Dominus (unser Herr) und das X könnte für Christus stehen.

Das Museum ist an weiteren Deutungen sehr interessiert. Wenn ihr etwas wisst oder ahnt, wendet euch an das Museum.

via Ancient Origins: Medieval Sword contains Cryptic Code. British Library appeals for help to crack it.

Serendipity 2.0

Mehr als ein halbes Jahr nach der offiziellen Ankündigung habe ich es auch geschafft, das Blog auf die Version 2.0 von Serendipity zu heben. Felix machte mich heute darauf aufmerksam, dass mein RSS-Feed kaputt ist. In der Tat gab es mit dem RSS1-Feed Probleme und so beschloss ich das längst Fällige anzugehen.

Die Software kommt auf dem Rechner aus dem Github-Archiv. So klimperte ich zuerst ohne weiter nachzudenken ein git pull in die Tastatur. Das brachte mir dann massive Merge-Konflikte ein. Denn die Version 2.0.X wird in einem anderen Branch entwickelt. Also legte ich schnell einen Branch an und wechselte in den 2er Zweig. Danach rief ich die Blog-URL auf und die Software erledigte den Rest automatisch.

Nachdem ich dann mein Blog im Browser neu geladen hatte, erwarteten mich doch einige Überraschungen. Das Layout für das Blog war weg und auch einige Plugins funktionierten nicht mehr. In der Theme-Übersicht fand ich mein altes Layout schnell wieder und instalierte das. Bei den Plugins musste ich alle kaputte manuell neu installieren. Dabei entfernte ich nicht das alte, sondern machte einfach eine Neuinstallation. Dies wurde in der Regel von einer Warnung begleitet, dass eine Mehrfachinstallation nicht möglich ist. Jedoch funktionierte am Ende alles wie gewohnt.

Jetzt versuche ich mich ein wenig in der neuen Oberfläche zurecht zu finden. Ein erster Weg dazu, ist, einen Blogartikel zu verfassen. Ich bin gespannt, was mich erwartet.

Spam-3.7688

In meiner Inbox fand ich heute dieses nette Stück Spam:

<html>                                                                                                             
<head><title>401 Authorization Required</title></head>                                                             
<body bgcolor=“white”>                                                                                             
<center><h1>401 Authorization Required</h1></center>                                                               
<hr><center>nginx/1.2.1</center>                                                                                   
</body>                                                                                                            
</html>


Wenn man das HTML interpretiert, kommt dann sowas raus:

401 Authorization Required


nginx/1.2.1

Ich verstehe nicht, warum man sowas als Spam in die Welt hinaus schickt. Die Nachricht wurde von einer IP-Adresse aus Südafrika eingeliefert. Neben der From:-Adresse hat der Spammer keine weiteren Header-Zeilen übermittelt. Vielleicht wollte derjenige einfach, dass ich das blogge. :-)

Asylsuchende in der EU

Heute morgen las ich einen Tweet von Julia Schramm. Sie bezog sich auf eine Aussage von Angela Merkel, die wohl eine gerechtere Verteilung der Flüchtlinge in Europa forderte.

In der angehangenen Grafik fällt auf, dass da nur wenige Länder verzeichnet sind. Die EU hat immerhin 28 Mitgliedsländer. Bei der Suche nach einer umfassenden Übersicht stiess ich auf einen Artikel aus der Süddeutschen Zeitung. Dort waren die absoluten Zahlen verzeichnet.

Ich habe mir daraufhin eine Tabelle mit den Einwohnerzahlen aller Länder gebastelt und die Quote pro 1000 Einwohner ausgerechnet. Es zeigt sich, dass der EU-weite Durchschnitt ca. 1,2 Asylsuchende pro 1000 Einwohner sind. Einige Länder, darunter auch Deutschland, nehmen mehr Menschen auf.

Wenn man nun den Durchschnitt hernimmt und berechnet, wie die Zahlen nach einer EU-weiten Angleichung sind, müsste Deutschland in der Tat weniger Menschen aufnehmen. Deutschland mit ca. 101.000 weniger sogar auf dem ersten Platz, dicht gefolgt von Schweden, die auf etwa 69.000 Asylsuchende verzichten müssen. Länder wie Polen (+40.000), das Vereinigte Königreich (+46.000) und Spanien (+51.000) müssten hingegen deutlich mehr Menschen aufnehmen.

Die Kanzlerin hat also durchaus Recht, dass eine EU-weite Angleichung Deutschland weniger Asylsuchende bringt. Ob das gut und sinnvoll ist, steht jedoch auf einem anderen Blatt.

Update: Vielen Dank an Dirk Deimeke. Er wies mich auf einen Rechen-/Denkfehler in der ersten Version des Textes hin. Dort hatte ich mit gewichteten Durchschnitten gerechnet.

"Asylsuchende in der EU" vollständig lesen

Bericht der UN zu Verschlüsselung und Anonymität

Der UN-Berichterstatter für die freie Meinungsäußerung (freedom of expression), David Kaye, hat heute den Report on encryption, anonymity, and the human rights framework veröffentlicht. In dem Bericht geht es um zwei Fragen:

  1. Wird verschlüsselte und/oder anonymisierte Onlinekommunikation durch das Recht auf Privatsphäre und die Redefreiheit geschützt?
  2. Wie können Regierungen diese Rechte gegebenenfalls einschränken.

Das Dokument ist im DOC-Format auf der Seite zu finden. Ich habe auch eine Variante als PDF auf meiner Seite abgelegt.

Das Dokument beginnt mit ein paar einleitenden Worten und diskutiert dann Sicherheit sowie Privatsphäre in digitalen Medien. Die Kapitel 3 (Encryption, anonymity and the rights to freedom of opinion and expression and privacy) und 4 (Evaluating restrictions on encryption and anonymity) beschäftigen sich dann detaillierter mit den obigen Fragen. Das fünfte Kapitel hat dann Schlussfolgerungen und Empfehlungen an Staaten sowie verschiedene Organisationen.

Vom ersten Überfliegen bietet der Report einige wichtige Aussagen. So wird anerkannt, dass Verschlüsselung wie auch Anonymisierung wichtige Werkzeuge sind, um das Recht auf freie Meinungsäußerung ausüben zu können.  Staaten wird nahegelegt, entsprechende Gesetze auf den Weg zu bringen und die Diskussion nicht immer nur im Hinblick auf möglichen Missbrauch (Stichwort: Terrorgefahr) zu führen. So steht in Absatz 59:

States should promote strong encryption and anonymity. National laws should recognize that individuals are free to protect the privacy of their digital communications by using encryption technology and tools that allow anonymity online. Legislation and regulations protecting human rights defenders and journalists should also include provisions enabling access and providing support to use the technologies to secure their communications.

Aber auch Firmen und private Unternehmen sollen Verschlüsselung und sichere Kommunikation fördern!

Nach dem ersten Überfliegen habe ich den Eindruck, dass das ein sehr interessantes Dokument ist. Wir sollten es inbesondere diversen Politikern als Bettlektüre mitgeben.

Browser gegen LogJam absichern

Der macht eine Meldung über die LogJam-Schwachstelle die Runde. Ein Besuch der Webseite WeakDH.org offenbarte auch bei meinen Browser-Einstellungen Schwächen. Doch wie sichere ich den gegen die Attacke?

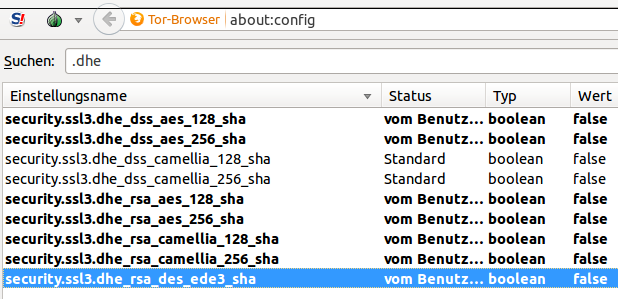
Im Firefox ist das recht einfach: In die Adresszeile einfach about:config eingeben und dann in den Konfigurationseinstellungen nach dem Wert .dhe suchen. Der Punkt vor dhe ist wichtig, dass nur die relevanten Algorithmen gefunden werden. Alle Werte (je nach Version sind das zwei oder mehr) werden auf false gesetzt. WeakDH.org sollte nun keine Warnung mehr anzeigen.

Einstellungen im Tor Browser Bundle

Im Chrome oder Chromium gibt es keine Möglichkeit, die Einstellung über ein Menü zu machen. Der beste Weg, den ich fand, ist, zunächst die Cipher-Suite-Detail-Seite zu besuchen. Dort findet ihr eine Tabelle mit Algorithmen, die euer Browser unterstützt. In der Spalte Spec stehen Zahlen-/Buchstaben-Kombinationen. So findet sich bei mir beispielsweise der Eintrag: (00,0a). Sucht nun nach allen Einträgen, bei denen der Cipher-Suite-Name mit DHE (nicht ECHDE) beginnt und entfernt die Klammern und das Komma von der Spec. Nun fügt ihr noch ein 0x an den Anfang. Im obigen Beispiel wird also aus (00,0a) ein 0x000a. Diese unerwünschten Algorithmen werden als Option dem Chrome oder Chromium übergeben: google-chrome --cipher-suite-blacklist=0x009e,0x0033,0x0032,0x0039,0x0004,0x0005 ist das bei meinem Browser.

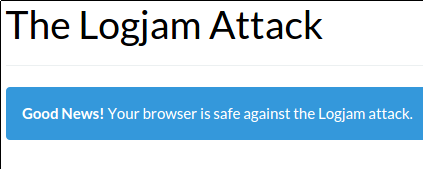
Wie sieht es bei anderen Browsern aus? Meines Wissens kann man den Internet Explorer nicht so detailliert steuern. Ich freue mich über Hinweise und nehme die gern mit in den Beitrag auf. Schließlich sollte das Ergebnis der Webseite dann wie unten aussehen. :-)

Keine Angriffsmöglichkeit durch LogJam

Diskussionen zum Thüringer Transparenzgesetz

Die rot-rot-grüne Koalition hat sich für die laufende Legislaturperiode einige Projekte vorgenommen. Eines davon, was auch mich interessiert, ist das Transparenzgesetz. Sowohl bei InSüdthüringe.de wie auch bei der TA war zu lesen, dass es bereits im Jahr 2015 erste Vorstöße geben soll.

Diese Meldungen nahmen einige Privatbürger zum Anlass, um ebenfalls mit einer Diskussion zu beginnen. So gibt es das Twitter-Konto @ThuerTG, welches Beiträge in die Diskussion einbringt. Weiterhin liegt auf einem Pad eine Sammlung von Ideen, Gedanken etc.

Um die Diskussion etwas zu sammeln, habe ich eine Mailingliste angelegt. Dort können sich alle interessierten Personen einschreiben. Schickt einfach eine leere E-Mail an die Adresse transparenzgesetz-subscribe@kubieziel.de. Ihr bekommt dann eine E-Mail zur Bestätigung. Danach könnt ihr Beiträge verfassen und bekommt Mails von anderen. Die E-Mail-Adresse, um Mails an alle eingeschriebenen Personen zu senden, ist transparenzgesetz@kubieziel.de. Falls ihr Fragen habt, schreibt mir eine Nachricht. Ich versuche gern zu helfen.

Auf der organisatorischen Schiene ist natürlich noch einiges zu tun. Aus meiner Sicht sollte das Projekt unbedingt eine aussagekräftige Webseite bekommen. Diese ist vermutlich der erste Anlaufpunkt für jegliche Informationen zum Transparenzgesetz. Ich stelle mir vor, dass es dann dort eine Discourse-Instanz für alle Diskussionen gibt. Mal sehen, wie die Entwicklung weiter geht.

Das BfV und die Spionageabwehr

Gestern war ich auf dem IT-Sicherheitstag bei der IHK Gera eingeladen. Dort hielten verschiedene Fachleute Vorträge oder Workshop. Die einleitenden Vorträge kamen von einem Experten für Spionageabwehr beim Bundesamt für Verfassungsschutz und von mir.

Der Referent des Verfassungsschutzes erklärte, woher die Bedrohungen für die Wirtschaft kommen, wie die aussehen können und was die Firmen dagegen tun können.

Woher kommen die Bedrohungen? Anfangs wurden insbesondere Russland und China mit ihren diversen Einheiten genannt. Die im weiteren Vortrag folgenden Beispiele wurden immer von chinesischen Bürgern ausgeführt. Zum Abschluss stellte der Redner fest, dass der Verfassungsschutz ja einen 360°-Blick hat und es keine Bedrohungen von westlichen Diensten gibt. Hauptgrund war die Tatsache, dass es keine Anzeigen aus der Wirtschaft gibt. Bedeutet das, dass Spionageabwehr nur aus dem Warten auf Anzeigen besteht?

Ich griff den Ball dann in meinem Vortrag nochmal auf und verwies auf den Fall Enercon, wo die NSA spionierte. Daneben verwies ich auf den DGSE und andere Dienste, deren Ziel Wirtschaftsspionage ist und in deren Fokus auch westliche Unternehmen stehen.

Der Vortrag des BfV-Referenten hatte viele Filme zur Illustration dabei. Wenn es dabei um Wirtschaftsspionage ging, kamen die Beispiele aus der Schweiz oder Österreich. Ich fragte mich, warum es keine Beispiele deutscher Unternehmen gibt und was das BfV mit schweizer oder österreicher Unternehmen zu tun hat. Eigentlich soll die Behörde Informationen sammeln, die sich gegen die FDGO richten oder deutsche Unternehmen gefährden.

Den Abschluss des Vortrages bildete ein wenig Werbung für die Behörde. Den schließlich würde diese diskret mit Informationen umgehen und, was dem Vortragenden wichtig zu sein schien, sie unterliegt nicht dem Legalitätsprinzip. Das heißt, bei Kenntnis von Straftaten müssen diese nicht angezeigt werden.

Insgesamt hinterließ der Vortrag bei mir einen recht faden Beigeschmack und bestätigte mein Bild von den »Verfassungsschützern«.

Welche Abgeordneten nutzen PGP?

Im letzten Jahr hatte ich die Abgeordneten des Thüringer Landtages befragt, ob diese denn PGP und SSL/TLS nutzen. Neben der Fraktion der Linken waren es Katharina König und Dirk Adams, die PGP einsetzten. Nun ist die neue Regierung mehr als 100 Tage im Amt. Also wollte ich einen zweiten Rundruf starten. Nach einem ersten Zwischenergebnis hat sich die Zahl der Abgeordneten wie auch die Zahl der Fraktionen mit einem PGP-Schlüssel verdoppelt. Die SPD-Fraktion und Dorothea Marx (SPD) sowie Steffen Dittes (Linke) kamen hinzu. Aber das sind Vorergebnisse.

Nun fragte ich mich, wie das wohl in anderen Landtagen aussieht. Alexander Morlang gab den Hinweis, auf den Keyservern nach dem Wort Fraktion zu suchen. Also legte ich eine Google-Docs-Tabelle an und fragte um Hilfe.

Mittlerweile gibt es einige Einträge. Überraschend fand ich, dass es in Bayern ein CDU-Mitglied mit einem Schlüssel gibt. Ansonsten dominieren derzeit die Piraten in den Landtagen.

Sind eure Abgeordneten in der Liste enthalten? Falls nicht, so schreibt denen doch mal eine E-Mail und fragt, ob sie einen Schlüssel besitzen oder wer in der Fraktion einen Schlüssel besitzt. Ich würde mich freuen, wenn ihr mir das Ergebnis zuschickt, hier kommentiert oder direkt in die Tabelle schreibt.

Update: Ich habe jetzt alle Fraktionen in den diversen Landtagen und Bürgerschaften angeschrieben. Dort fragte ich, ob bekannt ist, wer PGP/SSL/TLS oder anderes nutzt. Ich aktualisiere die Tabelle, sobald ich Antworten erhalte.

ACTA kommt wieder -- Kontaktiert eure Abgeordneten

Totgesagte leben länger. Es scheint so, als ob ACTA wieder auf dem Weg zurück ins Leben ist. Netzpolitik berichtet, dass es Vorschläge der MdEPs gibt, die eine Zusammenarbeit von Internetprovidern und Musikt-/Filmindustrie bei der Bekämpfung von Urheberrechtsverletzungen zum Inhalt haben. Damit sind wir wieder bei dem Thema Internetsperren und tiefgreifenden Kontrollen der übertragenen Inhalte. Wie schon damals, ist das auch heute inakzeptabel. Nehmt daher bitte Kontakt zu den Parlamentariern auf und überzeugt sie, die Finger davon zu lassen. Marion Goller hat in den Kommentaren zum obigen Netzpolitik-Artikel einen Musterbrief verfasst, den ich auch hier mit hinterlege:

Dear [name der/des Abgeordneten],

With great concern have I read the new draft report on the EU Action Plan for Enforcement of IP Rights (2014/2151(INI)) from Feb 2nd of this year.

According to the report, enforcement of copyright is so vitally important, that “all actors in the supply chain” should be involved in it. Meaning, access providers and service providers of all kinds should help the copyright industry in maintaining ever stricter control about there “intellectual property”. Such control requires knowledge. Hence, the plans would force both access providers and service providers to monitor user behaviour. Such an intrusion into user privacy is not acceptable.

Three years ago, the EU parliament has voted against such regulation when it refused to pass ACTA. Now the same plans are back. They are both unnecessary and harmful.

“Piracy” is already on the decline. The success of platforms such as such as iTunes, Amazon Music, Spotify and Netflix shows that it has always been a lack of legal offers that drove people to “piracy”, not their unwillingness to pay for art.

Even if “piracy” can never be completely stifled, it is worth noting that the EU is a net importer of those types of media that are typically “pirated”, namely music and video files. The people who claim that piracy harms the EU economy therefore should get their facts straight. If anything, the EU economy benefits from piracy, because every cent that is not spent on songs sold by the US music industry or on Hollywood movies can be spent here at home.

(Joe Karaganis, vice president of the American Assembly at Columbia University, noted this a few months ago: http://piracy.americanassembly.org/a-note-on-teras-the-economic-contribution-of-the-creative-industries-to-eu-gdp-and-employment/ )

The real proponents of these plans are an oligopoly of US based media corporations. Three Major Labels now control 70% of the global music market while Hollywood serves up to 60% of the movie market. “Think small first” indeed…

Most likely, the new provisions would do nothing but stifle competition. The regulations would make it more cumbersome and expensive for new access providers, service providers and other kinds of start-ups to get their businesses off the ground. Meanwhile, in the creative sector, the plans would strengthen the oligopoly already in place, favouring Hollywood and the Major Labels even more. Small and medium sized businesses of all sectors, which the plan claims to protect, would in fact be harmed.

The European creative industry may suffer from many things. Lack of copyright enforcement is not one of them.

Sincerely,

[Name] (concernded EU citizen)

Lenovo-Laptops mit SuperFish-AdWare

Die aktuellen Nachrichten über Wanzen in Festplatten oder geknackte SIM-Karten hören sich auf der einen Seite sehr bedrohlich an, auf der anderen Seite werden viele dies abtun, als Verschwörungstheorie oder »Betrifft-mich-nicht«. Doch dann war von Barbies zu lesen, die alles mithören und ins Internet übertragen und Samsung warnt, vor seinen Fernsehgeräten nichts Privates zu erzählen. Im letzteren Fall werden die Daten im Klartext übertragen und damit kann jeder mithören, was vor dem gerät erzählt wird. Der große Lauschangriff mal ganz anders.

Ansicht des Zertifikats im Zertifikatsmanager
Detailansicht des Zertifikats von Chris Palmer (@fugueish)
Lenovo reiht sich nun ebenfalls in die Liste der Hersteller ein, die offensichtlich wenig auf die Privatsphäre der Käufer geben. Verschiedene Medien (The Next Web, Forbes, Heise, ZEIT Online, Golem u.a.) meldeten, dass Lenovo auf Laptops die Software SuperFish Visual Discovery vorinstalliert. Dies ist Adware, d. h. sie blendet Werbung auf Webseiten ein. Dies wird dadurch bewerkstelligt, indem ein Schnippsel JavaScript geladen wird und die unerwünschten Inhalte überträgt. Doch damit gaben sich die Hersteller der Software nicht zufrieden. In die vorab installierten und damit vertrauenswürdigen Zertifikate wurde auch ein Zertifikat eingefügt. Immer wenn nun eine verschlüsselte, sichere Webseite besucht wird, kommt das Zertifikat nicht von der ursprünglichen Webseite, sondern von der SuperFish-Software. Damit kann die Software den verschlüsselten Datenverkehr mitlesen und diese Daten auch manipulieren. Dieser so genannte Man-in-the-Middle-Angriff ist eine klassische Angriffstechnologie und dient in der Regel nicht guten Zwecken.
Code zur Installation des Zertifikats
Code, der versucht, das Zertifikat in verschiedenen Browsern zu installieren (via @supersat)

Die EFF beobachtet seit längerem den Status von Zertifikaten mit dem SSL Observatory und meldete, dass sie in dem Datensatz 44.000 dieser SuperFish-Mitm-Zertifikate fanden. Das Bild links zeigt ein wenig Quellcode. Demnach versucht die Software ihr Zertifikat in verschiedene Browser zu importieren. Das erklärt auch, warum u.a. auch Firefox betroffen ist. Denn im Gegensatz zu Google Chrome nutzt dieser nicht die Zertifikatsverwaltung von Windows.

Robert Graham hat neben anderen Forschern das Zertifikat aus der Software extrahiert und in kurzer Zeit das Passwort ermittelt (Das Passwort »komodia« liefert dann auch den Hinweis auf den Komodia SSL Digestor). Wie er schreibt, benötigte er keine Spezialkenntnisse. Ein geschickter Angreifer kann dies ebenfalls tun. Damit lässt sich dann auch für Dritte sämtliche verschlüsselte Kommunikation brechen. Aber der Superfish Software scheint auch der Status fremder Zertifikate egal zu sein. In einer Diskussion auf Hacker News berichtete jemand, dass die Software beliebige (auch ungültige) fremde Zertifikate akzeptiert. Ähnliches geht auch mit fakehost.lenovo.com oder CanIBesuperFished.com. Insgesamt reißt die Software damit ein riesengroßes Loch in die Sicherheit der Rechner. Mich erinnerte das spontan an den Fall von Sony, die auch Malware auf die Rechner installieren.

Was lässt sich nun gegen die Infektion tun? Die Software selbst ist in der Liste der installierten Programme von Windows zu finden und kann dort einfach deinstalliert werden. Allerdings bleiben eine Reihe von Einträgen in der Registry und das Zertifikat noch erhalten. Hier ist dann Handarbeit angesagt. Dazu müsst ihr den certmgr von Windows öffnen und das Zertifikat entfernen. Bei der EFF gibt es eine Schritt-für-Schritt-Anleitung, wie das zu tun ist.

Lenovo hat mittlerweile reagiert und einerseits ein schönes Statement bei Twitter abgegeben:

Daneben gibt es eine Veröffentlichung, die den Vorfall klar als Vulnerability mit hohem Impact benennt. Die Veröffentlichung hat auch eine Liste der Produkte, die betroffen sind.

Daten treiben Blüten

Update: Das Projekt scheint nicht mehr zu existieren. Github hat noch den Quellcode.

Datenblume von kubieziel.de

Ich plane gerade eine Reise nach Spanien. Diese fällt in die Zeit des Fallas-Fests. Neben imposanten Figuren sind in der Stadt auch viele Taschendiebe zu finden. Doch mit welchen Bildern könnte ein Bericht zu den Dieben unterlegt werden? Ich vermute, vielen von euch fällt gleich etwas dazu ein. Ein Hand in der Tasche, eine leere Tasche mit entsprechendem Gesicht des Besitzers und vieles andere sind so Motive. Doch was ist, wenn jemand eure Daten »klaut« bzw. wenn ihr die weitergebt ohne es zu wollen? Dann wird es mit einer ansprechenden Darstellung schon schwieriger.

Bei Wired ist gerade wieder ein Versuch zu bewundern: die Datenblumen. Ihr könnt auf der Webseite eine URL eingeben. Dann wird die Webseite analysiert und eine Grafik ausgegeben. Je kleiner die Blume ist, desto besser ist es. Außerdem sollten alle aufgerufenden Dateien in einem Kreis liegen. Das bedeutet, dass alles vom selben Webserver kommt. Die Datenblume von kubieziel.de ist so ein Beispiel.


Datenblume von Jenapolis
Datenblume der OTZ
Datenblume der OTZ


Bei den Datenblumen von Jenapolis und der Jena-Ausgabe der OTZ sieht das Bild schon ganz anders aus. Dort eröffnen sich weitere kleine Kreise. Das bedeutet, dass andere Inhalte geladen werden und eure Daten, die der Browser übermittelt, auch an die Drittseiten gehen.

Die Webseite erklärt die Struktur der Blumen. Probiert es einfach selbst aus.

Einen ähnlichen Ansatz gibt es auch als Plugin für den Firefox. Lightbeam zeigt über den Verlauf einer Sitzung an, wo Daten hingeschickt werden. Gerade weil dort auch der Verlauf abgebildet wird, finde ich den Ansatz noch interessanter. Meist ist es recht schockierend zu sehen, wie mit wenigen Seitenaufrufen eine große Menge an unerwünschten Drittseiten aufgerufen wird.

cronjob