Skip to content

OSINT: SSH und Tor Hidden Services aufdecken

Mit der Anonymität ist das so eine Sache. Passt man nicht richtig auf oder macht etwas falsch, so kann der ganze Aufwand für die Katz sein. Ein solches Beispiel machte auf Twitter die Runde.

Tor Hidden Services sind eine Möglichkeit, um anonym Informationen anzubieten. Das heißt, der Leser soll herausfinden können, wer diese Informationen anbietet. Neben Webseiten lassen sich die Hidden Services für verschiedene Zwecke einsetzen. Ich nutze die beispielsweise sehr gern, um mich über SSH mit Servern zu verbinden. Dies machen offensichtlich auch andere Leute gern.

Auf der Seite von Tor müssen nur zwei Zeilen geändert werden:

HiddenServiceDir /var/lib/tor/ssh
HiddenServicePort 22 127.0.0.1:22

Nach einem Restart von Tor liegt in /var/lib/tor/ssh/hostname der Name des Hidden Service’. Unter dieser Adresse steht der Dienst zur Verfügung, solange Tor auch läuft.

Jetzt könnte eigentlich alles gut sein. Jedoch spätestens seit zmap und ähnliches Werkzeugen ist das Durchprobieren aller IPv4-Adressen sehr einfach geworden. Ein findiger Angreifer verbindet sich einfach zu allen Adressen auf Port 22 und sammelt den Fingerprint ein, falls sich einer findet. So lassen sich beispielsweise bei Shodan Fingerprints finden.

Wenn ihr nun eine Onion-Adresse seht, hinter der ein SSH-Dienst steckt, verbindet ihr euch mit dem und sucht den Fingerprint in eurer Datenbank. Findet ihr eine Übereinstimmung, kennt ihr die reale IP-Adresse des Dienstes.

Doch was lässt sich dagegen tun? Der einfachste Weg ist, den SSH-Dienst gar nicht mehr öffentlich anzubieten. Mit der Zeile ListenAddress 127.0.0.1 ist der Dienst nur noch lokal und eben als Tor Hidden Service erreichbar. Dies hat den Vorteil, dass auch die nervigen Loginversuche durch Scriptkiddies aufhören. Wenn der Dienst vorher schon als Hidden Service lief, solltet ihr darauf achten, dass ihr die beiden Dateien in dem Verzeichnis /var/lib/tor/ssh/ löscht. Tor wird dann einen neuen Hostnamen mit neuem Fingerprint erzeugen. Damit ist der Dienst wieder nicht mit diesen einfachen Mitteln aufzufinden.

Pidgin mit dem Hidden Service von jabber.ccc.de nutzen

Erweiterte Einstellungen bei PidginIch hatte kürzlich eine Diskussion, wie und ob man das Programm Pidgin mit dem Hidden Service des XMPP-Service jabber.ccc.de nutzen kann. Im Web gibt es recht wenige Anleitungen dazu. Daher will ich das hier kurz aufschreiben.

Der Hidden Service hat die Adresse okj7xc6j2szr2y75.onion. Dieser wird in Pidgin als Verbindungsserver benutzt. Um derartige Adressen nutzen zu können, muss auf eurem Rechner Tor installiert und gestartet sein. Das kann in Form des Tor Browser Bundle oder als eigene Software sein.

Zum Einrichten eures Accounts wählt ihr Konten -> Konten verwalten. Das geht auch kurz über Strg+A. Im folgenden Menü könnt ihr einen neuen Account hinzufügen oder einen existierenden Account bearbeiten. Im nun folgenden Fenster gebt ihr in das Feld Benutzer euren Benutzernamen ein. Der hat die Form euername@jabber.ccc.de.

Wechselt nun in den nächsten Reiter »Erweitert«. Das dritte Eingabefenster heißt »Verbindungsserver«. Dort tragt ihr die Onion-Adresse okj7xc6j2szr2y75.onion ein. Speichert die Einstellungen und verbindet euch mit dem Konto.

Im letzten Schritt benötigt Pidgin eine Information über den Tor-Proxy. Denn um euch mit der Onion-Adresse von oben verbinden zu können, muss die Verbindung über Tor gehen. Im Reiter »Proxy« wählt ihr aus der Liste der Proxy-Typen »SOCKS5« aus. Bei »Host« kommt 127.0.0.1 oder localhost rein. Im Feld »Port« hängt es davon ab, ob ihr das Tor Browser Bundle (Port 9150) oder einen systemweiten Tor-Daemon (Port 9050) benutzt. Im Falle des Tor Browser Bundles muss dieses noch laufen. Tragt den richtigen Port ein und speichert die Einstellungen. Nun läuft die Verbindung über den Hidden Service.

Das wars dann schon. Viel Spass beim anonymen Chatten. :-)

Update: Nach einem Hinweis von @publictorsten Tor als Voraussetzung erwähnt.

Geekend zum Echt Dezentralen Netz in Dresden

Überwachung ist überall. Mittlerweile gibt es verschiedene Initiativen, die sowohl politisch wie auch technisch etwas dagegen tun wollen. Eines dieser Projekte startet demnächst in Dresden. Unter dem Projekttitel »Echt Dezentrales Netz (EDN)« findet am 16. und und 17. Januar (folgendes Wochenende) ein Geekend statt. Am Freitag abend werden einige existierende Lösungen, wie Freenet, AN.ON und andere vorgestellt. Samstags geht es mit Vorstellungen weiter. Der Nachmittag ist dann für Workshops reserviert.

Falls ihr teilnehmen wollt, tragt euch im Dudle. Für Leute, die nicht nach Dresden kommen können, gibt es einen Mumble-Raum.

Überwachung als Virus

Beim Deutschlandfunk erschien kürzlich ein Essay von Friedemann Karig mit dem Titel »Befallen vom Überwachungsvirus«. Er stellte sich vor, dass Überwachung ein Virus wäre und malte dann aus, was in Folge passiert.

Die Überwachungen durch staatliche Organe im Internet machen krank, meint Friedemann Karig in Essay und Diskurs. Sie wirken genauso wie ein Virus, gegen den sich die Bürger schützen müssen - und können. Es komme darauf an, die Wunder des Netzes zu nutzen, um seine Rettung voranzutreiben.

In seinem Blog findet sich interessante Leserpost und die Antwort dazu.

The Pirate Bay, Anonymous und Aaron Swartz bei ZDF Info

Diese Woche gibt es bei ZDF Info ein paar interessante Sendungen über verschiedene Personen oder Bewegungen in/aus dem Internet:

Alle drei Filme sind sehr sehenswert. Schaltet euren Fernseher ein oder schaut das im Stream. Wer dazu keine Gelegenheit hat, findet alle Filme auch im Netz.

Facebook über Tor Hidden Services erreichbar

Facebook, die Datenkrake und Tor, das Anonymisierungsprogramm. Das hört sich so an, wie Feuer und Wasser. Die eine Webseite versucht, alles mögliche über deren Nutzer zu speichern. Die andere Software versucht, deren Nutzer möglichst im Schleier der Anonymität verschwinden zu lassen. Obwohl sich beides so gegensätzlich anhört, hat Facebook einen Schritt in Richtung Tor unternommen.

Seit heute könnt ihr Facebook über Tor Hidden Services erreichen. Dazu braucht ihr einen Tor Browser und geht zu der Adresse https://facebookcorewwwi.onion/. Dort könnt ihr euch einloggen und Facebook wie gewohnt benutzen.

Natürlich ändert das nichts an dem Verhalten von Facebook. Die Seite wird nach wie vor Daten der Nutzer sammeln und es wird seitens der Seite ja erwartet, dass sich jeder mit seiner realen Identität anmeldet. Tor-Nutzer haben nun einen Weg zu Facebook, der funktioniert.

ZenMate als Anonymisierungsprogramm

Kürzlich führte ich einen Workshop zum technischen Datenschutz und Verschlüsselung durch. Während Workshops zeigte ich den Teilnehmern verschiedene Werkzeuge, unter anderem auch den Tor Browser. Dabei meinte ein Teilnehmer, dass er ZenMate einsetzt und dies genauso sicher wie der Tor Browser ist.

Wechsel des Orts bei ZenMateWas ist ZenMate? Auf der Webseite verspricht die Anwendung Verschlüsselung sowie anonymes Browsen. Der Internetverkehr wird durch virtuelle private Netze (VPNs) geleitet. Das Plugin lässt sich einfach installieren und fragt anschliessend nach einer E-Mail-Adresse. Nachdem eine E-Mail-Adresse eingegeben wurde, wird das Plugin nach einer kleinen Wartezeit aktiv. In der Browserleiste im Firefox erscheint ein grünes Schild und nach einem Klick lässt sich rechts unten der Ort wechseln (Change Location). Auf Empfehlung des Teilnehmers wählten wir im Kurs Hong-Kong aus und fühlten uns geschützt. Doch wie sieht die Realität aus?

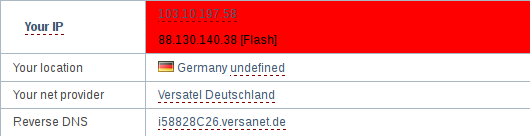
Ich nutze für Tests auf Anonymisierung meist die Seite IP-Check. Nach dem Start des Tests und einer kurzen Wartezeit ergab sich folgendes Bild:

Anzeige der realen IP-Adresse in ZenMate

Das Plugin leitet zwar die Verbindungen über das VPN weiter und nutzt einen Server in Hong-Kong (oder auch anderen Städten). Weitere Browsereinstellungen bleiben jedoch unangetastet. Im Beispiel oben war es das Flash-Plugin, was in vielen Browsern standardmäßig aktiv ist, das sogar die reale, gerade verwendete IP-Adresse preisgegeben hat. Mit der manuellen Deaktivierung von Flash wird die eigene IP-Adresse nicht mehr unmittelbar erkannt. Allerdings bleiben noch genügend andere Möglichkeiten übrig das Onlineverhalten der Benutzer zu verfolgen.

Letztlich stecken die Entwickler des Tor Browsers sehr viel Zeit und Energie, Lücken im Firefox zu schließen. Daher wäre es schon sehr verwunderlich, wenn sich gleiches Ziel, nämlich anonymes Browsen, mit einem einfachen Plugin erreichen ließe.

Wer also ZenMate einsetzen will, sollte sich der Risiken im Klaren sein und ggf. selbst weitere Anpassungen im Browser vornehmen. Eventuell funktioniert die Kombination des JondoFox-Profils mit ZenMate besser. Diesen Versuch überlasse ich euch. Ihr könnt gern einen Kommentar hinterlassen. :-)

Bemerkenswerte Bücher

Benjamin machte eine Fragerunde nach 10 Büchern, die ich und andere bemerkenswert fanden. Folgende Bücher kamen mir dabei in den Sinn:

  1. Angerichtet von Herman Koch
    Das gehört zu den Büchern, die mich sehr beeindruckt haben. Darin geht es um zwei Ehepaare, die sich zum Essen treffen und recht dramatische Geschichten zu besprechen haben. Das Buch endet bei der Nachspeise und ich brauchte damals einen längeren Verdauungsspaziergang. Ihr findet im Blog noch eine Einschätzung des Buches.
  2. Amon: Mein Großvater hätte mich erschossen von Jennifer Teege
    Die Autorin ist die Enkelin von Amon Göth. Viele kennen den KZ-Kommandanten vermutlich aus dem Film Schindlers Liste. Teege entdeckt durch Zufall ihre Verwandtschaft zu ihm und fällt in ein tiefes Loch. Das Buch handelt davon, wie sie damit umgeht und was sie auf ihrem Weg erlebt.
  3. Fourier Analysis: An Introduction (Princeton Lectures in Analysis) von Elias M. Stein und Rami Shakarchi
    Wie der Titel verrät, geht es darin um Fourier-Analysis. Das Buch selbst ist gut und verständlich geschrieben. Ich war damals der Meinung, einen Fehler in einem Beweis gefunden zu haben. Ich wandte mich an die beiden Autoren, beides hochrangige Mathematik-Professoren und war beeindruckt, dass sie mir freundlich antworteten und den Fehler bestätigten.
  4. This machine kills secrets von Andy GreenbergThis machine kills secrets
    Das Buch erzählt in sehr detaillierter und gut recherchierter Weise die Geschichte verschiedener Whistleblower. Ich habe damals einen längeren Blogartikel zu dem Buch geschrieben. Leider habe ich das verborgt und ich weiß nicht mehr an wen. Seit längerem überlege ich, das nochmal zu kaufen.
  5. Das kompetente Kind von Jesper Juul
    Als ich wusste, dass wir Eltern werden, machte ich das, was viele Neu-Eltern machen: Ratgeber lesen. Das Buch von Jesper Juul zeigte mir damals eine ganz andere Sicht auf die Kindererziehung auf und tat das in nachvollziehbarer Weise. Das hat sicher meinen Erziehungsstil sehr geprägt.
  6. Cryptonomicon von Neal Stephenson
    Neal Stephensons Bücher sind alle empfehlenswert. Nach meiner Erinnerung war das Cryptonomicon eines der ersten, die ich las. Darin geht es um zwei Helden, die in zwei Zeiten leben. Wie auch in anderen Stephenson-Büchern spielen sich beide Handlungsstränge parallel ab. Erst gegen Ende wird klar, wie die zusammenfließen. Die Bücher von ihm sind immer bis zum Ende spannend.
  7. Das Kollegenschwein von Hans L. Herder
    Vermutlich lässt sich das Buch am besten verstehen, wenn man, wie ich, mal in einer Bank gearbeitet hat. Denn darin geht es um die Intrigen innerhalb einer Bank. Ich fand das damals sehr witzig und spannend beschrieben.
  8. Daemon und Darknet von Daniel Suarez
    Beide Bücher gehören zusammen und sollten nicht einzeln gelesen werden. Suarez beschreibt darin, wie die Welt nach dem Tod eines Spieleprogrammierers von einem Computerprogramm übernommen wird. Im zweiten Teil wird dann klar, dass der Daemon vielleicht die Rettung sein kann. Das Buch regt auch stark zum Nachdenken über die Welt an.
  9. The art of computer programming von Donald E. Knuth
    Das Buch ist so ein Standardwerk aus der Informatik, dass noch nicht zu Ende geschrieben ist. Gleichzeitig finde ich das Buch zeitlos. Ich nutze das zumeist als Nachschlagewerk und finde darin immer wieder großartige Ideen.
  10. Manufacturing Consent: The Political Economy of the Mass Media
    Chomsky analysiert Geschichten der Medien und zeigt, dass viele davon interessengeleitet sind. Ein aktuelleres Beispiel ist Weiße finden, Schwarze klauen. Chomsky fand Presseberichte über Wahlen. Je nach Land war die legitim oder undemokratisch, obwohl die Wahlen unter ähnlichen Bedingungen stattfanden. Das Buch ist ein Augenöffner, was Presseberichte betrifft und kann gut auf heutigen Pressemeldungen angewendet werden.

Leider durfte ich nur zehn Bücher erwähnen. Beim Nachdenken fielen mir noch einige ein, die mich beeindruckten. Wenn der nächste fragt, nehme ich vielleicht zehn andere. :-)

Podiumsdiskussion zur NSA mit Martina Renner

Heute gibt es wieder eine Veranstaltungsankündigung. Am morgigen Dienstag, dem 09. September 2014, werde ich zusammen mit Martina Renner einen Vortrag mit anschließender Podiumsdiskussion in Jena halten. In der Veranstaltung geht es um den NSA-Untersuchungsausschuss. Zu Anfang werden wir einige Details zur NSA, zu deren Überwachungsprogrammen und zu den Entwicklungen beim Untersuchungsausschuss erzählen. Anschließend stellen wir uns den Fragen aus dem Publikum.

Wer teilnehmen mag, sollte vor 18 Uhr im Hörsaal 8 im Unigebäude in der Carl-Zeiss-Str. 3 sein.

Spaziergang an Jenas Orte der Daten(un)sicherheit

Anfang September soll der Datenschutz etwas greifbarer gemacht werden. Ich werde zusammen mit Dirk Adams einen Datenschutzspaziergang machen. Wir wollen einige Stationen in Jenas Innenstadt ansteuern und über die Sicherheit oder Unsicherheit unserer personenbezogenen Daten reden.

Wir starten am Dienstag, den 2. September 2014 um 18 Uhr am Ernst-Abbe-Platz in Jena und wollen folgende Stationen ansteuern.

Geplante Route des Spaziergangs
  1. Ernst-Abbe-Platz
  2. Telekomladen in der Goethegalerie
  3. dm am Teichgraben
  4. Rathaus am Markt
  5. Paradiesbahnhof

Falls jemand noch weitere Hinweise hat, kann es natürlich sein, dass sich die Route geringfügig verschiebt. Die Orte bieten viel Gelegenheit, um über Probleme und Lösungen beim Datenschutz zu reden. Kommt vorbei und spaziert mit.

Verschlüsselung im Thüringer Landtag -- Ein Versuch

Die 5. Wahlperiode des Thüringer Landtages neigt sich dem Ende zu. Einer der letzten Beschlüsse ist die Drucksache 5/7583 mit dem Titel Verschlüsselte Kommunikation ermöglichen und befördern. In der Endfassung enthält der Beschluss die Bitte an die Landesregierung:

  1. zukünftig Wege zu ermöglichen, welche die Vertraulichkeit des Inhalts elektronischer Kommunikation mit öffentlichen Stellen des Landes und der Nutzung ihrer elektronischen lnformationsdienste sowie des Inhalts elektronischer Kommunikation zwischen öffentlichen Stellen des Landes durch Angebote einer sicheren End-to-End-Verschlüsselung (Kryptografie) eröffnen,
  2. die Bürger des Freistaats Thüringen in geeigneter Weise über die Möglichkeiten der Verschlüsselung elektronischer Kommunikation, insbesondere auf den Web-Seiten der Landesregierung, zu informieren.

Der Versuch

Darin steckt der Wunsch, TLS für Webseiten und Ende-zu-Ende-Verschlüsselung vielleicht mit OpenPGP zu machen.

Ich entschied mich, denselben Weg wie Anna Biselli zu gehen. Sie versuchte, verschlüsselt mit einem Abgeordneten zu kommunizieren. Ich besuchte die Webseiten der Fraktionen im Landtag und die der Abgeordneten. Dabei wollte ich jede Seite mit https öffnen und suchte nach einer Möglichkeit für verschlüsselte E-Mail-Kommunikation. Konnte ich beides nicht finden, so schrieb ich die Abgeordneten an. Was kam dabei heraus?

Fraktionen

Die CDU-Fraktion im Landtag bietet keinerlei Unterstützung für SSL/TLS an und es gibt auch keine Möglichkeit zur verschlüsselten E-Mail-Kommunikation.

Die Webseite der SPD-Fraktion begrüßt mich mit der Meldung SSL peer has no certificate for the requested DNS name. Eine verschlüsselte Verbindung zu der Seite ist damit nicht möglich und ich fand auch keinen OpenPGP-Schlüssel auf der Seite.

Die Webseite der FDP-Fraktion scheitert zunächst an den Einstellungen in meinem Browser und sagt Peer attempted old style (potentially vulnerable) handshake. Wenn ich die Einstellungen lockere, so präsentiert die Seite ein Zertifikat, was für die Domain web6.online-now.de ausgestellt ist. Wenn ich dann auch noch dieses akzeptiere, so erhalte ich von der resultierenden Seite die Meldung Die Domain “www.thl-fdp.de” ist nicht über https verfügbar. Die Unterstützung von OpenPGP ist wie bei den anderen Parteien.

Die Webseite der Fraktion der Grünen hat ein Zertifikat, welches seit Ende 2013 abgelaufen ist. Ich hatte den Fakt im Juli 2014 gemeldet. Zum Zeitpunkt des Blogeintrages hat sich an dem ungültigen Zertifikat nichts geändert. Wird dies akzeptiert, so werden die Inhalte der Webseite angezeigt. OpenPGP sucht man jedoch vergeblich.

Einzig die Fraktion der LINKEn unterstützt SSL/TLS vom Start weg und die Servereinstellungen sind sehr gut. Hier wäre nur zu wünschen, dass die Webseite alle Anfragen standardmäßig auf die verschlüsselte Seite umleitet. Die positiven Nachrichten reißen aber noch nicht ab. Denn die Kontaktseite bietet einen OpenPGP-Schlüssel zum Download an und weist den Fingerprint aus. Damit ist die LINKE eindeutig der Spitzenreiter, was verschlüsselte Kommunikation betrifft.

Abgeordnete

Von den knapp 90 Abgeordneten im Landtag gibt es nur zwei, die einen OpenPGP-Schlüssel anbieten:

Beider Webseiten sind auch per HTTPS zu erreichen. Jedoch verwendet die Seite von Dirk Adams ein falsches Zertifikat und die Seite von Katharina König bzw. der Provider blockieren Verbindungen über Tor. Falls ihr also die Seite mit Tor ansurft, kann es sein, dass sich diese nicht öffnet. :-(

Uwe Barth (FDP) nutzt ein Wordpress-Blog als Webseite. Damit kann die Seite auch per HTTPS besucht werden. Die SPD-Abgeordneten David-Christian Eckardt, Uwe Höhn, Birgit Pelke und Claudia Scheerschmidt nutzen das Angebot von Sozinet. Das bietet ebenfalls HTTPS an.

Bei allen anderen Abgeordneten fand ich keine funktionierende Möglichkeit, per HTTPS auf die Seite zuzugreifen. Ebenfalls konnte ich keine Nennung von E-Mail-Verschlüsselung finden. Also schrieb ich E-Mails und fragte nach.

Die Abgeordneten der FDP haben das Wahlkampfmotto Wir sind dann mal weg wohl zu ernst genommen. Denn ich erhielt von keinem der angeschriebenen Abgeordneten eine Antwort.

Die CDU schien sich intern auf eine Antwort geeinigt zu haben. Alle Antworten hatten nahezu denselben Wortlaut und verwiesen darauf, dass der Beschluss eine Aufforderung an die Regierung enthält. Erst wenn diese eine Entscheidung getroffen hat, so werden die Abgeordneten diese umsetzen. Aus den Antworten wurde klar, dass vorher nichts zu erwarten ist.

Von der SPD antworteten einige wenige Abgeordnete. Allerdings treten diese nicht mehr zur Wahl an oder sind unsicher, ob sie wiedergewählt werden. Daher hatte das Thema keine Priorität.

Von den grünen Abgeordneten erhielt ich zwei Antworten. In einem Fall ist eine neue Webseite in Arbeit. Die neue Seite soll dann auch Verschlüsselung unterstützen. Im anderen Fall war die Meinung, dass Verschlüsselung nicht notwendig ist, da alle auf der Seite angebotenen Daten öffentlich sind.

Bei der Linken konnte ich einen interessanten Effekt beobachten. Anfangs erhielt ich von den Abgeordneten individuelle Antworten. Ab einem Zeitpunkt kamen eine Art Standardantworten mit ähnlichem Wortlaut. Ich vermute, dass sie sich intern auf eine Sprachregelung geeinigt haben. Bei den individuellen Antworten gab es Abgeordnete, die klar schrieben, dass sie sich mit dem Thema bisher noch nicht auseinandergesetzt haben und noch nicht wissen, wie sie damit umgehen. In einem Fall erhielt ich eine verschlüsselte E-Mail mit Schlüssel und hätte künftig verschlüsselt kommunizieren können.

Insgesamt gibt es bei den Abgeordneten noch viel zu tun. Natürlich verwiesen viele auf die bevorstehenden Sommerferien und Wahlen. Daher werde ich die Wahlen abwarten und später nochmal bei den Abgeordneten nachfragen. Vielleicht wird Thüringen der Verschlüsselungs-Standort Nr.1. :-)

Wie gut erkennen Menschen Gesichter?

Wie gut schätzt ihr euch in der Gesichtserkennung ein? Würdet ihr beliebige fremde Personen wieder erkennen? Ich vermute die meisten denken, dass sie gut in der Erkennung von Gesichtern sind.

Bruce Schneier verweist auf eine Studie über Grenzbeamte. Diese sollten ein Foto mit einer Person abgleichen. In etwa 15 % der Fälle dachten die Grenzer, dass die Person vor ihnen dem Foto entspricht, obwohl beide verschieden waren.

Das entspricht der Diskussion aus dem Datenkanal zur Gesichtserkennung. Unser Gesprächspartner Jürgen Kaufmann erklärte uns, dass wir gut im Erkennen bekannter Gesichter und sehr schlecht im Erkennen fremder Gesichter sind. Das geht so weit, dass sogar gleiche Gesichter auf demselben Blatt aufgenommen mit unterschiedlichen Kameras als verschieden wahrgenommen werden.

Werde ich von der NSA überwacht?

Die jüngsten Veröffentlichungen zeigen, dass sich Menschen, die sich für Verschlüsselung interessieren, von der NSA überwacht werden. Einige Leute fragten mich heute, ob sie das denn auch betrifft und natürlich frage ich mich, ob ich auch betroffen sein könnte. Was habe oder hatte ich mit Tor zu tun?

  • Ich stieß ungefähr im Jahr 2003 auf Tor und nutze es seitdem in unterschiedlichen Intensitäten.
  • Ich übersetzte einen Großteil der Webseite ins Deutsche.
  • Hier im Blog stehen immer mal wieder Beiträge zu Anonymität und Tor.
  • Mittlerweile gibt es die dritte Auflage meines Buches Anonym im Netz.
  • Ich gehöre zum Vorstand von TorServers.net, einem Betreiber von Tor-Relays.
  • Ich half, eine Seite mit Fragen und Antworten zu Tor aufzubauen und moderiere dort.
  • Schließlich betreibe ich Anonymisierungsdienste.

Werde ich nun überwacht? Ich weiß es nicht. Aber die obige Liste lässt mich nicht unbedingt ruhiger schlafen.

Sicherheit bei der WM2014

Kürzlich bekam ich eine E-Mail, die mit dem Satz »auf Ihrer Seite kubieziel.de habe ich gelesen, dass Sie über Fußball berichten« begann. Wer meine Seite kennt, wird wissen, dass es hier kaum um Fußball geht. Aber das soll sich ändern. ;-)

Lagezentrum mit WLAN-Passwort
Das Bild stammt von der WM 2014 in Brasilien. Das Symbolfoto sollte wohl nur den Herrn im Lagezentrum zeigen. Stattdessen erblickt das aufmerksame Auge am rechten Rand die Zugangsdaten für das WLAN. Viel Spaß beim Surfen! ;-)

Der Osten lebt

Die DDR existiert seit fast 25 Jahren nicht mehr und schon längst sollte es überall blühende Landschaften geben. Insbesondere würde man annehmen, dass die Unterschiede zwischen BRD und DDR verschwunden sind. Der Tumblr »Der Osten lebt« zeigt anhand einiger Beispielgrafiken, dass es noch einige Unterschiede aufzuholen gibt. Hier finden sich Sachen, wie die Verteilung des Vornamens »Mandy«, die Wahlergebnisse der NPD oder das Alter der Erstgebärenden. Klickt euch durch. Es sind einige interessante Sachen dabei.
cronjob