Skip to content

Firefox verbessert den Schutz der Privatsphäre

Als das Tor-Projekt den Tor-Browser entwarf, machten sie sich viele Gedanken zum Schutz der Privatsphäre. Sie versuchten jegliche Gefahren zu identifizieren und diese zu umschiffen. Daraus entstand das Design zum Tor-Browser. Seitdem versuchen die Entwickler, die Schwachstellen in Bezug auf die Privatsphäre im Mozilla Firefox im Griff zu behalten. Neben dem Tor-Button kommen viele individuelle Patches zum Einsatz. Die meisten davon wurden bisher von Mozilla nicht in den Firefox eingepflegt. Doch dies ändert sich jetzt.

Seit Anfang Mai gibt es im Wiki von Mozilla eine Seite, die sich Tor Uplift nennt. Mozilla fängt nämlich nun doch an, Patches vom Tor-Projekt in den Firefox wieder einzubauen. Auf der Wikiseite wird der Fortschritt festgehalten. Bisher kamen 26 Änderungen weiter und an sechs wird gerade aktiv gearbeitet. Sören Hentzschel beschreibt in seinem Blogbeitrag, welche neuen Optionen es im Firefox gibt und wie diese aktiviert werden können.

Insgesamt ist das ein guter Schritt der Entwickler, den Schutz der Privatsphäre im Firefox weiter zu erhöhen. Wie Sören in seinem Beitrag schreibt, engagiert sich Mozilla auch weiterhin stark im Tor-Projekt. Weiter so! :-)

Vorstellung des Tätigkeitsberichts des Datenschutzbeauftragten

Der Thüringer Landesbeauftragte für den Datenschutz und die Informationsfreiheit (TLfDI), Dr. Lutz Hasse, stellte heute seinen Tätigkeitsbericht für 2014 und 2015 vor. Ich war zu der Veranstaltung mit eingeladen und will die Veranstaltung aus meiner Sicht zusammenfassen.

Derzeit arbeiten im TLfDI 20 Personen und zwei, die von anderen Ämtern abgeordnet wurden. Bei den beiden handelt es sich um einen Lehrer und eine Polizistin. Herr Dr. Hasse ist Vorsitzender des Arbeitskreises Datenschutz und Bildung der Datenschutzbeauftragten. In diesem Rahmen hilft der abgeordnete Lehrer. Insbesondere das Thema Medienkompetenz liegt dem TLfDi am Herzen. Auch die Hauptkommisarin ist in die tägliche Arbeit der Behörde eingebunden. Somit gewinnt sie einen Einblick und kann das später in der Polizei den dortigen Kollegen weitergeben.

Der Tätigkeitsbericht ist über die Jahre immer weiter gewachsen. Als Herr Hasse in das Amt gewählt wurde, gab es lediglich einen fingerdicken Bericht. Die heutige Ausgabe kam in zwei Bänden mit über 1300 Seiten Umfang. Die Bücher sind in den Bericht zum nicht-öffentlichen Bereich (private Firmen, Vereine etc.) und zum öffentlichen Bereich (Behörden, Gemeinden etc.) getrennt.

Im nicht-öffentlichen Bereich hat das TLfDI die Möglichkeit, Beanstandungen und Bußgelder auszusprechen. Davon machte die Behörde reichlich Gebrauch. Die Zahl der Beanstandungen verdreifachte sich im Vergleich zum vorigen Zeitraum und aus ursprünglich weniger als 500 € Bußgeldern wurden im neuen Zeitraum 5.300 € Bußgeld. Aufgrund der hohen Arbeitsbelastung fanden weniger Kontrollen bei Firmen statt.

Insgesamt versucht das TLfDI einen Blick auf zukünftige Gefährdungen zu haben. So spielten in der Veranstaltung SmartTV, Spielzeugpuppen mit eingebautem Mikrofon und WLAN wie auch Datenschutz in (selbstfahrenden) Autos eine Rolle. Die Datenschützer sind an diesen Themen dran und versuchen sich dazu eine Meinung zu verschaffen.

Wie schon im letzten Bericht spielt die Videoüberwachung in verschiedener Form eine große Rolle. Der aktuelle Bericht enthält mindestens 84 Fälle zur Videoüberwachung. Auch in Zukunft wird der Bereich eine große Rolle spielen. Nach einem Urteil des europäischen Gerichtshofs fallen wohl nahezu alle Kameras (auch privat betriebene) unter das Bundesdatenschutzgesetz. Damit sind diese beim TLfDI zu melden. Die Behörde versucht, ein Register einzurichten und dann sollen Kamerabetreiber deren Kameras dorthin melden. Weiterhin sind Dashcams (Kameras in Autos), Helmkameras und Kameradrohnen im Blick. Auch hier könnte es zu einer Registrierungspflicht kommen.

Weiterhin kam das Aktenlager in Immelborn zur Sprache. Dort wurde ein Berg von zum Teil sensiblen Akten in einer Fabrikhalle gefunden. Der ursprüngliche Betreiber des Lagers war nicht mehr aufzufinden und eigentlich hätten die Akten an die Besitzer zurückgehen müssen. Herr Hasse bat damals die Polizei um Amtshilfe, die aber nicht gewährt wurde. Das TLfDI klagte daraufhin. Später fand sich dann doch eine Firma, die die Räumung des Lagers übernahm. Der ganze Vorfall wird mittlerweile von einem Untersuchungsausschuss im Landtag betrachtet. Herr Hasse erzählte heute, dass im Rahmen des Ausschusses festgestellt wurde, dass der Polizeipräsident in der Tat Unterstützung leisten wollte. Das Amt hatte 10 Leute für ca. zehn Tage beantragt. Das Innenministerium fragte jedoch bei der Polizei 100 Leute für einen Monat an. Ein Schelm, wer Böses denkt. Dennoch war die Polizei zur Unterstützung bereit. Aber das Innenministerium pfiff die Polizei dann wohl zurück.

Im Bereich Gesundheit wurde auf ein Forum verwiesen, an das sich Krankenhäuser wenden können. Die Idee ist, dass ein Krankenhaus eine Datenschutzfrage stellen kann. Diese ist anonymisiert und das TLfDI beantwortet diese, ohne auf das Haus schließen zu können. Das Angebot wird gut angenommen und hat viele Abrufe.

Daneben erzählte Herr Dr. Hasse noch die Geschichte von Krankenakten, die an seine Heimadresse geschickt wurden. Als er den Brief öffnete, waren Krankenakten enthalten. Einen Tag später gab es eine weitere »Lieferung«. Daraufhin wandten sie sich an das betreffende Krankenhaus. Dort gab es eine Mitarbeiterin, die nach dem Namen eines Arztes im Internet suchte und auf die Adresse des Datenschützers stieß. Sie schickte die Akten dann ohne weitere Prüfung an den Datenschützer. :-)

Im öffentlichen Bereich scheinen öffentliche Sitzungen von Stadt- und Gemeinderäten ein Dauerbrenner zu sein. Dort werden immer wieder personenbezogene Daten genannt, obwohl diese in nicht-öffentlicher Sitzung diskutiert werden sollen.

Insgesamt war dies eine sehr interessante und aufschlussreiche Veranstaltung. Ich habe jetzt Lesestoff für die nächste Zeit in der Hand. ;-)

Wer steckt fremde USB-Sticks in den eigenen Rechner?

Wer einen Vortrag über IT-Sicherheit oder Social Engineering besucht, wird zwangsläufig die Geschichte von den USB-Sticks zu hören bekommen. Demnach hat der Vortragende oder eine andere Person in einem Unternehmen USB-Sticks platziert und kurze Zeit später wurden diese an die Arbeitsplatzrechner gesteckt, obwohl dies strengstens verboten ist. Doch ist an der Geschichte wirklich etwas dran? Forscher verschiedener Universitäten veröffentlichten eine Studie, die dem Phänomen auf den Grund geht.

Dazu präparierten sie USB-Sticks und verteilten sie auf dem Campus der University of Illinois at Urbana-Champaign. Die Sticks waren unterschiedlich gestaltet. Das rangierte von neutral bis zu beschrifteten Sticks oder solchen, die an einem Schlüsselbund hingen. In der Studie finden sich Beispielbilder. Auf den Sticks befanden sich HTML-Dateien, die einen img-Tag zur Anzeige von Bilder beinhalteten. Dieses Bild wurde von einem Server geladen, den die Forscher kontrollierten. So sahen sie, wenn jemand den Stick einsteckte.

Insgesamt verschwanden fast alle der abgelegten USB-Sticks (290 von 297 Stück). Knapp die Hälfte wurde von den Findern geöffnet. Dabei zeigte sich, dass nur die Geräte, bei denen eine Adresse vermerkt war, weniger geöffnet wurde. Bei allen anderen Markierungen wurden jeweils so um die Hälfte in den eigenen Rechner gesteckt und geöffnet. Welche Dateien interessierten die Finder besonders? Je nach Stick trugen die Dateien unterschiedliche Namen. Besonders häufig wurde der Bilderordner mit Bildern des »Winter Break« geöffnet. Aber auch Prüfungen und Lebensläufe fanden die Finder interessant.

Ein weiterer interessanter Nebeneffekt der Studie fand im Web statt. Die Forscher überwachten verschiedene Seiten und wollten sehen, ob die USB-Sticks dort erwähnt wurden. Ein Student postete ein Bild seines Fundes auf Facebook, andere posteten dies bei der Sub-Reddit-Seite der Uni. Dort entspann sich eine Diskussion und die Diskutanten warnten sich, die Sticks in den Rechner zu stecken.

Insgesamt ist die Studie sehr interessant. Sie bestätigt genau die oben angeführte Geschichte, dass Sticks gern mitgenommen und in den Rechner gesteckt werden. Die Angreifer haben hier ein nahezu leichtes Spiel.

Doch wie könnt ihr euch schützen, dass euer Stick verloren geht und in einen fremden Rechner gesteckt wird? Die Erkenntnisse der Studie legen nahe, dass der Stick an einem Schlüsselbund sein sollte und mit einem Namen sowie Adresse beschriftet sein sollte. In diesen Fällen wurden die Sticks äußerst selten an den Rechner gesteckt und auch häufig zurück gegeben. Viel besser ist natürlich die Sticks zu verschlüsseln und ein Backup der Daten zu haben.

Dokumentation von Kindesmissbrauch im Tor-Netzwerk

Kennt ihr die Situation, dass ihr anderen über Tor erzählt und sofort die Antwort erhaltet, Tor wird doch nur von Kriminellen und Kinderpornographen benutzt? Nach meinem Gefühl kommt diese Meldung recht häufig. Auch die Medien berichten gern über Tor als das Deep Web, wo es Waffen, Drogen und dokumentierten Kindesmissbrauch gibt. Auf der anderen Seite stehen meine Erfahrungen als Betreiber von Tor-Servern bzw. von Tor2Web-Knoten. Hier sind die Meldungen über Missbrauch bzw. verbotene Inhalte äußerst gering. Aber natürlich habe ich keinen allgemeinen Überblick über die Gesamtzahl.

Logo des IWFUmso interessanter fand ich eine Meldung, die kürzlich von der Internet Watch Foundation (IWF) verbreitet wurde. Die IWF stellt sich selbst zur Aufgabe, die Verfügbarkeit von kriminellen Inhalten im Internet zu minimieren.

To minimise the availability of potentially criminal internet content specifically:

  • Child sexual abuse content* hosted anywhere in the world.
  • Criminally obscene adult content hosted in the UK.
  • Non-photographic child sexual abuse images hosted in the UK.

Die Gesellschaft brachte nun einen Bericht über die Inhalte heraus, die aus dem Internet gelöscht werden konnten. Insgesamt haben sie im Jahr 2015 fast 70.000 Meldungen erhalten, die Dokumentation von Kindesmissbrauch erhielten und diese aus dem Netz genommen. Im Bericht gibt es einige Statistiken. Unter anderem steht auf der Seite 9 eine Grafik mit der geografischen Verteilung. Dort ist auch die Rede von hidden services. Diese werden mit Australasia, Südamerika und Afrika zusammengefasst und machen insgesamt weniger als ein Prozent aus.

Images and videos hosted in Australasia, South America, Africa and in hidden services (where the content cannot be traced) totalled less than 1 % of all confirmed child sexual abuse content in 2015.

Insgesamt wurden im letzten Jahr 79 Hidden Services gefunden. Die Autoren des Berichts schreiben aber auch, dass die Betreiber der Seiten regelmäßig die Adressen der Services tauschen, um nicht entdeckt zu werden. Dies ist wohl recht ähnlich zu den Diensten, die über das offene Web angeboten werden.

Insgesamt bietet der Bericht eine gute Übersicht zur Situation. Wenn mich mal wieder jemand auf Tor und Kinderpornografie anspricht, kann ich zumindest auf die Zahlen aus dem Bericht verweisen.

Verifikation für meine Chatverbindungen

Wer mit mir Kontakt aufnehmen will, kann das über verschiedene Wege tun. Eines dieser Wege ist Jabber/XMPP. Auf der Kontaktseite ist die Adresse jens@anonymitaet-im-inter.net vermerkt. Dazu gehört natürlich ein Schlüssel. Ich habe auf meinen Seiten schon seit längerem eine signierte Liste meiner XMPP-Kontaktadressen mit dazugehörigem Fingerprint veröffentlicht. Wenn ihr mich also kontaktieren wollt, könnt ihr den Fingerprint gleich verifizieren.

Neue Wege, um den Tor Browser herunterzuladen

GetTor-LogoVor kurzem war ich zu Vorträgen bei der Stoyschule in Jena eingeladen. Dabei ging es zumeist um Datenschutz und Überwachung. Unter anderem kam ich dabei auch auf den Tor Browser zu sprechen. Als ich auf die Webseite des Tor-Projekts gehen wollte, scheiterte ich an einem Filter. Seitens jena.de wird ein Webfilter betrieben, der unter anderem die Webseite blockiert und auch TLS-Verbindungen aufbricht (Man-in-the-middle-Angriff). Leider hatte ich keine eigene Kopie des Tor Browser einstecken und wollte auch keine Zeit mit weiteren (eventuell erfolglosen) Versuchen verbringen. Aber seit ein paar Tagen gibt es mehr Möglichkeiten, an eine Kopie der Software zu kommen.

Das Tor-Projekt erklärte heute in einem Blogbeitrag, welche neuen Wege existieren. Die Grundlage hierfür ist das Projekt GetTor. Dort sollen alternative Methoden entwickelt werden und die Ergebnisse sind:

  • Twitter: Schickt eine Direktnachricht (DM) an den Account @get_tor. Anfangs reicht es help zu schicken und der Bot schickt euch Anleitungen zurück. Derzeit könnt ihr den Namen des Betriebssystems (windows,linux,osx oder android) oder das Wort mirrors zu schicken. Ihr bekommt dann Downloadlinks zu verschiedenen Seiten oder eine Liste von alternativen Downloadseiten (Mirrors) zurück.
  • XMPP/Jabber: Das XMPP-Konto get_tor@riseup.net nimmt ebenfalls die obigen Anweisungen entgegen.

Falls ihr also Probleme habt, an die Software zu kommen, so nutzt die obigen Wege oder sucht einen funktionierenden Mirror. Viel Spaß beim sicheren und anonymen Surfen! ;-)

Warum kannte die Polizei die Terroristen und fing sie nicht?

Die Nachrichten über die schlimmen Terroranschläge in Brüssel ziehen am Nachrichtenticker vorbei und schon beginnen wieder die üblichen Diskussionen. Die Innenpolitiker fordern mehr Überwachung, andere machen die Flüchtlinge oder Angela Merkel verantwortlich, wieder andere weisen darauf hin, dass Flüchtlinge gerade vor dem Terror geflohen sind etc. Es tauchen auch, wie bei anderen Anschlägen, Meldungen auf, dass die Kriminellen schon vorab den Behörden bekannt waren und es wird die Frage gestellt, warum nichts gemacht wurde. Einer der Gründe ist die Mathematik, die gegen die Behörden spielt. Warum ist das so?

Zu Anfang treffe ich ein paar Annahmen: Ich verwende Belgien als Beispiel. Das Land hat ca. 11 Millionen Einwohner. Weiterhin bräuchte ich eine Zahl potenzieller Terroristen. Jetzt nehme ich mal an, es gäbe nur islamistischen Terrorismus. In Deutschland meldet das Bundesamt für Verfassungsschutz ein islamistisches Personenpotenzial von knapp 44.000 Menschen. Angenommen die Zahl lässt sich 1:1 auf Belgien übertragen, so leben dort gerundet 5.500 Menschen mit einem islamistischen Personenpotenzial. Das Ziel der Behörden ist nun, diese Personen zuverlässig zu filtern und ggf. zu beobachten.

Dazu werden Überwachungs-, Datenauswerte- und Kontrollmaßnahmen installiert. Das System ist so leistungsfähig, dass es 99,9% aller Terroristen erkennt. Also nur in einem Tausendstel der Fälle wird ein Terrorist nicht als solcher erkannt. Aber es erkennt auch Normalbürger in einem Prozent der Fälle fälschlicherweise als Terroristen.

Das System ist in Betrieb und bringt einen Alarm, dass es einen Terroristen erkannt hat. Aber ist dies wirklich einer und wie hoch ist die Wahrscheinlichkeit? Geht mal in euch und versucht, eine Schätzung abzugeben.

Um die Frage zu beantworten, stellen wir uns vor, dass System würde ganz Belgien durchleuchten. Es würden also 5.495 Terroristen erkannt werden. Daneben erkennt das System auch 110.000 Einwohner als Terroristen, die keine sind. Das heißt, insgesamt wird 115.495 Mal Alarm geschlagen. Aber der Alarm war nur in 4,7 % der Fälle korrekt. Das heißt, das System schlägt in mehr als 95 % der Fälle falschen Alarm.

Das heißt, dass zwar viele Personen und besonders viele Terroristen von so einem System erkannt würden. Dennoch sind auch hier die Mehrzahl unbescholtene Bürger und die Strafverfolger haben die Arbeit, korrekt zu filtern. Diese Arbeit sieht im Nachhinein sehr einfach aus. Aber üblicherweise fehlen bei der Suche vor einem Anschlag viele konkrete Hinweise. Letztlich müssen wir akzeptieren, dass es perfekte Sicherheit nicht herstellbar ist. Ich bin der Meinung, dass nicht mehr Überwachung, Datenaustausch und Repression die Lösung ist, sondern die Politik (»wir«) sollte sich Gedanken machen, wo die Gründe liegen und diese beseitigen.

Keysigning bei den Chemnitzer Linux-Tagen 2016

Am 19. und 20. März fanden in Chemnitz wieder die Chemnitzer Linux-Tage statt. Einer alten Tradition folgend organisierte ich das Keysigning. Das heißt, Leute mit einem OpenPGP-Schlüssel können teilnehmen und sich gegenseitig ihre Identität bestätigen. Durch die Prüfung und Signatur wird das Vertrauensnetz (Web of Trust) gestärkt.

In den letzten Jahren stellten wir uns dazu in einer Reihe auf. Die erste Person bewegte sich dann zur zweiten und anschließend zur dritten, vierten usw. Nachdem die erste Person vorbei war, fing die zweite an. So sah das ungefähr aus:

Startaufstellung:

1 2 3 4 5 6 7 8 9 10

Erste Person startet:

2 3 4 5 6 7 8 9 10
1

Zweite Person startet:

3 4 5 6 7 8 9 10
2 1

Nach einer Weile startet die sechste Person:

7 8 9 10 1
6 5 4 3 2

Das heißt, die erste Person reiht sich wieder ans das Ende ein. Eine Reihe zeigt jeweils den Ausweis und die andere Reihe vergleicht.

Bei dem Verfahren ist nun der Nachteil, dass anfangs sehr viele Leute im Leerlauf sind. Sie müssen warten, bis die erste Person endlich bei denen angekommen ist. Um dies ein wenig zu beschleunigen, haben wir die Reihe dieses Jahr direkt gefaltet. Nach der Sortierung in eine Reihe stellten sich alle gegenüber auf:

1 2 3 4 5
10 9 8 7 6

Die Idee war, dass wieder eine Reihe prüft und die andere den Ausweis zeigt. Leider habe ich das wohl nicht genau genug erklärt und es wurde parallel von beiden Seiten gemacht. Als die Reihe nun zur Hälfte abgearbeitet war, kamen die Teilnehmer bei ursprünglichen Gegenüber wieder an und nahmen an, alle erwischt zu haben. Dies ist aber nicht der Fall:

2 3 4 5 6
1 10 9 8 7

Die Aufstellung oben ist nach dem ersten Wechsel. In der initialen Aufstellung verglich beispielsweise Teilnehmer 3 mit Teilnehmer 8 die Daten. In obigem Schritt vergleicht 3 mit 10 usw. Nach fünf Schritten stehen sich 3 und 8 wieder gegenüber. Teilnehmer 3 hat dann die Identität der Teilnehmer 8, 10, 2, 4 und 6 verifiziert. Was ist mit 1, 5, 7 und 9? Diese fehlen offensichtlich. Es kostete mich einige Mühe die Teilnehmer zu überzeugen, dass der Lauf noch nicht beendet ist. Hoffentlich kann ich alle dann im nächsten Jahr auf diese Seite verweisen und die Überzeugungsarbeit wird einfacher. :-)

Wer sich für den Stand des Web of Trust interessiert:

Web of Trust @ CLT 16

Gründe des Hackingangriffs auf Twitter-Nutzer weiter im Dunkeln

Vor über einem Monat erhielt ich zusammen mit einigen anderen eine E-Mail von Twitter. Darin informierte uns das Unternehmen, dass wir Ziel eines staatlichen Hackingangriffs wurden. Insgesamt fand ich 51 betroffene Accounts. Netzpolitik analysierte die Accounts und fand keine Gemeinsamkeiten, die für alle Konten gültig sind. So tappen wir alle im Dunkeln, warum wir die Mail von Twitter bekamen und was der Grund dafür ist.

Wir haben daher eine Liste von Fragen erarbeitet, die wir gern von Twitter beantwortet hätten. Schließlich möchten alle gern wissen, warum gerade sie Ziel der Angriffe waren. Auch wenn ein Teil der Antworten uns verunsichern würde.

Bei unserem Treffen auf dem 32C3 haben wir alle mögliche Theorien und Phantasien hin und hergewälzt. Aber gefühlt sind wir dem Thema nicht näher gekommen. Kennt jemand von euch noch Leute, die eine ähnliche Mail bekamen? Habt ihr vielleicht Ideen, warum Twitter diese Mails verschickte? Hinterlasst doch hier oder auf unserer Seite einen Kommentar.

Weitere Blogpostings:

Buch »Privacy on the line« kostenlos verfügbar

Vor vielen Jahren legte ich mir bei Amazon eine Wunschliste an. Diese war zum einen als Merkzettel für mich gedacht und zum anderen konnten andere darauf zugreifen, um mir einen Wunsch zu erfüllen.

Dort landete unter anderem auch das Buch »Privacy on the line« von Whitfield Diffie und Susan Landau (Sie ist u.a. auch Tor-Unterstützerin.). Die Beschreibung klang sehr interessant:

In Privacy on the Line, Whitfield Diffie and Susan Landau strip away the hype surrounding the policy debate over privacy to examine the national security, law enforcement, commercial, and civil liberties issues. They discuss the social function of privacy, how it underlies a democratic society, and what happens when it is lost. This updated and expanded edition revises their original—and prescient—discussions of both policy and technology in light of recent controversies over NSA spying and other government threats to communications privacy.

Aber weder kaufte ich das Buch noch kaufte es mir eine andere Person. Aber jetzt habe ich einen Grund, es zu lesen. Das Buch kann über die Webseite kostenlos heruntergeladen werden. Auf https://mitpress.mit.edu/books/privacy-line findet ihr einen Download-Link, der euch direkt zur PDF-Version bringt. Das Buch ist weiterhin im Handel erhältlich und vermutlich werde ich es nach einigem Schmökern, dann doch endlich kaufen. ;-)

#StateSponsoredActors-Meetup at 32C3

Starting in mid-december several Twitter users received a mail from the company telling them that they were target of state-sponsored hacking. I blogged in German about it. Today it is still unclear why Twitter sent out this mail.

Did you ask Twitter and received an answer? Do you have an explanation? Let’s meet at 32C3! Come at 20:00 to Hall 13. We’ll sit down and try to find some answers or develop strategies to find answers. ;-)

Securityheaders.io

Viele von euch kennen vielleicht die Seite SSLLabs.com, bei der sich die Einstellungen bezüglich TLS testen lassen. Wer wissen möchte, wie gut die Daten auf einer verschlüsselten Webseite geschützt sind, kann den Namen eingeben und SSLabs führt dann verschiedene Tests durch. Nach Beendigung gibt die Seite eine Einschätzung aus.

SSLLabs für kubieziel.de
SSL-Einstellungen für kubieziel.de im Dezember 2015

Nun ist TLS nicht die einzige Baustelle, was die Sicherheit im Web betrifft. Es gibt zahlreiche Schwachstellen, die ausgenutzt werden. Für einige dieser Schwachstellen wurden neue HTTP-Header eingeführt.

So gibt es beispielsweise einen, der dem Browser auffordert, die Seite ausschließlich über HTTPS aufzusuchen (HSTS). Die meisten aktuellen Browser unterstützen den Header. Daneben gibt es Header, die Schutz vor so genanntem Cross-Site-Scripting (XSS) bieten sollen sowie weitere mehr.

Die Seite securityheaders.io hat es sich zum Ziel gemacht, die Header der Webseiten zu testen und ein ähnliches Rating wie SSLLabs auszugeben. Auch hier erhaltet ihr einen schnellen Überblick über die Sicherungsmaßnahmen. Allerdings habe ich Einstellungen gefunden, wo das Rating aus meiner Sicht nicht gerechtfertigt ist. Die Seite hatte HSTS gesetzt und erhielt trotzdem nur ein sehr schlechtes Rating. Laut Aussage der Entwickler sind die aber dabei, das zu ändern. Testet die Seite doch mal aus!

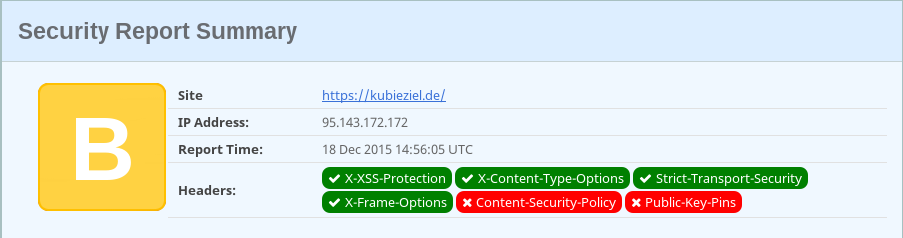
Meine Seite hat derzeit folgendes Rating:

Bewertung der HTTP-Header bei kubieziel.de

Wie ihr seht, fehlt derzeit CSP und das Key Pinning. Bei letzterem lässt sich aus meiner Sicht viel falsch machen. Da will ich erstmal noch ein paar Gedanken reinstecken, bevor ich den setze. Und CSP muss ich testen, inwieweit das mit dem Blog Probleme gibt. Wenn das passiert ist, steht einem A+ nichts mehr im Wege. :-)

Neues TLS-Zertifikat

Der Webserver hat seit heute ein neues Zertifikat. Ich bin jetzt von CAcert auf Let’s Encrypt umgestiegen. Bei den Übernauten ist die Einrichtung sehr einfach. Nachdem die Befehle uberspace-letsencrypt, letsencrypt certonly und uberspace-prepare-certificate eingegeben wurden, war alles fertig.

Wenn ihr das Zertifikat prüfen wollt, hier ist der SHA-256-Hash:

B8:8A:B3:34:0E:5F:97:6A:88:F0:A7:E7:91:73:F4:50:42:29:0A:73:07:54:68:2D:96:EB:36:29:BB:FC:58:A8

Tor mit Realnamen benutzen?

Nachdem ich von der Mail von Twitter schrieb, gab es einige Reaktionen. Unter anderem behauptete Alvar Freude, dass wir nur gehackt wurden, weil wir Tor benutzen. Constanze Kurz und ich verfassten bei Netzpolitik.org eine Antwort darauf.

Alvar schreibt in seinem Originalbeitrag:

Besonders unsinnig ist die Benutzung von Tor in der Regel dann, wenn man gleichzeitig mit Realname auf Twitter oder Facebook oder sonstwas unterwegs ist.

Diese Kritik hörte ich auch in anderen Kanälen. Viele fanden es merkwürdig bis sinnlos einen Dienst zu nutzen, bei dem man sich letztlich mit seinem richtigen Namen anmeldet. Bei Netzpolitik war dazu unter anderem zu lesen:

Doch selbst wenn jemand dort einen Namen angegeben hat, woher soll Twitter oder Facebook wissen, dass es sich tatsächlich um diese Person handelt? Es gibt keine Pflicht, sich mittels Personalausweis oder anderen Dokumenten anzumelden, und dies soll auch weiterhin so bleiben. Gerade Menschen, die Wert auf eine freiheitliche Nutzung der Netze legen, geben nicht immer ihren Realnamen an.

Nun ist es bei mir aber so, dass ich bei Twitter durchaus unter meinem wirklichen Namen schreibe und trotzdem Tor nutze. Warum mache ich das?

Zwischen mir und Twitter, Facebook oder anderen Webseiten liegt auch der Provider. Dieser kann auch erkennen und mitschneiden, welche Seiten ich besuche. Ich bin der Meinung, dass ihn das auch nichts angeht.

Wenn man davon ausgeht, dass man das Internet immer von zu Hause benutzt, so ist es sicher unwahrscheinlich, dass euer Provider eure Internetnutzung protokolliert. Sollte sich aber der Verdacht des staatlichen Hackings bestätigen, könnte es eben auch sein, dass jemand an den Provider herangetreten ist und alles mitschneiden lässt.

Aber selbst wenn das nicht der Fall ist, so benutzen viele das Internet eben nicht nur von zu Hause. Gerade in der IT-Branche wie auch bei anderen Arbeitgebern ist die private Nutzung des Internets erlaubt. Daneben gibt es Cafés, Hotels, Bahnhöfe und andere öffentliche Orte mit Internetzugang. Gerade mit Hotels habe ich einige merkwürdige Erfahrungen gemacht. Aus meiner Sicht benötigt man spätestens beim Verlassen des Hauses Schutzmaßnahmen. Das kann ein VPN, Tor oder anderes sein. Jedes Werkzeug hat seine Vor- und Nachteile.

Gerade wenn man unterwegs ist und daher verschiedene Netze benutzt, gibt man diese Informationen auch an Seiten, wie Twitter und Facebook weiter, da diese meist sehr lange, über mehrere Verbindungen genutzt werden.

Bei all diesen Szenarien bietet mir Tor Schutz vor Beobachtung von außen. Dies ist unabhängig von der Tatsache, ob ich mich irgendwo mit Realnamen anmelde oder nicht.

Ich bin Opfer staatlichen Hackings

Heute morgen öffnete ich mein Postfach und fand eine E-Mail von Twitter vor. Darin stand, dass ich vermutlich Opfer eines staatlichen Hackerangriffs wurde.

Rein vorsorglich möchten wir Sie darüber informieren, dass Ihr Account zu einer kleinen Gruppe von Accounts gehört, die Ziel eines staatlich motivierten Hackerangriffs geworden sein könnte. Das bedeutet, dass die Hacker möglicherweise mit einer Regierung in Verbindung stehen. Wir vermuten, dass Daten und Informationen wie zum Beispiel Email-Adressen, IP-Adressen und Telefonnummern ausspioniert werden sollten.

Zunächst ging ich von Spam aus. Aber die ganze E-Mail war in gutem Deutsch verfasst. Auch die Header der Mail legten nahe, dass der Absender wirklich Twitter war.

Dann setzt Überraschung und Schock ein. Warum sollte ich Ziel eines Hackingangriffs sein und was kann ein Angreifer erkennen? Um die erste Teilfrage beantworten zu können, müsste man wissen, welcher Staat dahinter steckt. Die zweite ist schon leichter zu beantworten. Die E-Mail-Adresse, die ich für die Anmeldung bei Twitter und zur Kommunikation benutze, ist twitter@ (plus meine Domain natürlich). IP-Adressen sollten jeweils Tor-Exitknoten sein. Allerdings hatte die Twitter-App kürzlich Schluckauf. Daher sind dort vermutlich, ein paar Nicht-Tor-URLs zu finden. Ja, OPSEC ist eben schwer. :-) Telefonnummer müsste keine zu finden sein. Denn bisher habe ich es geschafft, nie eine Nummer angeben zu müssen.

Ich werde das Mal im Auge behalten und ein Update bringen, wenn es etwas Neues gibt. Auf Twitter fand ich bisher 10 Accounts, die betroffen sind.

Update: Laut der Meldung bei der Frankfurter Rundschau bestätigte Twitter nochmals die Echtheit der E-Mail. Sie sagte, dass sie den Vorfall aktiv untersuchen und machten ansonsten keine weiteren Angaben dazu.

cronjob