Mika testet gerade eine neue, kleine Version von
grml. Es soll auf eine Business-Card-CD (ca. 50 MB) passen. Für
Betatester gibt es jetzt schon mal einen Preview. Wenn du es ausprobieren möchtest,
melde dich als Betatester an und schicke fleißig Bugreports.
Heise berichtete vor kurzem über eine
Möglichkeit, einen Windows-Bluescreen zu erzeugen. Wenn er einen Imagetag mit großer Breite und Höhe vorfindet, allokiert er einfach erstmal Speicher. Irgendwann ist der dann verbraucht und der Bluescreen erscheint. Dies klappt nur mit neueren Firefox- und Operaversionen nicht. Der
genaue Fehlerbericht findet sich auf Full Disclosure.
Educated Guesswork entdeckte nun, wie man den Firefox in eine Endlosschleife schicken kann:
Er wollte die Seite
www2006.org besuchen und sein Firefox verfing sich in einer Endlosschleife. Nur warum? Er stellte fest, dass es keine IP-Adresse für die Seite gab. Also nahm der Firefox an, dass er sich vertippt hat und hängte ein www. an die Anfrage an. Doch
www.www2006.org ist eine Umleitung auf
www2006.org. Schon hat man eine schicke Schleife.
Die ganze Story findet sich bei
How to make Firefox infinite loop.
Wie ich jetzt bei
Flo las, findet die What the Hack nun engültig statt. Die
News verraten, dass man sich geeinigt hat. Nun kann das Event starten.
Bruce Schneier hat in seinem Blog über Trends bei Attacken im Jahr 2004 und seine Erwartungen für dieses Jahr geschrieben. Die Analysten seiner Firma untersuchten im letzten Jahr 648.000 Tickets. Dabei waren es in der Mehrzahl der Fälle (41 %) nichtauthorisierte Aktivitäten. Weiterhin gab es 26% unauthorisierte Zugriffe und 21% Scanversuche. Immerhin noch 9% der Vorfälle gingen auf Denial-of-Service zurück.
Schneier erwartet für dieses Jahr weiterhin steigende Anzahlen für Viren und Würmer. Dabei sollen sich seiner Meinung nach auch gezielte Angriffe vermehren. Die Ziele werden vorher unter Zuhilfenahme einer dritten Partei, z.B. Google, ermittelt und dann angegriffen. Auch die Kriminalisierung, die bereits in den letzten Jahren zu beobachten war, setzt sich fort. Cracker verkaufen Sicherheitslücken an Kriminelle. Diese brechen dann mit diesem Wissen in Computersysteme ein. Alles in allem werden die Angriffe wohl mehr und immer komplexer werden. Einzig beruhigend ist da nur sein Schluss:
The Internet is still a dangerous place, but we don’t foresee people or companies abandoning it. The economic and social reasons for using the Internet are still far too compelling.
Der gesamte Essay kann als
PDF heruntergeladen werden.
Wie ich hier schonmal
geschrieben hatte, mache ich dieses Semester einen Arabischkurs. Wie ich nun feststellen musste, sind auch da
DAUs bekannt:

Nur das es hier “Licht” bedeutet.

In meinem letzten Artikel schrieb ich, eher scherzhaft, wo denn Kris’ Knoten ist. Jetzt sehe ich, dass er
mit aufgeführt ist.
Vielen Dank, Kristian!
Kristian Köhntopp hat einen guten Artikel zu
Onionrouting, speziell Tor verfasst. Man gewinnt einen guten Einblick und wer mehr wissen will, kann sich dann meinen
Schrieb durchlesen.

Eigentlich fehlt jetzt nur noch der von Kris betriebene Exitknoten ...
Beim
make:Blog fand ich heute einen netten Hinweis auf das Periodensystem der Perloperatoren:
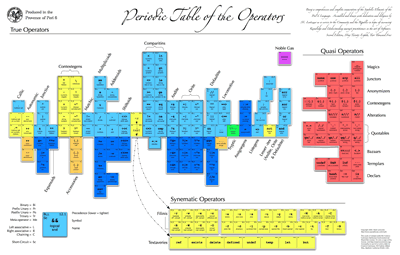
Ihr könnt es
herunterladen oder auch bei
Cafepress kaufen.
Die Seite über
Mythen und Missverständnisse beim
MI5 behauptet, dass 53% der Beschäftigten unter 30 Jahre sind. Wenn man aber stattdessen
Working in the security service liest, wird dort behauptet, dass 53%
unter 40 sind. Was ist nun richtig? Oder haben die etwa keine 30-40jährigen?
In diversen Nachrichtendiensten war zu lesen, dass eine neue
Version des Browsers Firefox vor der Tür steht. Dieser hat nun auch die Unterstützung für SOCKS5-Anfragen mit DNS-Namen. Bisher war dies ein Problem, da zunächst eine DNS-Abfrage gemacht wurde und erst dann der Verkehr über den SOCKS-Proxy geschickt wurde. Gerade für die Nutzung eines Anonymierungsdiensten benötigte man noch zusätzlich
Privoxy, um dem Problem aus dem Weg zu gehen.
Um die Unterstützung zu aktivieren, wählt man
Edit --> Preferences --> General --> Connection Settings und gibt in dem Feld
SOCKS Host 127.0.0.1 oder
localhost ein. Als Port muss 9050 eingegeben werden. Danach musst du
about:config in die Adresszeile eintippen (Dort, wo normalerweise die URL steht.) und gibst in die Filterzeile
socks_remote_dns ein. Unten erscheint dann eine Zeile und mit einem Doppelklick kannst du den Wert auf
true ändern. Danach bist du fertig und kannst Tor wie gewohnt nutzen.
Denke immer daran, dass damit eventuell Informationen wie der User-Agent oder anderes wieder sichtbar werden. Du musst dich selbst darum kümmern, diese zu entfernen.
Anleitung auf englisch:
http://www.imperialviolet.org/deerpark.html
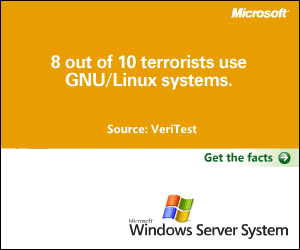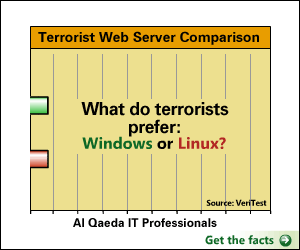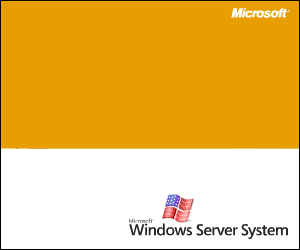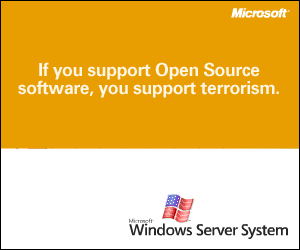
Jetzt sind wir schon Terroristen:
Hin und wieder muss ich mal etwas ausrechnen. Wenn nun
Google mal nicht zur Hand ist und man auch
Python nicht als Taschenrechner gebrauchen will, eignet sich immer noch die Zsh. Der bekannte Weg, um in der Shell zu rechnen ist:
echo $AUSDRUCK | bc. Aber die Zsh hat ja
Module. Unter anderem auch
mathfunc. Dieses wird mittels
zmodload zsh/mathfunc eingebunden und kann dann benutzt werden:
kubijens@qbiathome:~/ > echo $(( 1+2 ))
3
kubijens@qbiathome:~/ > echo $(( sin(1+2) ))
0.14112000805986721
kubijens@qbiathome:~/ > echo $(( sin(1+2) + sqrt(16) ))
4.14112000805986721
kubijens@qbiathome:~/ > (( a = sin(1+2) + sqrt(16) ))
kubijens@qbiathome:~/ > echo $(( ceil(a) ))
5.
kubijens@qbiathome:~/ > echo $(( rand48() ))
0.60922352992416506
kubijens@qbiathome:~/ > echo $(( rand48() ))
0.12633637755484983
Es existieren noch eine Vielzahl an weiteren Funktionen. Diese finden sich alle in der Handbuchseite
zshmodules.
Wenn man Linux testen möchte, hatte man bislang u.a. die Möglichkeit, zu einer Live-CD, wie z.B.
KNOPPIX zu greifen. Hier muss man nur die CD einlegen und den Rechner starten. Wer es nun noch einfacher mag, kann ein kleines
Testprogramm von der Open Source Region Stuttgart herunterladen. Danach reicht ein Doppelklick und schon ist man “drin”.
Der Zugriff erfolgt über die Terminalserversoftware von
Tarantella. Wenn man einmal eingeloggt ist, hat man Zugriff auf einen KDE-Desktop und kann die verschiedensten Programme testen. Das einzige, was ich vermisst bzw. nicht gefunden habe, ist ein Terminal (xterm, aterm, konsole, o.ä.). Aber hier kann man sich mit dem
Emacs und
M-x shell ja abhelfen.
Weiterhin stellt das ganze auch eine nette Möglichkeit dar, um pseudonym zu surfen. Denn es existiert auch ein Mozilla Firefox sowie Konqueror und mit beiden kann man normal surfen.
Alles in allem ist das für Windowsnutzer eine nette Alternative, um einen ersten Einblick in die KDE-Oberfläche zu bekommen.
Als Google an die Börse gehen wollte, waren doch sehr viele Analysten davon überzeugt, dass die Aktie keine Chance habe. Denn die Konkurrenz lauert an allen Ecken und Enden. Letztlich war die Firma noch gezwungen, ihren Emissionspreis zu senken. Nun ist Google seit ca. einem dreiviertel Jahr notiert und lag nie unter dem Emissionskurs. Stattdessen begann die Aktie einen Anstieg, die sie bis auf ca. 200 USD führte. Danach konsolidierte sie in einer Spanne zwischen 160 und 200 USD. Gegen Mitte April dann ging die Aktie in einer schönen Formation durch den Widerstand und kletterte auf neue Hochs. Mittlerweile sind Kurse von 275 USD erreicht worden.

Doch wie soll es nun weiter gehen? Aus meiner Sicht kann man einen Aufwärtstrend bei den ersten Kursen und den Tiefs aus dem April bei 180 einzeichnen. Somit erhält man eine Trendlinie, die derzeit bei ca. 200 liegt. Auf diesem Niveau liegt auch das Gap, das den Ausbruch aus der Konsolidierung markierte und diverse Unterstützungslinien. Dies sollte im die Aktie weiter stützen.
Weiterhin gibt es einen kurzfristigen Aufwärtstrend mit einer Unterstützung bei ca. 255 USD. Dieser wird meiner Meinung jedoch nicht lange halten. Stattdessen nehme ich an, dass die Aktie wieder bis auf ein Niveau von 240 (vielleicht auch 220) zurückgeht und dort erstmal eine Verschnaufpause nimmt. Danach sollte sich der Anstieg fortsetzen.
Ob ich genauso falsch liege wie die Analysten, werden wir bald sehen ...
Eine Sache, ich bei der Zsh sehr mag, ist das schnelle Navigieren durch Verzeichnisse. Diverse Sachen helfen hierbei:
setopt autocd - Dies sorgt dafür, dass man Verzeichnisse wechseln kann, ohne jedes Mal cd einzugeben. Einfach den Namen am Prompt eingegeben und schon steht man im gewünschten Verzeichnis- Kurznamen für lange Verzeichnisse - Dies Zsh bietet sog. Named Directories. Hier kann man einem beliebigen Verzeichnis einen Kurznamen geben und dann einfach dahin wechseln. Beispiel:
pydoc=/usr/share/doc/python-doc/html. Um zu wechseln, reicht die Eingabe cd ~pydoc. Einfach und schnell
- Verzeichnisse rotieren - Stell dir vor, du bist eine ganze Zeit zwischen verschiedenen Verzeichnissen gewechselt und möchtest nun den Weg zurück gehen. Was machst du? Ein Weg wäre, zwei Aliase zu nutzen:
alias -- +=’pushd +1’; alias -- -=’pushd -0’. Nun kannst du mit + <ENTER> bzw. - <ENTER> einfach hin und her wechseln.
Hab ich noch was wichtiges vergessen?