Wer am Mittwoch, dem 8. Dezember 2010, seine Zeit in Alsfeld verbringt, sollte in das Freiwilligen-Zentrum Aktiv für Alsfeld e.V. (Volkmarstrasse 3) kommen. Dort werde ich zusammen mit Nancy Faeser und Maximilian von Heyden über das Thema Wieviel Staat verträgt das Internet und wieviel Internet der Staat? diskutieren. Aus der Ankündigung:
Wikileaks hat in den letzten Monaten hunderttausende an bisher geheimen Dokumenten veröffentlicht und damit Öffentlichkeit und Transparenz ermöglicht, gleichzeitig die Sicherheitslage vieler Staaten verschärft. Noch vor kurzer Zeit wurden die Telekommunikationsdaten von allen Bundesbürgern über eine längere Zeit gespeichert. Gefahrenabwehr und Strafverfolgung sind wichtige Staatsaufgaben die sich immer schwerer gestalten, genauso wie der Schutz der Privatsphäre jedes einzelnen Bürgers.
Die Nachrichten zu Wikileaks überschlagen sich in den letzten Tagen. Am Freitag wurde die Domain gesperrt, der Zugang bei PayPal gesperrt und einiges mehr. Auf Twitter sah man daraufhin einige Ankündigungen für Spiegelseiten (Kopie des Originales wird bereitgestellt). Da es soviele waren, habe ich mich dann entschieden, eine Liste anzulegen. Mittlerweile gibt es 230 Seiten, die Wikileaks spiegeln. Neben einer “normalen” Seite gibt es Zugänge für I2P und versteckte Services von Tor. Hier hat also mal wieder der Streisand-Effekt zugeschlagen.
Ein kurzer Hinweis: Heute, am 30. November, findet der q/Talk zum Thema Opferschutz oder die Angst vor dem mündigen Bürger statt. Dort werde ich zusammen mit Oskar Obereder von Silver Server zum Thema Zensur im Internet diskutieren.
Bei Twitter macht gerade wieder ein kleiner Witz die Runde:
Man tippe “Illuminati” rückwärts in die URL-Zeile des Browsers ein, füge ein .com hinzu und staune.
In der Tat ist das Staunen groß, wenn sich die Webseite der NSA öffnet. Der eine oder andere verortet den Geheimdienst in der Illuminatenecke. Doch warum öffnet sich gerade diese Seite? Gibt die NSA damit zu, selbst zu den Illuminati zu gehören?
Eine kleine Recherche ergibt, dass sich jemand einen Scherz erlaubt hat. Die Whois-Abfrage ergibt eine Privatperson aus Provo in Utah. Eine DNS-Abfrage zeigt, dass der Server gerade nicht in der Nähe von Fort Meade steht. Also mal eine HTTP-Anfrage eingetippert:
telnet 64.202.189.170 80
HEAD / HTTP/1.1
Host: itanimulli.com

HTTP/1.1 301 Moved Permanently
Date: Sun, 28 Nov 2010 21:00:06 GMT
Server: Microsoft-IIS/6.0
X-Powered-By: ASP.NET
X-AspNet-Version: 2.0.50727
Location: http://www.nsa.gov
Cache-Control: private
Content-Length: 0
Also hat sich wohl eine Privatperson einen Scherz erlaubt. In der Tat ergibt ein wenig Suchen einen Blogbeitrag. Dort wird bestätigt, dass es ein kleiner Gag ist. 
Unsere Politiker fordern ja in regelmäßigen Abständen Sperren oder Stoppschilder für das Internet. Die Aktivisten des AK Zensur und andere sagen in regelmäßigen Abständen, dass dies nicht funktioniert. In diesen Reigen reihte sich nun auch der thailändische Abteilungsleiter für Computerkriminalität, Thongchai Sangsiri, ein. Auf dem Asia-Pacific Telecommunity Cybersecurity Forum sagte er:
Blacklisting doesn’t work.
Angesichts der Größe der Liste entstehen zahlreiche Probleme für die Internetprovider. Nun würde man denken, wenn die Filter nutzlos sind, dann können sie in Thailand deaktiviert werden. Aber dem stellt sich Sangsiri entgegen. Denn seiner Meinung nach, denkt die Öffentlichkeit, dass die Regierung was tut und das ist gut. Also sind wir hier wieder bei derselben Einstellung wie in Deutschland.
Genaueres findet ihr bei dem Bericht Our blacklist has failed us: Thai minister von ZDNet.
via Netzpolitik.
Chaosradio Express (CRE), mein Lieblings-Podcast, wird heute 5 Jahre alt. Vielen Dank, lieber Tim für die interessanten und informativen Beiträge. Ich hoffe, CRE wird es noch lange geben.
Wem CRE nicht reicht, dem sei Raumzeit empfohlen. Darin geht es um diverse Sachen aus dem Zentrum für Luft- und Raumfahrt. Bisher kann ich das nur empfehlen.
Die Phrack Ausgabe 67 markierte das 25-jährige Jubiläum des Magazins. Herzlichen Glückwunsch:
                                 \\\ ,
                                  \ `|
                                   ) (   .-“”-.
                                   | |  /_  {  ‘.
                                   | | (/ `\   } )
                                   | |  ^/ ^`}   {
                                   \  \ \=  ( {   )
                                    \  \ ‘-, {   {{
                                     \  \_.’  ) }  )
                                      \.-’   (     (
                                      /’-.’_. ) (  }
                                      \_(    {   _/\
                                       ) ‘--’ `-;\  \
                                   _.-’       /  / /
                            <\/>_.’         .’  / /
                        <\/></\>/.  '      /<\// /
                        </\>  _ |\`- _ . -/|<// (
                     <\/>    - _- `  _.-’`_/- |  \
                     </\>        -  - -  -     \\\
                      }`<\/>                <\/>`{
                      { </\>-<\/>_<\/>_<\/>-</\> }
                      }      </\> </\> </\>      {
                   <\/>.                         <\/>
                   </\>                          </\>
                    {`<\/>                     <\/>`}
                    } </\>-<\/>_<\/>_<\/>_<\/>-</\> {
                    {      </\> </\> </\> </\>      }
                    }                               }
                    {           H A P P Y           {
                    }                               }
                    {             25th              {
                 <\/>                               <\/>
                 </\>        B I R T H D A Y        </\>
                   `<\/>                          <\/>’
                jgs </\>-<\/>_<\/>_<\/>_<\/>_<\/>-</\>
                         </\> </\> </\> </\> </\>
Das neue Jahr klopft schon heftig an die Tür und die Organisation der Chemnitzer Linux-Tage läuft auf Hochtouren. Im März 2011 ist es dann soweit. Besucher werden wieder aus vielen tollen Beiträgen auswählen können und netten Menschen an Ständen treffen. Doch bevor es soweit ist, braucht es Freiwillige. Daher rufen die Organisatoren zur Einreichung von Beiträgen auf. Die Hauptthemen in diesem Jahr sind:
- Emulatoren
- IT-Dokumentation
- Business Intelligence
- Kernel
Bis zum 5. Januar 2011 habt ihr nun Zeit, euch Gedanken zu machen und aktiv zu werden.
Die Einführung des neuen Personalausweises (nPA) hat einige Wellen geschlagen. Zum einen versuchte der CCC Schwachstellen nachzuweisen, zum anderen griff Jan Schejbal die AusweisApp an. Die LUG Jena hat nun Christian Kahlo als Referenten gewonnen. Er wird uns am 18.November 2010 Details zu Technik, Fakten und Hintergründen des nPA erzählen. Wir treffen uns um 19:00 Uhr am Ernst-Abbe-Platz im Hörsaal 5 (offizielle Adresse: Carl-Zeiss-Strasse 3).
Christian hat auch schon selbst vorgeführt, wie man den nPA knacken kann.
Heise meldete, dass die Türkei Youtube entsperrt hat. In den vergangenen Jahren wurde das Videoportal im Land gesperrt, da auf Youtube Videos über Atatürk zu sehen waren. Diese wurden als beleidigend empfunden. Googles Transparenzreport zeigt eine Spitze im Traffic an. Das heißt in der Tat kamen in den letzten Tagen etwa dreimal soviele Nutzer aus der Türkei als sonst.
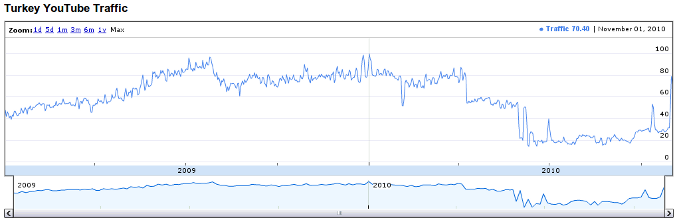
Youtube hat die Atatürk-Videos wieder ins Netz gestellt. Mal sehen, wie lange es dauert, bis die Seiten innerhalb der Türkei wieder gesperrt sind. Sollte das passieren, kann man ja immer noch den Premier fragen. Vielleicht gibt er wieder Hinweise, wie die Zensur zu umgehen ist.
Update: Das ging ja schnell: YouTube faces new ban in Turkey as court rules in favor of former party leader
Möchtest du etwas gegen die Volkszählung 2011 tun? Dann mach mit bei der Sammelbestellung von Aufklebern. Im Blog des externen Datenschutzbeauftragten ist beschrieben, was du tun musst. Der Preis der Aufkleber liegt derzeit bei etwa drei Cent pro Stück.
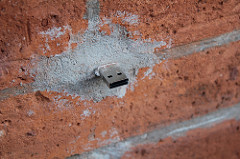
Das ist doch mal ein Filesharing-Netzwerk, was seinen Namen verdient. Dead drops, zu deutsch: Toter Briefkasten. Die Idee ist, dass USB-Sticks in Wände oder anderes eingelassen werden. Eine Person schließt nun sein Gerät an den Stick an, lädt Dateien hoch bzw. runter und ist glücklich. Es wäre doch spannend, wenn aus vielen Wänden USB-Anschlüsse heraus schauen.
Ein paar Fotos gibt es bei Flickr.
Wartezeiten bei Ärzten sind aus meiner Sicht eines der größten Ärgernisse. Ich kenne diverse Allgemeinarztpraxen, in denen man als angemeldeter Patient durchaus länger als eine Stunde warten muss. Ganz zu schweigen von Wartezeiten unangemeldeter Patienten. Doch wo liegt die Grenze? Wie lange seit ihr bereit zu Warten und was macht ihr in der Konsequenz?
Im Rahmen einer Schulung für Ärzte kam heute genau diese Diskussion auf. Zunächst diskutierten die Ärzte untereinander. Ich hörte in meiner Patientenrolle geduldig zu. Ein Stressfaktor scheint das Patientensystem zu sein. Der Name des Patienten wird je nach Wartezeit in einer Farbe dargestellt (Weiß, Gelb, Rot). Wenn nun viele rote Patienten
vorhanden sind, steigert das die Nervosität. Die Diskussion kreiste dann längere Zeit um die Frage, ab welcher Wartezeit die rote Markierung kommen soll. 45 Minuten wurden als zu wenig empfunden.
Irgendwann klinkte ich mich dann mit in die Diskussion ein. Für mich ist es im Allgemeinen so, dass ich als angemeldeter Patient maximal 15 Minuten warten möchte. Als nicht angemeldeter Patient stelle ich mich grundsätzlich auf längere Zeiten ein. Jedoch werde ich bei Zeiten von mehr als einer Stunde auch hippelig. Daher gehen immer mehr Ärzte in meiner Umgebung dazu über, dass man vor dem Besuch anruft. Die Schwester versucht eine Abschätzung abzugeben, wann der Besuch sinnvoll erscheint. Wenn man zu dieser Zeit kommt, ist die Wartezeit dann gering(er).
Im Verlauf des Gespräches regte ich an, dass der Arzt in seinem Wartezimmer eine Art Uhr aufstellt, die die geschätzte Wartezeit anzeigt. Ähnlich zu den Uhren, die man manchmal in Behörden findet. Ich finde, dass mir das als Patient helfen würde. Denn bei extrem langen Wartezeiten kann ich evtl. andere Wege erledigen und dann wieder zurück in der Praxis sein. Bei kleinen Wartezeiten kann ich mich einrichten, gleich dran zu sein. Was meint ihr zu diesem Vorschlag?
Am Montag hatte ich in meiner Einstiegsvorlesung über Stuxnet erzählt. Ein kleiner Gag kam leider zu spät. Symantec berichtet von einem Stuxnet-Cleaner. Auf den ersten Blick sieht er aus wie ein Programm von Microsoft. Jedoch sorgt er neben einigen kleineren Manipulationen dafür, dass das komplette Laufwerk C: gelöscht wird. Insofern ist die Bezeichnung Stuxnet-Cleaner gerechtfertigt. Dennoch sollte man das Programm auf keinen Fall auf seinem Rechner ausführen.
via Websicherheit.org.