Skip to content

Förderung für TorServers.net

Moritz Bartl, der Gründer von Torservers.net, kann einen ersten großen Erfolg feiern. Die amerikanische Organisation Access Now unterstützt das Projekt über ein halbes Jahr mit 10.000 US-Dollar. Damit plant TorServers.net weitere Tor-Server zu betreiben und Nutzern  in Zensurstaaten freie Informationen zur Verfügung zu stellen.

TorServers.net entstand aus der Überlegung, dass es zu wenige schnelle Tor-Server gibt. Binnen kurzer Zeit gelang es Moritz Bartl einige schnelle Server zur Verfügung zu stellen. Mit der Förderung steht das Projekt nun weiter auf stabilen Beinen. Ich wünsche TorServers.net auf jeden Fall weiter viel Erfolg.

Sind die Niederlande bei Google verboten?

Bei der LUG Jena gibt es morgen, am 24. Februar 2011, einen Vortrag über die Programmiersprache Go. Ich wollte mich nun etwas durch die Webseite des Projektes klicken. Doch Google mag mich nicht.

Fehlermeldung bei Google Die IP-Adresse gehört dem Tor-Server evoboxes. Dieser wird von TorServers.net betrieben und steht in den Niederlanden. Nun frage ich mich, warum gerade die Niederlande ein „forbidden country“ sind.

Fehlersuche

Der Bug mit der Nummer 1926 raubt mir derzeit ein wenig den Nerv. Ich sammle Informationen, um diesem ein wenig auf den Grund zu gehen. Dazu tippte ich die folgende Zeile in meine Shell ein:

for file in `find extra-infos-2011-02 -type f`; do
   awk ‘BEGIN {RS=“” } /history (2000-01-01|2008-09-11|…)/ { print $0 }’ \
     >> wrong.2010-07
 done

Die Datei wollte einfach nicht voll werden. Da knapp über 200000 Dateien durchsucht werden, machte ich mir anfangs keine Gedanken. Irgendwann warf ich einen langen Blick auf die Eingabe, dann noch einen und dann noch einen. Schließlich fiel mir auf, dass $file nicht referenziert wird. Kaum macht man es richtig, schon wird die Datei mit Inhalten befüllt. :-)

Vortrag "Leaking-Plattformen, Öffentlichkeit und Whistleblowing"

Frank Rieger, Sprecher des Chaos Computer Club, hält diesen Freitag einen Vortrag in Erfurt. Das Thema seines Vortrages ist „Leaking-Plattformen, Öffentlichkeit und Whistleblowing“. Alle Interessierten sollten um 20:00 Uhr im Kunsthaus Erfurt in der Michaelisstraße 34 sein.

Aus der Ankündigung:

Die Welt der Medien – etablierter wie alternativer – ändert sich in dramatischem Tempo. Das Aufkommen von Leaking-Plattformen, die es Whistleblowern ermöglichen, wichtige Informationen, die sonst nicht gefahrlos publiziert werden könnten, an die Öffentlichkeit zu bringen hat viel Wirbel erzeugt. Das wesentliche dabei ist jedoch nicht die konkrete Plattform oder die Personen dahinter. Wichtig ist vielmehr der Beweis, dass Leaken möglich ist und das sich dadurch reale Veränderungen erreichen lassen. Bei der Betrachtung gilt es, den Unterschied zwischen der Privatsphäre von Personen und den Geheimnissen von Staaten nicht zu verwischen oder durcheinanderzubringen und die Fragen nach der ethischen Verantwortbarkeit nicht zu vergessen.

via Jenapolis.

Coworking in Jena

Gemeinsam arbeiten, diskutieren, denken oder einfach entspannen. Das ist die Idee von so genannten Coworking-Spaces. Aber auch die Hackergemeinde lebt dieses Motto mit Hackerspaces. Die Mieten in Jena waren bisher einer der Gründe, warum der Jenaer Hackspace das Planungsstadium nicht verlassen hat. Hingegen nehmen die Planungen für einen Coworking-Space gerade konkrete Formen an. Wie Jenapolis berichtet, gibt es morgen, am 17. Februar 2011 ein Treffen. Interessierte können ab 16 Uhr in das Kassablanca (beim Westbahnhof) kommen und Informationen austauschen. Vielleicht kommt dann auch wieder Leben in die Planungen zum Hackspace. Beide Projekte befruchten sich sicher gut. ;-)

Wann ist ein Tor-Server nicht vertrauenswürdig?

Der Anonymisierungsdienst Tor ist so aufgebaut, dass jeder einen Server aufsetzen und Daten für andere weiterleiten kann. Einige kommen auf die schlechte Idee, den Verkehr mitzuschneiden. Da Tor-Nutzer sich manchmal bei unverschlüsselten Seiten anmelden, erhält der Betreiber des Tor-Servers in dem Fall die Login-Informationen. Dan Egerstad war einer dieser Leute.

Die Entwickler hinter dem Tor-Projekt, genauer die Betreiber der Verzeichnisserver, versuchen, schadhaftes Verhalten zu erkennen und den Server dann im Netzwerk zu sperren. Hierfür wird der Server als BadExit markiert. In der Folge darf der Server nur noch internen Verkehr weiterleiten.

Doch wie erkennt man, ob jemand wirklich die Inhalte mitschneidet? Wo ist die Grenze zwischen falscher Konfiguration und Böswilligkeit? Eine Frage, die sich schwer beantworten lässt und gleichzeitig auf der Mailingliste des Projekts hohe Wellen schlug.

Am Anfang stand die Frage „Is “gatereloaded” a Bad Exit?“ und im Verlauf der Diskussion wurden verschiedene Standpunkte diskutiert. Der Tor-Server gatereloaded lässt ausgehenden Verkehr nur für bestimmte Ports zu. Üblicherweise wird über diese (FTP, HTTP, POP3) im Klartext kommuniziert. Weiterhin ist es üblich, über diese Ports auch Login-Informationen zu senden. Das sind also ideale Bedingungen für einen Schnüffler. Gleichzeitig sind in den Informationen zum Server keine oder falsche Kontaktinformationen hinterlegt. Es gibt also keine Möglichkeit, sich mit dem Betreiber über die Sache auszutauschen.

Nach einiger Diskussion wurde der und andere Router in die Liste mit nicht vertrauenswürdigen Routern eingetragen. Einige Menschen auf der Mailingliste protestierten. Denn zum einen wollten sie nicht, dass irgendjemand diktiert, wer welche Ports erlaubt und zum anderen wurde durch die „Schließung“ angeblich mehr Last auf die anderen Server gelegt. Schließlich kam das Killerargument, dass ja jeder Verkehr mitschneiden könne.

Ich halte die Entscheidung der Admins der Verzeichnisserver für richtig und nachvollziehbar. Denn, wie sie später erklärten, läuft der Algorithmus ungefähr wie folgt:

  1. Suche nach verdächtigen ExitPolicys.
  2. Hat der Betreiber Kontaktinformationen gesetzt?
  3. Falls ja, wird der Betreiber kontaktiert und um Auskunft gebeten bzw. über die „falsche“ Policy aufgeklärt. Wenn er die Policy anpasst bzw. eine gute Erklärung für seine Entscheidung liefert, ist alles in Ordnung. Antwortet er nicht, dann wird der Server als BadExit markiert.
  4. Falls keine Kontaktinformationen angegeben sind, wird der Server als BadExit markiert.

In Abhängigkeit vom Einzelfall kann der Weg natürlich auch anders aussehen. Aber auf jeden Fall wird nicht blind versucht, irgendwelche Server, die Einzelpersonen nicht passen, auszuschalten. Sondern vielmehr versuchen die Personen wenig invasiv vorzugehen und einvernehmliche Lösungen zu finden.

In der Zwischenzeit kontaktierte einer der Administratoren der gesperrten Server das Tor-Projekt und erklärte, dass ihm die Formulierung der ExitPolicys zu schwierig war. Daher hat er einige naheliegende Ports freigegeben. Das Tor-Projekt klärte denjenigen auf, er änderte seine Einstellungen und nun ist er kein BadExit mehr.

Ich frage mich jetzt, warum der Admin Kontakt aufgenommen hat. Nach meiner Meinung/Erfahrung dürfte der durchlaufende Datenverkehr gleich geblieben sein. Denn er kann immer noch Daten innerhalb des Netzwerks weiterleiten. Also müsste dieser Fakt rausfallen. Weiterhin halte ich es für einen normalen Betreiber eines Servers für unerheblich, ob nun Verkehr nach außen geht oder innerhalb des Netzes bleibt. Momentan mag mir nur ein Grund einfallen: Der Scanner, mit dem Daten mitgeschnitten wurden, blieb leer. Was also liegt näher, als nach dem Grund zu fragen? Vielleicht ist meine Phantasie zu eingeschränkt und es gibt noch einen anderen plausiblen Grund. Meine torrc hat auf jeden Fall einen Eintrag mehr für die Option ExcludeExitNodes.

CNET porträtiert Niels Provos

Benutzt du OpenSSH? Oder Tor? Oder Google Chrome? Und kennst du Niels Provos? Nein? Das kannst du jetzt ändern. Unter dem Titel Google’s Niels Provos battles malware on the Web veröffentlichte das Magazin CNET einen interessanten Bericht zu dem Entwickler.

Ich war überrascht zu lesen, dass Provos einen deutschen Hintergrund hat. Nach dem Bericht wurde er bei Lübeck geboren und studierte in Hamburg Physik. Danach ging er an die Universität von Michigan, machte seinen Doktor und entwickelte nebenan in Kanada OpenSSH. Die Bibliothek libevent, u.a. eine der grundlegenden Bibliotheken für Tor, stammt ebenfalls aus seiner Feder. Im Jahr 2003 ging er dann zu Google und leitet das Safe-Browsing-Team. Vielleicht ist euch schon einmal aufgefallen, dass Firefox, Chrome und andere Browser vor dem Besuch einer Seite eine fette rote Warnung drucken. Die Seite enthält wahrscheinlich Schadcode und die Warnung soll die Benutzer schützen. Diese Ideen gehen offensichtlich auf Provos zurück.

Lest euch den Artikel mal durch. Ich finde, er ist ein gelungenes Profil zu Niels Provos.

Mit dem Bus zu den Chemnitzer Linux-Tagen

Noch 58 Tage dann starten in Chemnitz wieder die Chemnitzer Linux-Tage. An zwei Tagen geht es wieder um das beste Betriebssystem der Welt. :-) Die FSFE hat in  diesem Jahr ein besonderes Angebot, die Freedom Tours. Wer von Düsseldorf, Dortmund oder Kassel kommt, kann in den Bus einsteigen und mit nach Chemnitz fahren.

via Charly Kuehnast

Filesharing mit Twitter

Um Twitter entstehen immer mehr Dienste. Am bekanntesten ist sicher Twitpic, um Fotos zu twittern. Eine neue Idee ist nun, Filesharing per Twitter zu betreiben. Auf TwileShare loggt man sich mit seinem Twitter-Account ein und kann Bilder, Microsoft-Word- und PDF-Dateien hochladen. Jedem Nutzer stehen derzeit ein GigaByte zur Verfügung.

Dann fehlen nur noch:

via TechCrunch

Popcorn oder Desktopwars reloaded

Sucht ihr einen Vortrag mit hohem Unterhaltungswert? Dann schaut euch mal Desktop on the Linux... (and BSD, of course) an. Der Vortragende will ein wenig über die Desktopsituation bei aktuellen Linuxdistributionen herziehen aka ranten. Insbesondere geht es um d-bus, ConsoleKit und andere. Der Autor dieser Software, Lennart Poettering, nahm vorher Notiz und sitzt mit im Saal. Entsprechend fallen dann die Einwürfe aus. Leider ist der Vortragende darauf wohl nicht vorbereitet und wirkt dann teils schwach. Anschauen und eine Tüte Popcorn bereit halten! :-)

Aktienentwicklung nach Inflation

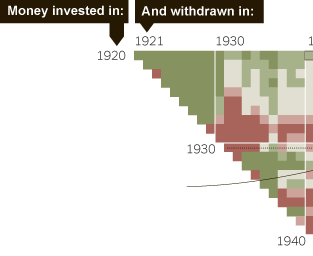
Performancematrix aus der NY Times

Dem Aktienmarkt wird oft nachgesagt, dass er der Einzige ist, der die Inflation auffangen kann. Das heißt, wenn man den Verlust des Geldwertes berücksichtigt, bleiben noch Erträge übrig. Naturgemäß sind nun die Erträge aus einer Geldanlage in Aktien nicht stabil. In einem Jahr steigen die Aktien stark an und in anderen bleiben nur Verluste übrig. Die New York Times hat eine schöne Auswertung, wie die Entwicklung über einzelne Jahre war.

Oben rechts ist ein Bildausschnitt. Der Artikel In Investing, It’s When You Start And When You Finish hat die Grafik in kompletter Größe.

Auf der linken schrägen Seite der Grafik ist das Startjahr der Investition abgetragen und auf der oberen geraden Linie das Ende der Investition. Die Farben finde ich etwas irritierend bzw. nicht intuitiv. Sie deuten jeweils an, wie hoch der Ertrag in dem Zeitraum war. Dabei bedeutet dunkelrot Verluste nach Inflation, hellrot leicht oberhalb der Inflation. Dann steigen die Erträge bis zu dunkelgrün, also starken Gewinnen von oberhalb 10%. In der Grafik befindet sich des Weiteren noch eine zweite Linie. Die soll einen zwanzigjährigen Anlagezeitraum darstellen.

Ein Blick auf die Gesamtgrafik lässt drei größere grüne Bereiche erkennen. Anleger, die zwischen 1920 und 1929 investierten, konnten recht hohe Gewinne nach Inflation realisieren. Dann kam der schwarze Freitag und diese Geldanlagen kamen erst Mitte der fünfziger Jahre wieder in den ausgeglichenen Bereich. Die zweite Grünzone lässt sich zwischen 1943 und 1955 ausmachen. Diese Anlagen fuhren bis 1970 gute Gewinne ein. Schließlich ist da noch der Zeitraum von 1981 bis 1999. Je nach Start der Anlage ließen sich sogar noch bis 2001 hohe Gewinne realisieren.

Weiterhin findet sich auf der Karte ein großer roter Bereich. Der startete Ende der fünfziger Jahre und hielt bis 1980 an. In der Zeit stagnierte der Aktienmarkt komplett, bei gleichzeitig hoher Inflation. Anleger, die damals den Aktienmarkt für eine gute Idee hielten, ertragen noch heute Verluste bzw. liegen gerade bei plusminus Null.

Ein Anleger, der sein Geld im Jahr 1961 für zwanzig Jahre investierte, kam dabei am schlechtesten weg. Er machte pro Jahr etwa 2% Verlust oder, anders ausgedrückt, von 10000 US-Dollar Startkapital blieben nur 6600 US-Dollar übrig. Wesentlich besser erging es einem Investor, der entweder von 1948 bis 1968 oder von 1979 bis 1999 sein Geld anlegte. In den Zeiträumen konnte er die beste 20-Jahres-Performance von 8,4% bzw. 8,2% Wertsteigerung.

Alles in allem sind über einen Zeitraum von 20 Jahre immer noch hohe Schwankungen zu verzeichnen. Erst wenn man die Kurve weiter in Richtung dreißig Jahren verschiebt, werden die Werte einigermaßen stabil. In dem Bereich liegen die Ergebnisse zumeist oberhalb der Inflation.

Insgesamt ist es recht interessant, die Grafik ein wenig auszuwerten. Denn es öffnet die Augen für die Realität am Aktienmarkt. Ich würde mir wünschen, wenn es etwas gleichwertiges für Anleihen oder andere Anlageformen gäbe. Denn dann würde sich ein Vergleich zum Aktienmarkt ergeben. Viel Spaß beim Anschauen!

Rückblick zum 27C3

Neben Weihnachten ist für mich vor allem das Jahrestreffen des CCC eine feste Tradition. So fuhr ich auch dieses Jahr wieder zum 27C3.

In den letzten Jahren zeichnete sich der Kongress durch eine stete Überfüllung aus. Insbesondere schlecht erwischte es letztes Jahr viele, die „erst“ zum Starttag anreisten. Ich traf damals morgens gegen 11 Uhr mit Frank ein und da hieß es bereits, dass keinerlei Karten mehr verfügbar seien. Damals musste ich mir glücklicherweise keine Gedanken darum machen, da ich einen Vortrag hatte. Jedoch mussten viele wieder die Segel streichen. Diese Situation sollte im Jahr 2010 nicht wieder auftreten. Daher gab es drei Runden mit Vorverkäufen. Wer hier zum Zug kommen wollte, musste einigermaßen flink handeln. Denn die Tickets waren in kurzer Zeit (weniger Minuten bis Stunden) ausverkauft. Viele Menschen waren hinterher verärgert, dass sie keine Tickets erhielten. Ich halte das aber immerhin für besser, als mehrere Stunden nach Berlin anzureisen und dann vor verschlossenen Toren zu stehen. Ein Trost sei, dass laut der aktuellen Ausgabe von /dev/radio auch „Schwergewichte“ wie Steffen Wernéry ohne Ticket da standen. Für die Tage zwei bis vier wurden Tagestickets an der Kasse angeboten. Solange der Chaos Communication Congress im bcc bleibt, wird wohl die Situation mit den Tickets unverändert bleiben. Kris ist der Meinung, dass die Veranstaltung als By Invitation Only bezeichnet werden solle. Ein Umzug an einen anderen Ort scheint schwierig zu sein, Laut Fefe gibt es in Berlin schlicht keinen besseren Ort.

Ich hatte nun glücklicherweise meine Karte. Allerdings habe ich es weitgehend verpeilt, mich um Anreise und Übernachtung zu kümmern. Der CCC hatte ein schönes Angebot bei der Bahn organisiert. So bin ich letztlich mit einem normalen Ticket gefahren und habe wiedermal eine kleine Verspätung mitgenommen. Glücklicherweise musste ich nicht wieder im ICE übernachten, wie im Dezember. :-)

Pünktlich zur ersten Pause war ich dann im bcc und hatte Zeit, mir die Aufbauten genauer anzuschauen. Eine überraschende Entdeckung war ein Stand des Deutschlandfunk. Er berichtete alle vier Tage vom Congress. Danach schaute ich mir einige Vorträge an und als ich dann den Saal wieder verließ, traf ich einige Bekannte. So verbrachte ich die Zeit bis 23 Uhr mit Gesprächen. Dann kam ein Vortrag zu Stuxnet und den wollte ich mir gern anhören. Gute Entscheidung. Denn aus meiner Sicht war das einer der besten Vorträge, den ich auf dem gesamten Congress hörte. Bruce Dang erzählte etwas, wie sie die diversen Lücken gefunden haben. Sein Vortrag wirkte auf mich natürlich und eher nicht wie eine Marketingshow. Schließlich gab es die Pentanews Game Show und für mich wurde es Zeit, mich um eine Übernachtung zu kümmern. Da es bereits nach eins war, schaute ich, ob es noch Tickets zur Turnhalle gab. Das war der Fall und dieses Jahr war die Turnhalle nicht die Turnhalle, sondern das Cafe Moskau. Dort fand ich dann sogar ein Zimmer mit wenigen Leuten und schlief ruhig ein.

Am nächsten Tag wollte ich früh in Saal 3 sein. Der Vortragende war jedoch nicht aufgetaucht und so hielt Guido Strack vom Whistleblower-Netzwerk e.V. einen Vortrag zu WikiLeaks. Das Ganze schien relativ spontan entstanden zu sein und er kündigte das als Diskussion an. Leider wurde es dann doch ein Vortrag. Ich hatte das Gefühl, dass seine Inhalte für die meisten bereits bekannt waren und es so keinen wirklichen Mehrwert gab. Aus meiner Sicht wäre es besser gewesen, einige Aspekte von WikiLeaks mal zu diskutieren. Bis zum Nachmittag nahm ich mir dann erstmal ein wenig Zeit, redete und schaute mich um. Der Vortrag von Peter Eckersley erschien mir dann wieder interessant. Er hat alle IP-Adressen auf Port 443 nach einem SSL-Zertifikat befragt und dieses dann heruntergeladen. Einige Ergebnisse finden sich auf der SSL-Observatory-Seite. Darin enthalten sind Zertifikate mit schwachen Schlüsseln, mit Namen wie mail oder localhost und viele andere Merkwürdigkeiten. Wer mag, kann sich den Datensatz selbst herunterladen und analysieren. Nach dem Vortrag verlor ich mich wieder in Gesprächen und so verpasste ich unter anderem The Concert. Einige Künstler hatten sich wohl an den CCC gewendet und den Vorschlag gemacht, ein kleines Konzert mit Klavier (Steinway) und Geige (Stradivari) zu spielen. So kamen einige Hacker dann in den Genuss eines großartigen Konzerts. Immerhin die Zugabe erfreute noch meine Ohren. Denn ich wollte mir den Vortrag zu High-Speed Crypto von Daniel J. Bernstein anhören. Daniel begann mit einem Rant gegen DNSSEC. Seiner Meinung nach, ist es ein großartiges DDoS-Tool. Denn eine Anfrage generiert eine Antwort, die 30-50 mal so groß ist. Dann hielt er sich lange bei Grundlagen auf, um dann schließlich zu seiner Lösung CurveCP zu kommen. Diese soll alle Pakete verschlüsseln und über UDP versenden. Der öffentliche Schlüssel steckt in der URL, z.B. wäre die Seite dann über http://72538ab3e4.kubieziel.de zu erreichen. Damit hat der Client den öffentlichen Schlüssel und kann loslegen. Angeblich ist das Verschlüsseln und Senden genauso schnell wie HTTP. Aber hier hätte ich gern Belege in Form von Messungen gesehen. Bernstein sagte, es sei alles ganz einfach und schnell, blieb aber den konkreten Nachweis schuldig. Insgesamt fand ich den Vortrag eher enttäuschend, da ich zu Beginn mehr erwartet hatte. Im Anschluss blieb ich beim Stand des AK Vorrat kleben und verpasste den zweiten interessanten Teil des Abends, Erst durch den Twitterstream von Anne Roth wurde ich darauf aufmerksam. Nick Merrill erzählte von seiner Tätigkeit als ISP und wie er vom FBI eine Gag Order (Redeverbot) erhielt. Er sollte die Daten eines seiner Kunden herausgeben und durfte mit niemandem darüber sprechen. Er tat es trotzdem, nämlich mit Anwälten, und klagte dagegen und erzielte einen Teilerfolg. Den Vortrag muss ich mir auf jeden Fall nochmal anhören. Als ich mich dann von dannen machen wollte, traf ich Sven Guckes. Wir schwatzten und plötzlich waren auch die Künstler vom Konzert an unserem Tisch. So hatten wir noch eine nette Plauderei über Musik, Mathematik und Programmierung.

Die zweite Nacht über schnarchte jemand in mein Ohr hinein und so war ich recht zeitig wieder auf den Beinen. Ich setzt mich in eine Ecke des bc, lud den Akku und genoß das WLAN. Denn ausnahmsweise tat es mal seine Dienste. An meinem Tisch nahm ein junger Hacker Platz und wir kamen ins Gespräch. Er hatte von den gehackten Seiten gelesen und war der Meinung, hier seine H4x0r-Ski||z aufpolieren zu können. Dummerweise war er dabei bei mir an den Falschen geraten. ;-) Denn ich halte das stupide Aufmachen irgendwelcher Foren oder Webseiten nicht für Hacken. Stattdessen versuchte ich ihn ein wenig im Sinne des Hacker-Howto (Original) zu prägen. Andererseits lernte ich durch ihn ein wenig mehr über die diversen Hackerboards und die Kriege zwischen diesen. Der erste Vortrag des Tages wurde dann der zur Navigation mit offenen Karten. Ich fand es sehr spannend mal eine Einführung in das Thema zu bekommen. Denn bislang hatte ich nur eine vage Idee und nun lernte ich, dass es noch komplexer als angenommen ist. Bernhard hat eine abgeschlossene Gemeinschaft von Editoren im Sinn, die eine perfekte Karte erstellen. Nach meiner Ansicht wäre ein offenes Projekt mit einigen Restriktionen jedoch besser. Ich bin gespannt, wie sich das weiter entwickelt. Der weitere Tagesablauf bedurfte dann einiger Planung. Ich versorgte mich zeitig mit Essen. Denn am Abend kamen mit dem Fnord-Jahresrückblick und dem Hacker Jeopardy zwei Publikumslieblinge. Ich kam kurz vor halb acht zurück vom Essen und nahm Kurs Richtung Saal 1. Zu dem Zeitpunkt war der letzte Vortrag gerade zu Ende und schon da stand eine Riesentraube vor den Eingangstüren. Ich machte mich dann auch gleich auf und ergatterte einen guten Platz. Also nochmal in Klartext: Gegen 19:30 Uhr war der Saal voller Leute, die den um 21:45 Uhr beginnenden Vortrag sehen wollten … Nick Farr unterhielt die Massen bis zum Beginn des nächsten Vortrages. Nick ist wirklich ein guter Entertainer und es machte Spass, seinen Ausführungen zu lauschen. Um 20:30 Uhr führte Steven Murdoch wieder vor, dass das Chip-und-PIN-System kaputt ist. Sein Vortrag ist aus mehreren Gründen sehr sehenswert. Zum einen zeigt er, dass die Industrie bei fehlendem öffentlichen Druck nicht auf Schwachstellen reagiert. Stattdessen wird die Schuld auf die Kunden abgewälzt. Selbst wenn dann Öffentlichkeit da ist, gibt es Ausreden und in dem Falle versuchten sie sogar, die Dokumente zu zensieren. Prof. Ron Anderson verschickte eine entsprechend gewürzte Antwort. Zum zweiten hatte Steven eine wirklich sehr gute Präsentation gebaut. Sehr sehenswert! Danach kamen dann Frank und Fefe auf die Bühne. Beide präsentierten mit Hingabe die Show. Das hat einfach einen hoher Unterhaltungswert. Genauso wie die folgende Spielshow. Beide muss man eigentlich live erleben. Hinterher betrachtet, geht wahrscheinlich die Stimmung verloren. Danach endete der offizielle Congresstag.

Der letzte Tag stand für mich schon ganz im Zeichen der Abreise. Dieses Jahr waren wir Veranstalter der Silvesterparty und ich musste diverses besorgen. Daher organisierte ich die Rückfahrt und traf noch einige Bekannte. Gerade als ich mich auf den Weg machen wollte, sprach mich Peter Welchering vom Deutschlandfunk an, ob ich nicht Lust auf ein Interview hätte. Wer lässt sich denn die Chance entgehen? Also verzögerte sich die Abreise noch etwas. Das Interview steht schon online. Jedoch ist die Tonspur kaputt. Mal sehen, wann ich endlich hören kann, was ich da erzählte. :-) Das Gespräch war dann der Schlusspunkt und ich machte mich auf den Heimweg.

Der 27C3 war für mich wieder einmal einer der Höhepunkte des Jahres. Es tut gut, Gleichgesinnte zu treffen, Ideen auszutauschen und wirklich guten Vorträgen zu lauschen. Ich werde nun noch einige verpasste Vorträge nachhören, Ideen aufarbeiten und von dem positiven Gefühl leben. ;-)

Update: Ein S9Y-Plugin hat vorhin den Rest des Beitrages gefressen. Ich habe den daher nochmal neu formuliert.

Finalisten im Hash-Wettbewerb

Jetzt ist es endlich soweit. Die letzte Runde im Wettbewerb um einen neuen Hash-Standard wurde eingeläutet. Fünf Kandidaten gehen in die letzte Runde:

Bis zum Januar nächsten Jahres besteht nochmals die Möglichkeit, die Hashes zu verbessern. Dann gibt es wieder Konferenzen und schließlich steht dann bald die Wahl einer neuen Hashfunktion vor der Tür.

cronjob