Das ist wohl ein Zeichen, dass ich langsam ins Bett gehen sollte:
jens@panse:~/ > ssh 192.1682.2.4
ssh: 192.1682.2.4: Name or service not known
jens@panse:~/ > ssh 192.1682.2.14
ssh: 192.1682.2.14: Name or service not known
jens@panse:~/ > ssh 192.1682.2.24
ssh: 192.1682.2.24: Name or service not known
jens@panse:~/ > ssh 192.168.2.24
Linux kernel 2.6.27-15 #1 SMP Tue Sep 14 16:22:17 UTC 2009 x86_64 GNU/Linux [...]
Der RfC 1149 mit dem Titel A Standard for the Transmission of IP Datagrams on Avian Carriers genießt einigen Ruf. Er definierte am 1. April 1990 einen Standard zu Paketübermittlung mittels Brieftauben oder ähnlichem. Wie das Datum vermuten lässt, war das nicht ganz ernst gemeint. Ein paar Linux-Jünger aus Norwegen haben das später in die Praxis umgesetzt. Kürzlich wurde der RfC in Südafrika wieder aus der Versenkung geholt. Dort gibt es, wie in vielen anderen afrikanischen Ländern, nur sehr langsames Internet. Also schickten die Techniker einer IT-Firma eine Taube mit Daten auf den Weg. Nach 68 Minuten war die Datenübertragung erfolgreich beendet. In der selben Zeit ging nur ein Fünfundzwanzigstel der Daten über die offizielle Telefonleitung.
Meldung bei Yahoo! News: Pigeon transfers data faster than South Africa’s Telkom via RISKS 25.78
Bild von John Fera
Bei Holgi fand ich folgendes wunderbare Video. Es erzählt die Geschichte des Mathematikers Cantors, des Physikers Boltzmann sowie weiterer Größen. Ich finde das bisher (bin noch nicht am Ende) sehr sehenswert.
Das Video Du bist Terrorist erlangte einige Bekanntheit in der Blogosphäre. Alexander hat nun den Nachfolger Rette deine Freiheit ins Netz gestellt:
Neuigkeiten rund um das Video werden im Blog verteilt.
Die Linux-User-Group Jena veranstaltet am 19. September eine Wanderung mit anschließendem Mapping für das Projekt OpenStreetMap. Details hierzu finden sich auf der Webseite der LUG Jena. Alle Interessierten sind herzlich dazu eingeladen.
Mittlerweile habe ich die Unterlagen zu meinem gestrigen Vortrag um diverse Verweise ergänzt und hochgeladen. Die 29 Folien sind eine PDF-Datei mit etwa 870 kB Dateigröße.
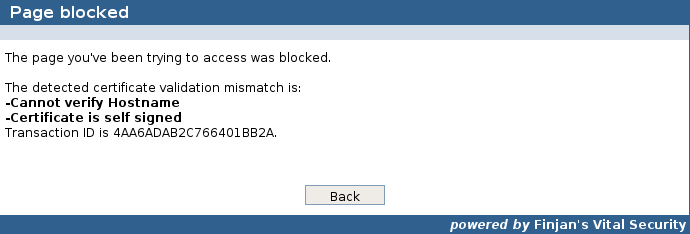
Die Anonymisierungssoftware Tor bietet neben vielen nützlichen Anwendungen auch Risiken in sich. In der Vergangenheit haben diverse Leute versucht, Passwörter anderer Nutzer auszulesen oder sonst an geheime Informationen zu kommen. Heute stieß ich beim Surfen auf einen Exit-Knoten, der falsche SSL-Zertifikate präsentiert. Damit ließe sich die sonst geschützte Kommunikation von dritter Seite mitlesen, ohne das man selbst etwas davon merkt. Der Knoten trägt den Namen JustANode
mit der IP-Adresse 89.138.155.193 und läuft unter Windows XP. Offensichtlich läuft dort das Finjan Secure Web Gateway, welches sich für Active Real-Time Content Inspection rühmt. Ich hoffe, der Knoten bekommt schnellstens ein BadExit-Flag. Das schützt andere Tor-Nutzer davor, diesen zufällig zu nutzen.
Wenn du selbst mal in den Genuss kommen willst, kannst du folgendes probieren. Allerdings solltest du wissen, was du tust und auf keinen Fall schützenswerte Daten über die Leitung schicken!
- Stelle sicher, dass Tor installiert ist und funktioniert (eventuell hilft das Tor-Browser-Paket).
- Wähle eine SSL-Seite (https://torproject.org oder https://www.ccc.de sind zwei Möglichkeiten.)
- Gib in die Adresszeile des Browsers die URl gefolgt von .JustANode.exit ein: https://www.example.com.JustANode.exit/.
- Wirf einen genauen Blick auf das präsentierte Zertifikat.
Das Beispiel zeigt mal wieder, dass man beim Surfen im Web immer die Augen und das Gehirn offen halten sollte. 
Ich hatte meine Vortragsunterlagen zu einem Seminarvortrag kürzlich verbloggt. Mittlerweile ist auch die dazugehörige Ausarbeitung fertig. Die 257 kB große PDF-Datei behandelt den AES-Algorithmus und Public-Key-Verfahren (RSA und Diffie-Hellman-Schlüsseltausch). Vielleicht ist es für den einen oder anderen von Nutzen.
Das LaTeX-Tutorial auf den Seiten wird immer wieder gern angeklickt und ist
ein häufiger Gegenstand der Suche bei Google. Jedoch sucht nicht jeder nach dem
Wort Tutorial
. Die Abweichungen sind enorm:
- tutorial
- turotial
- tuorial
- tuturial
- tutorium
- tutoriel
- turoial
- tuturial
- tutoriel
- tutorinal
- tutorials
- tutoriale
- tutoria
- tutorail
- turrial
- turial
- totorial
“Hä?”, werden jetzt einige denken, “was soll denn das?” Der US-Präsident wurde doch schon gewählt und die nächsten Wahlen sind noch ein paar Jahre hin. Beim Klicken durch das Blog stieß ich auf den alten Beitrag Der nächste US-Präsident wird
. Demnach hatten drei Wissenschaftler den Ausgang der Wahl errechnet und die Hash-Summe der PDF-Datei veröffentlicht. Die Datei Jeb Bush.pdf sagt Jeb Bush als nächsten Präsident voraus und hat die vorab angekündigte Hash-Summe. “Moment mal”, sagt ihr zurecht, “es ist doch Obama und kein Bush mehr.” Es gibt auf der Webseite des Projektes auch eine PDF-Datei, die Barrack Obama als Präsidenten verkündet. Genauso werden Paris Hilton, John McCain und andere genannt. Alle Dateien haben die korrekte Hash-Summe. Letztlich soll die Aktion wirksam auf die Schwächen von MD5 hinweisen. Die Forscher schreiben ganz klar:
MD5 should no longer be used as a fingerprint function for electronic documents.
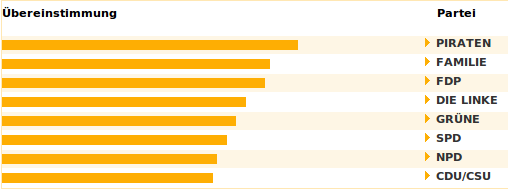
Die Bundestagswahl ist nicht mehr lange hin und heute las ich beim besten Micro-Blogging-Dienst, das der Wahl-O-Mat wieder online ist. Natürlich habe ich mich durch die Statements geklickt. Wie schon 2005 habe ich offensichtlich eine Affinität zur FDP. Aber dieses Jahr sind die PIRATEN auf die Nummer eins gerückt:
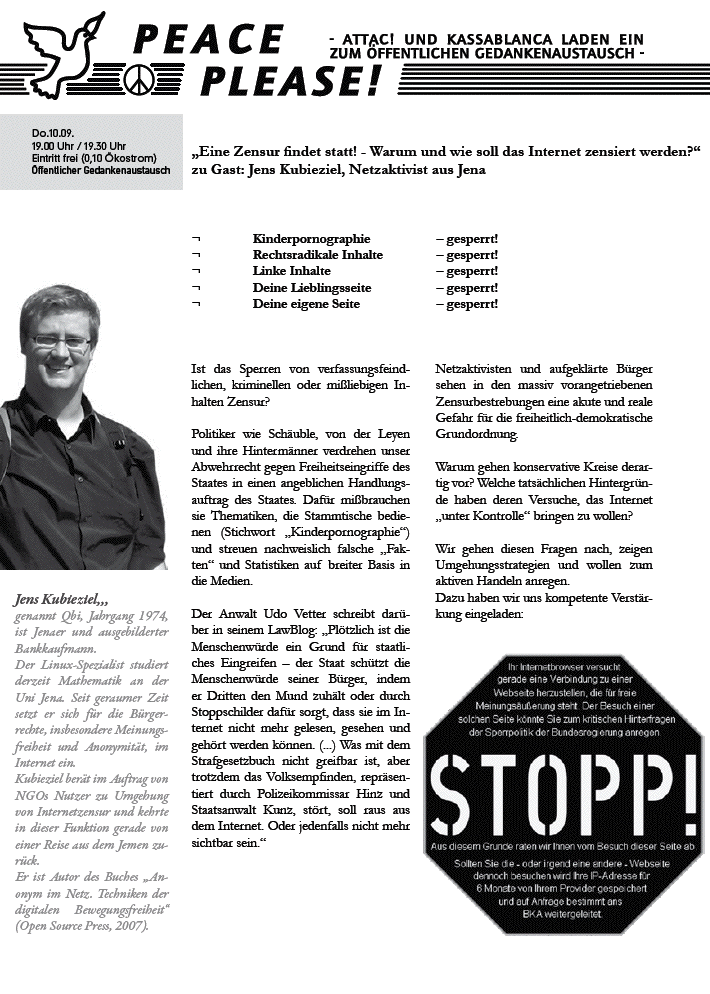
Hier eine Vortragsankündigung: Am 10. September 2009 findet im Kassablanca in Jena ein Vortrag mit dem Titel Eine Zensur findet statt
statt. Thema ist natürlich das Zugangserschwerungsgesetz mit all seinen Facetten. Ich werde die Veranstaltung leiten und sicher auch ein paar Worte zur Lage im Ausland verlieren. Der Vortrag läuft im Rahmen der Reihe Peace Please
von attac und startet um 19:30 Uhr. Ich würde mich über zahlreiches Kommen und viele Diskussionen sehr freuen.
Vor vielen Jahren berichtete ich über Banken, die sicheres Login (SSL) abschalten. Sebastian twitterte über Truecrypt, die den Aufruf von https://truecrypt.org auf die HTTP-Seite umleiten. Gerade TrueCrypt als Anbieter von Sicherheitslösungen (Verschlüsselung der Festplatte) ist da ein schlechtes Beispiel. Einige weitere Beispiele nannte Sebastian in einer weiteren Nachricht. Ich habe das mal auf der Seite BadHTTPS gesammelt. Wenn euch weitere Beispiele einfallen, so hinterlasst entweder hier einen Kommentar oder schreibt es direkt auf die obige Wikiseite. Es wäre sehr interessant, weitere Beispiele zu kennen. Solch eine Sammlung liess sich in einem weiteren Schritt nutzen, um die betreffenden Firmen anzusprechen und auf eine Verbesserung der Situation hinzuwirken.
Auf den Hinweis von Anofox habe ich mal ein wenig am CSS der Seite herumgespielt. Auch von den Identicaern gab es einige gute Hinweise. Das Ergebnis seht ihr. Gibt es dabei etwas, was euch (nicht) gefällt? Kommentare sind sehr erwünscht.