Warum sollte GMX fremde Mailserver zum Versand nehmen?
Eine E-Mail von GMX Internet Services GmbH
befand sich heute in meiner Inbox. Darin wurde ich aufgefordert, mein Konto zu aktualisieren:
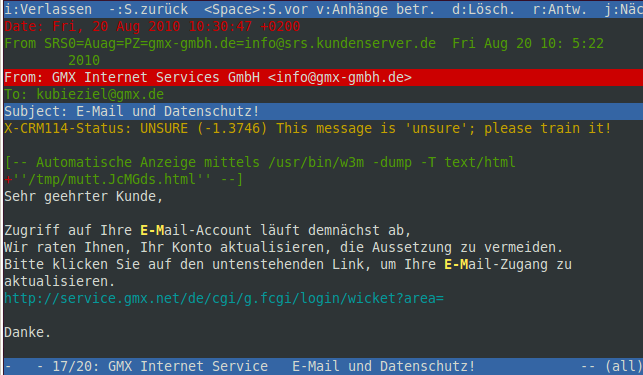
Der Verweis zeigt auf eine korrekte Seite bei GMX. Wenn man sich die Header der E-Mail anschaut, stellt man fest, dass zwischen diversen Servern mit der Domain kundenserver.de unterwegs war. Da kommt die Frage auf, warum sollte GMX denn die Infrastruktur von 1&1 nutzen? Wenn ich nicht falsch liegen, sind die kundenserver.de-Adressen eher Root- bzw. V-Server. Auch wenn GMX und 1&1 Tochterunternehmen sind, so klingt das doch recht unwahrscheinlich. Ein paar Zeilen weiter unten fand sich dann der Eintrag:
Received: from 198.54.202.246 (IP may be forged by CGI script)
        by icpu540.kundenserver.de with HTTP
        id 4Ag4pp-1OmMzv2YAm-0006An; Fri, 20 Aug 2010 10:30:47 +0200
Den letzten Hinweis, dass diese E-Mail Phishing ist, lieferte ein Blick in den Quellcode der HTML-Mail. Der Link, der in meiner Mailansicht noch so unschuldig auf GMX zeigte, zeigte in Wirklichkeit auf eine Seite, die vom Firefox als Phishing klassifiziert ist.
Finanzdaten von Tor bei Cryptome
Der regelmäßige Leser von Cryptome wird kürzlich die Datei tor-2008.zip (1,3 MB) entdeckt haben. Dabei handelt es sich um die Steuererklärung des Tor-Projektes. Dieses Dokument erlaubt einen schönen Einblick in die Finanzsituation eines (ausgewählten) Open-Source-Projektes. Natürlich ist das nicht repräsentativ. Denn gerade diverse Organisationen haben ein starkes Interesse an der Software und geben daher Geld. Nicht jedes Projekt wird derartig beglückt sein.
Die Seite 9 gibt die Einnahmen wieder. Diese teilen sich etwa folgendermaßen auf:
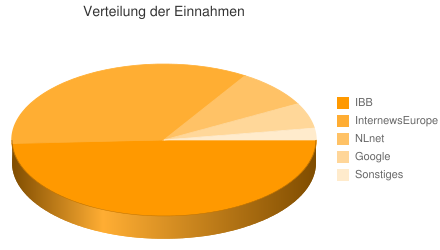
Das bedeutet, der kleinste Teil der Spenden kommt von Privatleuten. Die weitaus größten Spendengelder stammen von Firmen bzw. Organisationen. Schaut man sich die Seite der Sponsoren des Projektes an, so erscheinen die Angaben plausibel und die anonymous European NGO ist gleich nicht mehr ganz so anonym. 
Nach meiner Einschätzung dürfte die Verteilung der Einnahmen bei vielen anderen Software-Projekten ähnlich aussehen. Es gibt einige wenige Firmen, die in irgendeiner Form spenden und wenige Private, die ebenfalls das Projekt unterstützen.
Nahezu die Hälfte der Ausgaben waren Personalkosten. Der Hauptentwickler, Nick Mathewson, verdiente auch am besten. Danach folgten der Projektleiter Roger Dingledine und Jacob Appelbaum. Die Aufstellung listet weitere Personalkosten auf. Jedoch kenne ich mich mit dem Steuerrecht nicht so gut aus und kann das daher nicht einordnen.
Insgesamt erwirtschaftete das Projekt 2008 etwa hunderttausend US-Dollar Überschuss.
Insgesamt zeigt sich für mich, dass Tor auch an dieser Stelle Offenheit und Transparenz ernst nimmt. Denn die Dokumente sind nicht nur bei Cryptome gelagert, sondern lassen sich von jeder interessierten Person bei den Behörden einsehen. Andrew Lewman schrieb dazu auf der Mailingliste:
Tor develops in public, meets in public, and is generally approachable for questions, comments, or concerns. We specifically chose to be a 501c3 for the transparency factor. We could easily have been a for-profit entity with many willing investors to create black box software. We believe in the right to online anonymity and developing and improving it with Tor.
Quizzen und Gewinnen
Suchst du eine Möglichkeit, kostenlos an mein Buch Anonym im Netz
zu kommen? Neben den üblichen Quellen kannst du an einem Quiz teilnehmen. Fünf Fragen müssen richtig beantwortet werden und du nimmst an der Verlosung teil. Viel Erfolg.
Das Follower-Vögelchen
Ein netter Twitter-Hack:
Suchmaschine mit eingebautem Tor-Server
Risiken von Suchanfragen sind in der Vergangenheit vielfältig diskutiert worden. Die Freigabe der Suchanfragen durch AOL hat vielen Menschen gezeigt, wie schnell sie durch ihre Suchanfragen identifizierbar sind. Doch was kann man dagegen tun?
Die Wahl der richtigen Suchmaschine ist ein probates Mittel. Auf
der einen Seite gibt es welche, die am liebsten jeden Nutzer
identifizieren möchten. Sei es durch Logins, lebenslange
Cookies oder andere invasive Techniken. Auf der anderen Seite gibt es
Anbieter, die eben keine Cookies setzen oder sie schnell
löschen. Manche bieten verschlüsselte Suchanfragen an. Ganz neu ist
nun das Angebot, einen Tor-Server zu betreiben.

Duckduckgo (DDG) ist ein Anbieter mit einigen vielversprechenden Ansätzen. Unter anderem machen sich die Betreiber Gedanken zum Schutz der Privatsphäre ihrer Nutzer:
- Keine Speicherung von IP-Adresse und Browserversion
- Üblicherweise speichert fast jeder Anbieter die IP-Adresse und andere Daten der Besucher. DDG hat sich entschlossen, weder IP-Adresse noch die Identifikation des Browsers zu speichern.
- Keine Cookie
- Standardmäßig verwendet die Seite keine Cookies. Erst wenn jemand seine Einstellungen anpasst, wird ein Cookie gespeichert. Allerdings ist es auch möglich, die Einstellungen als Parameter in der URL zu übergeben. Dann entfällt die Speicherung eines Cookies.
- Verschlüsselung
- Seit langem gibt es eine verschlüsselte Seite für Suchanfragen.
- Keine Referer
- Wer auf das Suchergebnis bei den Suchmaschinen klickt, überträgt ungewollt Informationen über seine Suchanfrage mittels des so genannten Referer. Das ist nicht immer gewollt. DDG ist so eingestellt, dass diese Daten nicht mehr an die Ergebnisseite übertragen werden
- Seiten über Proxy besuchen
- DDG bietet eine so genannte Bang-Syntax. Mit einem Ausrufezeichen und einem Befehl kann die Suche eingeschränkt oder Zusatzfunktionen aufgerufen werden. Die Eingabe von !proxy kubieziel.de führt direkt zu einem Aufruf meiner Webseite. Ihr solltet dabei jedoch aufpassen. Denn bestimmte Elemente der Webseite (Bilder, CSS) werden über eure normale Internetverbindung geladen. Damit verschwindet der Effekt des Proxys.
Seit heute bietet Duckduckgo ein spezielles Feature, einen Tor-Server. Der Entwickler schrieb in seinem Blog, dass er sich entschieden hat, einen Server aufzusetzen. Dieser leitet Verkehr innerhalb des Tor-Netzwerks weiter und stellt für DDG einen Endpunkt dar. Das heißt, wenn ihr bei DDG suchen wollt, kann dieser Server der Ausgang sein. Das hat den Vorteil, dass die Abrufe unter Umständen schneller funktionieren. Zusammen mit der verschlüsselten Seite bietet sich guter Schutz für den Suchenden.
Probiert die Seite mit der Ente mal aus. Ich hoffe, sie gefällt euch!
Fehlersuche beim Linux-Kernel (Bootprobleme)
Vor nicht allzu langer Zeit sass ich entspannt bei einem Kaffee und wollte meinen Rechner starten. Einschaltknopf gedrückt und der Bildschirm lächelte mich mit einer Fehlermeldung an:
error: unexpectedly disconnected from boot status daemon
Begin: Waiting for root file system ...
grml, warum muss das ausgerechnet jetzt passieren? Sehr schnell war klar, dass ich an dieser Stelle nicht weiter komme. Also bootete ich einen alten, funktionierenden Kernel und änderte meine grub-Einstellungen entsprechend. Damit lebte ich einige Zeit gut, bis mir mal wieder der Workaround auffiel. Jetzt wollte ich das Problem mal genauer angehen.
Die Fehlermeldung, die irgendwas von dem Boot Status Daemon erzählte, schien auf plymouth hinzudeuten. Der Sinn der Software ist es, den Bootprozess zu verschönern. Das heißt, es macht schicke Bildchen anstatt der Kernelmeldungen.
Der Bugtracker von Debian hatte einen Eintrag zu meiner Meldung. Die in dem Bugreport genannten Einstellungen änderten bei mir nichts am Problem. In meinem nächstem Versuch wollte ich plymouth deinstallieren. Aber da gab es eine winzige Abhängigkeit zu mountall(8). Der Zufall führte mich zu einem angepasstem Paket, mit dem plymouth deinstalliert werden kann. In freudiger Erwartung startete ich den Rechner neu. Aber es wäre nur zu schön gewesen, wenn sich das Problem so leicht lösen ließe.
Zu diesem Zeitpunkt kam mir in den Sinn, die Bootoptionen
quiet und splash zu entfernen. Siehe da, ein
wenig mehr kam zum Vorschein:
Begin: Running /scripts/init-premount ... done.
Begin: Mounting root file system ... Begin: Running /scripts/local-top ... done.
Begin: Waiting for root file system ...
Warten, warten und nochmal warten. Oh, nun noch eine BusyBox-Shell:
(initramfs) Gave up waiting for root device. Common problems:
...
ALERT! /dev/disk/by-uuid/.... does not exist. Dropping to a shell!
Nebenbei stellte ich dann fest, dass die Meldung mit dem Boot Status Daemon nur bei einer speziellen Kernelversion auftrat. Die Meldung oben konnte ich mit jeder Standard-Ubuntu-Kernelversion größer als 2.6.32-20 erzeugen. Für mich wäre es viel wichtiger zu erfahren, woher denn diese Meldung stammt!
Ein Hinweis brachte mich dann zu den Mainline-Builds. Das sind spezielle Pakete des Ubuntu Kernelteams, die recht nahe am Original-Kernel sind. Ich versuchte wieder diverse Versionen. Alle brachten mir die Fehlermeldung. Na gut, dann baue ich eben einen eigenen Kernel.
git clone git://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux-2.6.git
cp /boot/config-2.6.32-24-generic /usr/src/linux-2.6/.config
make oldnoconfig
make deb-pkg
dpkg -i ../linux*.deb
reboot
Beim ersten Reboot startete der Kernel tatsächlich korrekt. Sollte Ubuntu wirklich einen Bug in den eigenen Kernel eingebaut haben? Plötzlich fiel mir ein, dass die Zeile im grub einen kleinen, aber feinen Unterschied zu den restlichen Einträgen aufwies. Ich hatte root=/dev/sda1 angegeben. Alle anderen Einträge trugen root=UUID=.... Also versuchte ich die Änderung bei den anderen Kerneln und es klappte. Jede Kernelversion bootete mit dieser Änderung.
Jetzt muss ich nur noch herausfinden, warum das nicht klappt und
ich bin wieder ein glücklicher Mensch.
Das Bild stammt vom Blog Linux und ich
Vorträge für die Datenspuren 2010
Mind the Gap ist das Motto der diesjährigen Datenspuren. Der Chaos Computer Club Dresden bittet alle Interessierten Vorschläge für Vorträge und Workshops einzureichen. Die Veranstaltter setzen dieses Jahr Schwerpunkte auf:
- Die Zukunft der Privatsphäre
- Missbrauch von Daten
- Rechtslage
- Sicherheit und Prävention
- Digital Resistance
- Hacking
- Technikfolgenabschätzung
- Informationsfreiheit
- Aufklärung und Diskurs
Falls du also interessante Beiträge hast, melde diese an. Ich freue mich auf eine interessante Veranstaltung.< 
links for 2010-08-03
Die FUD-Maschine gegen Wikileaks
Es ist nicht lange her, da veröffentlichte Wikileaks das Video aus einem US-Kampfhubschrauber. Dies sorgte für einen großen Aufschrei. Die Veröffentlichung der Kriegstagebücher aus Afghanistan sorgte nun für umso größere Wellen. Spätestens da erkannte die US-Regierung welche Gefahr in dem Projekt steckt und die Propagandamaschine gegen Wikileaks läuft auf Hochtouren.
Im Zusammenhang mit dem Video aus dem Irak wurde ein US-Soldat verhaftet. Er hat angeblich die Dateien weitergegeben. Nach den bisherigen Pressemeldungen gab er gegenüber einer dritten Person einfach mit seinen Taten an und diese Person, Adrian Lamo, hat ihn beim FBI verpfiffen. Heute kann die FAZ mit einer überraschenden Nachricht aufwarten. Die Zeitung berichtet über eine Wendung im Fall. Lamo war angeblich kein Unbeteiligter der zufällig kontaktiert wurde, vielmehr will uns die Zeitung glauben machen, dass es ein Projekt Vigilant gibt. Dieses Projekt wertet angeblich die Daten verschiedener großer US-Provider aus, die diese denen freiwillig zur Verfügung stellen. Mit den Daten kann das Projekt alles und jeden durchleuchten. Unter anderem ... wurde sein Mitarbeiter Adrian Lamo auf Mannings Internet-Nutzungsverhalten aufmerksam und konnte durch Analyse des Netzwerkverkehrs nachweisen, dass Manning „Collateral Murder“, das Video aus dem Irakkrieg, an Wikileaks weitergeleitet hatte.
Die Geschichte mag durchaus in Teilen stimmen. Jedoch glaube ich, dass da mehr FUD dahinter steckt. Denn mit einer solchen Nachricht lassen sich sicher einige potenzielle Tippgeber abhalten. Denn ein derartiges Projekt könnte auch auf den Tippgeber kommen und es ist dahin, mit der Anonymität.
Richard Bejtlich stellte sich ebensolche Fragen und recherchierte ein wenig. Er ist selbst in der Szene aktiv und kennt das Projekt bisher nicht. Es ist doch sehr unwahrscheinlich, dass einem Insider ein Projekt mit angeblich 500 Mitarbeitern nicht zumindest Gerüchte zu Ohren gekommen sind. Bei weiteren Untersuchungen kommt er darauf, dass die Webseite des Projekts erst im letzten Jahr registriert wurde. Der angebliche Investor sieht auch eher nach einem Jungen aus Small-Town-Amerika aus. Insgesamt glaubt Bejtlich an einen publicity stunt
.
My guess is that Chet and friends are trying to jump-start a security company, so they make a big splash at Def Con and then try to hire a few people. What does anyone else think?
Ich würde die Nachricht ebenfalls nicht ernst nehmen. Vielmehr scheint es doch so, als ob Wikileaks wirklich ernst genommen wird. Wenn also jemand etwas zu publizieren hat, sollte er sich unbedingt an das Projekt wenden.
links for 2010-08-01
links for 2010-07-19
Virenscanner und trügerische Sicherheit
In Abwandlung der Fachbegriffe der Informatik Nummer 264 könnte man schreiben: Virenscanner schützen vor Viren, Trojanern, Kettenbriefen und Taubenscheiße auf dem Autodach. Dem populären Glauben nach ist das auch so. Bredolab, ein neuer Trojaner, zeigt wieder einmal, wie gefährlich dieser Glaube sein kann. Der Trojaner tauchte am 13.Juli erstmalig auf und kein Virenscanner fand ihn. Fünf Tage später fanden ihn weniger als 50% der getesteten Produkte. Nebenan bei Websicherheit.org verfolgt man die Erkennungsraten. Ich bin gespannt, wann alle den Trojaner als solchen erkennen. Virenscanner sind eben nur eine Verteidigungslinie und wer sich ausschließlich darauf verlässt, ist manchmal verlassen.
Der totale Overflow
Meine Anfänge im Internet gehen in das Jahr 1996 zurück. Vielleicht auch etwas eher. So genau weiß ich das nicht mehr. Damals versuchte ich das unbekannte Territorium ein wenig zu erobern. Da gab es so merkwürdig klingende Dienste wie Gopher, Archie oder Veronica. Das, was heute fälschlicherweise als das Internet bezeichnet wird, nämlich das WWW existierte ebenso wie ein Dienst namens Usenet. Das war und ist ein riesiges weltweites Diskussionsforum mit einzelnen Räumen, den Newsgroups oder Gruppen. Das Usenet ist hierarchisch aufgebaut.Beispielsweise gibt es eine deutschsprachige Hierarchie. Darunter gibt es Gebiete für Diskussionen um Computer, um Wissenschaft, um Erholung etc. Diese teilen sich dann weiter auf in Computerhardware oder Mathematik oder Kartenspiele. In den einzelnen Gruppen fanden in der Regel sehr wertvolle Diskussionen statt, es wurden sinnvolle Lösungen weitergegeben etc. Mit dem Aufkommen von Foren, Blogs und guten Suchmaschinen begann der Stern des Usenet zu sinken. Die Diskussionen verlagerten sich an andere Stellen und heute schließen diverse Firmen Newsserver. Die Schreiber der Gruppen gehen andere Wege.
Der große Vorteil des Usenet ist aus meiner Sicht die einfache Bedienung, die Qualität der Beiträge und das Offline-Archiv. Geschrieben und gelesen wird das Usenet in der Regel in einem Programm, dem Newsreader. Google Groups bietet ebenso eine Schnittstelle zum Usenet. Zum Verfassen eines Beitrages kann ich somit den Editor bedienen und seine Stärken ausnutzen. Damit lässt effektiv ein Beitrag verfassen. Dies lassen die Webforen vermissen. Beiträge müssen im Webbrowser verfasst werden. Der bringt in der Regel keine Unterstützung für erweiterte Funktionen (Abkürzungen, Ersetzen etc.) mit. Ein Problem der Webforen ist die Aufsplitterung. Stellt euch vor, ich habe ein Problem mit meinem imaginären Opel und suche nach einem Opel-Forum. Welches von den sechs Millionen Funden ist das Richtige? Im Usenet gab es die Gruppe de.etc.fahrzeug.auto. Dort fanden alle Diskussionen zu dem Thema statt. Die ließen sich herunterladen und, während man mit der Bahn unterwegs war, konnte man sich zu dem Problem mit dem Opel belesen. Wie geht das bei einem Webforum?
Der letztgenannte Punkt ist heute kein großes Problem, dank UMTS und WLAN. Die ungelösten Probleme sterben nicht aus und wenn ich mich auf die Suche nach einer Lösung begebe, stoße ich in letzter Zeit gehäuft auf Stackoverflow. Die Seite richtet sich vorrangig an Programmierer und fiel mir durch qualitativ hochwertige Antworten auf. Die Suchergebnisse sind dementsprechend bei Google immer recht weit oben gelistet.
Stackoverflow ist prinzipiell ein Webforum. Jedoch wählt es einen anderen Ansatz. Einerseits sind alle Beiträge für jedermann lesbar. Das steht im Gegensatz zu manchem Webforum, bei dem man sich erst anmelden muss, um Beiträge zu lesen. Wer macht das schon? Der Ansatz von Stackoverflow geht aber noch weiter. Jeder kann ohne Anmeldung auch Beiträge verfassen. Das heißt, Fragen stellen, kommentieren oder beantworten. Die Macher der Seite setzen hier auf die Weisheit der Massen. Um das Ganze ein wenig zu unterstützen, gibt es ein Bonussystem. Wer sich nämlich bei der Seite anmeldet, bekommt Bonuspunkte für gestellte Fragen, für Antworten und einiges mehr. Je mehr Punkte jemand besitzt, desto mehr Rechte bekommt er. Dieses Bonussystem wirkt sich nach meiner Beobachtung auf die Psyche aus. Wer alte Diskussionen aus dem Usenet kennt, der kennt RTFM und andere Abkürzungen, die einem Fragenden entgegengeworfen werden. Bei Stackoverflow herrscht hingegen eine weitgehend freundliche Atmosphäre. Antworten fallen schon einmal länger aus und enthalten Beispiele. Denn für eine gute Antwort bekommt der Antwortende Punkte. Jeder kann Fragen und Antworten bewerten und die Seite zeigt automatisch, die am besten bewerteten Antworten oben an. Das ist wiederum für den Suchenden sehr praktisch.
Innerhalb von Stackoverflow gibt es Tags, die zu Fragen vergeben werden. Diese stellen eine Art thematische Sortierung dar. Wer Fragen zu PHP, Haskell oder C++ stellen bzw. beantworten will, schaut sich den entsprechenden Tag an. Mehrere tausend Tags sind derzeit vergeben.
Nun stieß ich auf eine weitere Seite aus dem Stackoverflow-Universum, der Area51. Diese setzt eine weitere Idee aus dem Usenet um. Wer nämlich eine neue Diskussionsgruppe im Usenet errichten wollte, musste einen formalen Prozess aus verschiedenen Schritten durchlaufen. Das sollte sicherstellen, dass nicht sinnlos Gruppen für Partikularinteressen gegründet werden. Ähnlich ist Area51. Die Seite erlaubt wieder jedem einen Vorschlag für eine neue Seite einzubringen. Danach findet dazu eine Diskussion statt, d.h. andere müssen Beispielfragen bringen, die gut in das Thema passen würden. Andere diskutieren diese Fragen und vergeben Punkte, ob diese wirklich gute Fragen
sind. Nach Abschluss des Prozesses werden Leute gesucht, die sich verpflichten für einen begrenzten Zeitraum Fragen zu beantworten. Kommen genügend Stimmen zusammen, so wird die Seite ins Leben gerufen. Das stellt sicher, dass hier nicht das n-te tote Forum im Web steht. Neben Stackoverflow kenne ich derzeit:
- Serverfault
- Eine Seite für Sysadmins
- Superuser
- Allgemeine Computerfragen
- Meta
- Meta-Fragen zur Seite selbst
- Stackapps
- Fragen zur Stack Exchange API
- Cooking
- Die Kochseite ist erst kürzlich der Area51 entsprungen und befindet sich jetzt in der Testphase.
Insgesamt macht es richtig Spass, auf den Seiten herumzustöbern, Fragen zu lesen und auch zu beantworten. Aus meiner Sicht müssen noch ein paar kleinere Usability-Schwächen behoben werden. Aber insgesamt kann ich die Seite nur empfehlen. Werft mal einen Blick und sagt mir eure Meinung. Ich bin gespannt!
Neue Schrift fürs Terminal
Das Wagnis startete heute nachmittag. Nach diversen Backup-Orgien war es an der Zeit, das Ubuntu auf die aktuelle Variante 10.04 zu upgraden. Ich wollte mal testen, ob das weitgehend klappt und hatte mich innerlich auf eine Neuinstallation eingerichtet. Doch, oh Wunder, bislang konnte ich kaum Probleme feststellen. Eines, was sofort auffiel, war die Schrift. Die ist bislang noch sehr ungenügend hier muss ich eine Lösung finden. Das zweite Problem war der Spamfilter
CRM114. Das wurde aber schon während der Installation angekündigt, dass es Probleme geben kann. Bei der Suche nach der korrekten Schriftart stieß ich u.a. auch auf Comic Sans. Das wäre doch die beste Wahl: