Skip to content

GnuPG für Windows sicher herunterladen

Letzte Woche hielten Roger und Jake vom Tor-Projekt einen Vortrag an der TU München. Die Veranstaltung war eher ein Marathon aus Fragen und Antworten. Dabei erwähnten die beiden auch, dass es unter Windows keine Möglichkeit gäbe, die Software GnuPG sicher herunterzuladen. Ein Versuch bestätigte das. Doch wie kann man als Windows-Nutzer auf sichere Weise zu der Software gelangen?

Verschlüsslung von Mails und Dateien unter Windows erfolgt mit gpg4win. Es gibt eine Downloadseite mit verschiedenen Versionen. Ein digitale Unterschrift zu jeder Datei wird ebenso geboten. Wo liegt also das Problem. Der Download der Dateien erfolgt über HTTP. Das kann beliebig manipuliert werden, ohne das der Anwender etwas merkt. In Ländern wie Syrien, die Bluecoat-Rechner einsetzen, ist die Manipulation der Verbindung bereits jetzt Realität.

Ich fragte bei Intevation, dem Betreiber der Server, nach einer Lösung. Mir schwebte eine SSL/TLS-Verbindung für die Webseite vor. Nach der Antwort ist der komplette Betrieb einer HTTPS-Seite zu aufwändig. Allerdings gibt es für den Fileserver ein selbst-signiertes Zertifikat. Das kann über eine spezielle Seite heruntergeladen werden.

Damit sind alle Komponenten zusammen, um zumindest dem erfahrenen Benutzer einen sicheren Download zu ermöglichen. Ihr solltet dabei folgendermaßen vorgehen:

  1. Besucht die SSL-Seite von Intevation. Mit Stand von August 2013 ist diese Seite durch ein von Geotrust unterschriebenes Zertifikat gesichert. Die aktuellen Browser akzeptieren das Zertifikat bedenkenlos.
  2. Klickt auf das Intevation Root CA 2010. Euer Browser wird fragen, was er mit dem Zertifikat machen soll. Ihr könnt ankreuzen, dass dieses zur Identifizierung von Webseiten dient.
  3. Nun könnt ihr zum Fileserver von gpg4win gehen. Die SSL-Verbindung wird nun ebenfalls akzeptiert.
  4. Auf dem Fileserver wählt ihr die korrekte Datei und ladet die herunter. Daneben könnt ihr auch die Signatur laden und später vergleichen.

Auf dem Wege hat zumindest ein erfahrener Nutzer die Chance, sicher an die ausführbare Datei zu kommen. Viel Spass beim Verschlüsseln! :-)

Tor -- Vortrag und Hackday

In München treffen sich in dieser Woche Vertreter des Tor-Projektes zum Summer-Dev-Meeting. Neben den internen Besprechungen gibt es zwei interessante Veranstaltungen für die Öffentlichkeit.

  1. Vortrag »Tor and the Censorship Arms Race: Lessons Learned«
    Roger Dingledine und Jacob Appelbaum berichten über ihre Erfahrungen in der Umgehung von Zensur. Tor ist in dieser Beziehung ein sehr wichtiges und sicheres Werkzeug. Der Vortrag findet am 24. Juli 2013 ab 18 Uhr im Hörsaal 1 des LRZ statt (siehe Bild unten).
  2. Tor Hack Day
    Am Freitag findet dann ein öffentlicher Hackday statt. Ihr könnt dort verschiedene Entwickler treffen und mit denen über Tor sprechen bzw. programmieren.


Cypherpunks reloaded

Mehr als zwanzig Jahre ist es nun her, als sich eine Gruppe von Leuten auf einer Mailingliste »traf«. Die Cypherpunks diskutierten in den folgenden Jahren Kryptografie, Anonymität und andere Techniken zum Schutz der Privatsphäre. Letztlich ist über verschiedene Ecken auch Bitcoin ein Produkt der Cypherpunks-Zeit. Allerdings diskutierten die Teilnehmer nicht nur, sondern viel wichtiger, sie programmierten. Ein Spruch aus den Zeiten lautet: »Cypherpunks write code.«

Nun fand ich eine E-Mail in meiner Inbox, die das erneute Aufleben der Mailingliste ankündigte. Und prompt trudelten hier einige E-Mails ein. Wer also an den Themen Kryptografie, Politik und Privatsphäre interessiert ist, kann sich dort eintragen. Allerdings kamen früher recht viele E-Mails über die Liste und auch in den letzten Tagen erhielt ich recht viele Nachrichten. Ihr solltet also mit eurem E-Mail-Client gut filtern. :-)

Ich bin gespannt, ob die Liste neuen Drive gewinnt. Immerhin habe ich durch die Diskussion der letzten Tage ein paar Zufallszahlenerzeuger für den Rechner kennengelernt und habe nun was zum Testen.

Hochwasser-Tourismus

Heute, auf dem Weg in die Innenstadt, entschied ich mich kurzerhand nach dem aktuellen Stand des Hochwassers Ausschau zu halten. Dabei verlor ich mein eigentliches Ziel aus den Augen und tigerte mehrere Stunden entlang der Saale.

Camsdorfer Brücke In der Saale Der Startpunkt war die Camsdorfer Brücke, eines der sieben Wunder der Stadt. Das Bild links zeigt in Richtung des Wenigenjenaer Ufers. Dort, wo die Bäume stehen, befindet sich ein kleiner Weg und eine Wiese, wo Menschen grillen und chillen. Zwischen dem Baum, der aus dem Wasser ragt und dem blauen Schild sassen vor nicht allzu langer Zeit mit dem Bürgermeister Jenas und sangen Lieder. Auf dem rechten Bild stehe ich auf der Treppe, die zum Ufer führt. Einige Leute schauten mich etwas merkwürdig an, als ich die Stufen hinabstieg. Sie warteten dann und hofften wohl, dass entweder ich oder meine Kamera den Weg ins Wasser finden. ;-)


Fuchsbau unter Wasser Auf dem Rückweg von der Brücke fiel mir ein, dass auf der anderen Seite eine Fuchsfamilie wohnte. Doch wie zu erwarten war, war kein Fuchs zu sehen und ihre »Wohnung« stand unter Wasser. Die Camsdorfer Brücke war die ganze Zeit sehr gut besucht. Sie ist natürlich die Verbindung zwischen der Innenstadt und Jena-Ost. Diesmal hielten viele mit Kamera an, um das Hochwasser zu fotografieren.

Ich begab mich dann weiter in Richtung Stadtrodaer Straße bzw. Paradies-Bahnhof. Dort ist ein Wehr und mich interessierte, wie hoch das Wasser dort mittlerweile steht.
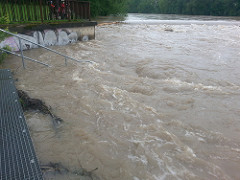
Umsetzstelle an der Saale In meinem Rücken ist die Stadtrodaer Straße, also die Schnellstraße, die nach Lobeda und zur Autobahn führt. Ich stehe an einer Umtragestelle für Bootsfahrer. Ein paar Meter vor dem Wehr kann man mit dem Boot anlanden und muss es bis zu dieser Treppe tragen. Dort werden die Boote wieder ins Wasser gesetzt und die Fahrt kann weiter gehen.

Ich habe an der Stelle zwei Videos gemacht. Die zeigen recht imposant die Situation am Wehr:
Strandbar 22 Am Ernst-Abbe-Sportfeld Ich entschied mich, Richtung Stadion weiterzulaufen. Unterwegs kam ich an der Strandbar 22 vorbei. Dort waren natürlich die Schotten dicht. Die Barhocker, die sonst direkt am Ufer der Saale standen, waren überflutet.

Ein paar Meter weiter, am Ernst-Abbe-Sportfeld, wartete dann das erste echte Hindernis. Vom Sportfeld lief das Wasser in Richtung Saale und der gesamte Sportplatz stand unter Wasser. Eigentlich sollte hier ein Sportfest stattfinden. Aber das wurde schon im Vorfeld abgesagt. Tja, was tun? Sowohl Schuhe wie auch Hose waren bereits nass. Also beschloss ich, einfach durch das Wasser zu waten. Die vom Wasser umspülten Schuhe sind hier zu sehen:
Kneipp-Kur Kneipp-Kur

Bootsanlegestelle Am Ernst-Abbe-Sportfeld Mit nassen Füßen ging es dann weiter in Richtung Stadion. Ich wusste von anderen Fotos, dass das Stadion eher einer überdimensionalen Badewanne gleicht, denn ein Fußballplatz ist. Leider ist das Stadion nicht gut von außen einzusehen. So dass ich nicht sagen kann, ob bereits die Haie kreisen. :-)

Kurz hinter dem Stadion erwischte mich ein kurzer, aber heftiger Schauer. Beim Unterstellen kam ich mit ein paar Leuten ins Gespräch. Einige bereiteten sich auf die Jugendweihefeier vor. Die Festwiese war durchweicht und die Saale drückte auch dagegen. Interessanterweise nahmen es die Leute mit Humor und meinten: »Da haben wir etwas, was wir noch in zehn Jahren erzählen können«. :-)

Zwei Stellen lagen auf dem Weg und die wollte ich gern noch besuchen. Zum einen war das die Bootsanlegestelle des SV Schott. Zwei Wochen eher waren wir dort zu Besuch und unserer Kinder machten eine Schnupperstunde auf ein paar Paddelbooten. Das Bild links ist ein Vergleich der Situation von vor zwei Wochen und heute. Leider konnte ich die Bilder nicht vom selben Standpunkt aus machen. Der Baum oben und unten ist jeweils identisch. Das Bootshaus ist momentan durch Sandsäcke abgesicht. Das heißt, momentan müsste das Wasser ca. 30 cm steigen ehe größerer Schaden entsteht.
Universaale Blick zur Saale Die zweite für mich interessante Stelle war die Baustelle der Universaale. Dort wird unsere neue Schule gebaut. Die steht aber quasi sowieso schon in der Saale und ich war gespannt, wie dort die Lage ist. Das rechte Bild die Saale mit einem Wehr auf der linken Seite. Direkt hinter mir ist die Baustelle. Zu dem Zeitpunkt als ich das Foto machte, stand die Saale genau am Rand des Zauns. Ein paar Stunden später ging bis zu der Betonplatte vor schon eine Pfütze. Sollte also der Pegel weiter steigen, wird der Schulkeller wohl gewässert und der Eröffnungstermin rückt in die Ferne.

Über den Spielplatz im Paradies lief ich dann wieder zurück Richtung Paradies-Bahnhof. Dabei kam ich am Zusammenfluss von Leutra und Saale vorbei. Die Leutra ist normalerweise ein kleiner Plätscherbach, in dem oft Kinder spielen. Heute hätte ich mich als Erwachsener nicht da rein getraut. Das Wasser floss mit hoher  Geschwindigkeit gen Saale. Direkt neben dem Zusammenfluss war wieder die Strandbar. Viele Leute gingen dahin und erzählten ihre Erlebnisse. Ich machte mich auf zum Bahnhof und schute mir das Schauspiel von der anderen Seite an.
Leutra Im Laufe meiner Wanderung habe ich über 50 Bilder gemacht. Die liegen in einem Album bei Flickr. Videos sind oben schon eingearbeitet. Momentan codieren noch zwei vor sich hin. Ich verlinke die später.

Tja, ich kann mir nur wünschen, dass der Pegel nicht mehr höher steigt. Denn das würde sicher einigen Schaden nach sich ziehen. Ich drücke von hier aus die Daumen, dass das Schlimmste vorbei ist.
Platzprobleme beim Update

Ich stelle gerade wieder fest, dass ich das Linux wegen seiner Flexibilität mag. Gerade eben war ich dabei, die Software auf dem Rechner auf den neuesten Stand zu bringen. Unterwegs meinte apt-get, dass die Festplatte voll ist. Debian lädt alle Updates zuerst in das Verzeichnis /var/cache/apt/archives. Der Update umfasste mehr als zwei Gigabyte und im Verzeichnis waren weniger als ein Gigabyte frei. Tja, was tun?

In meinem Home-Verzeichnis gab es genügend Platz. Also habe ich mittels dd if=/dev/zero of=vcaa.img bs=$((3024*1024*1024)) eine drei Gigabyte große Datei angelegt. Diese wurde dann durch mke2fs -j vcaa.img zu einem ext3-Dateisystem und mit mount -o loop -t ext3 vcaa.img /var/cache/apt/archives habe ich die Datei ins Dateisystem eingebunden.

Nun werden die Dateien heruntergeladen, installiert und wenn alles abgeschlossen ist, lösche ich die Datei wieder und der Rechner ist aktualisiert. :-) Ich frage mich, wie man sowas unter Windows anstellt.

In Zukunft sollte ich darauf achten, entweder schneller Updates auf dem Rechner durchzuführen oder mal über die Struktur des Dateisystems nachzudenken.

Kakenya Ntaiya: Ein Mädchen verlangt Bildung

Da ich vorhin über die TED-Konferenz schrieb, schiebe ich hier noch ein Video nach. Kakenya Ntaiya erzählt ihre Geschichte. Sie besuchte auf den Willen ihrer Mutter die Schule und erkannte den Wert der Bildung für sich. Heute errichtet sie Schulen und versucht ihre Idee weiterzutragen. Es ist schon erschreckend zu hören, was ihr bzw. ihrer Mutter wiederfahren ist.

Schlechte Vorträge auf der TED und was sie draus machen

Ich schaue mir gern diverse TED-Vorträge an. Die TED steht für Technology, Entertainment und Design. Die Konferenz will hochklassige Vorträge bieten. Viele davon sind inspirierend, bringen neue Ideen mit oder sind einfach unterhaltsam. Bisher sind mir noch keine schlechten Vorträge untergekommen, höchstens welche, die mich nicht interessieren. Kürzlich lief mir der Artikel »When TED Lost Control of Its Crowd« vom Harvard Business Review über den Weg. Der Autor schrieb von zwei Lokal-Konferenzen, wo höchst fragwürdige Vorträge geboten wurden. Allerdings beschreibt der Artikel sehr gut, wie die Organisatoren der TED darauf reagierten und wie es weiterging. Anstatt nämlich den Kopf in den Sand zu stecken, haben Sie über verschiedene Plattformen mit den Hörern diskutieret und Lehren gezogen.

Der Artikel ist zwar recht lang, aber eine lohnenswerte Lektüre. 

Podiumsdiskussion zum Urheberrecht im Wandel in Weimar

Es wird wieder diskutiert und zwar über das Urheberrecht. Am Freitag, dem 5. April 2013, findet ab 15:00 Uhr in Weimar eine Podiumsdiskussion mit dem Titel »Urheberrecht im Wandel« statt. Die folgenden vier Personen sitzen auf dem Podium:


Alle Interessierten sollten am Freitag in das Kulturzentrum mon ami am Goetheplatz 11 nach Weimar kommen.


RFID in der ec-Karte deaktivieren

Antenne in ec-KarteNachdem ich kürzlich schrieb, dass ec-Karten auch per RFID auszulesen sind, fragt der eine oder andere, wie sich das verhindern lässt.

Der Digital Courage e.V. schrieb in einem Kommentar, dass die RFID-Schutzhüllen doch erhältlich sind. Wenn die Karte in der Hülle steckt, ist sie gut geschützt.

Weiterhin könnt ihr einfach eine handelsübliche Alufolie verwenden. Die Karte wird damit umwickelt und die Übertragung ist gestoppt. Weiterhin sollten auch Münzen einen Schutz bieten. Das heißt, wenn eure Münzen rings um die ec-Karte liegen, ist die ebenfalls geschützt.

Auf Twitter wies @beeblebrax darauf hin, die Funktion nicht zu nutzen. Die Seite »Wie und wo kann ich laden?« schreibt, dass die Karte geladen werden muss. Das kann entweder per Abo oder mit PIN passieren. Ist kein Guthaben drauf oder die Funktion nicht aktiv, so ist alles gut. ;-)

Wie ihr in den Kommentaren zum Beitrag gelesen habt, überlegt der eine oder andere, den Chip oder die Antenne zu zerstören. Das Bild auf der linken Seite zeigt den Verlauf der Antenne. Die Methoden reichen vom Einschneiden über Lochen bis zum Bohren mit einem 1mm-Bohrer. Überlegt euch, ob ihr das wirklich wollt. Denn wie Engywuck schrieb, haftet ihr unter Umständen für die Schäden, die dadurch entstehen.

Der @i8br brachte noch RFID-Zapper ins Gespräch. Hier muss ich mal testen, ob das bei den Karten funktioniert.

ACM Turing Award für Goldwasser und Micali

Die beiden Kryptografen Shafrira »Shafi« Goldwasser und Silvio Micali erhalten den ACM Turing Award. Das ist so eine Art Nobelpreis in der Informatik. Goldwasser und Micali sind vermutlich nur Insidern bekannt. Sie lieferten allerdings wesentliche Beiträge zur Kryptografie. Die Begriffe der Semantic Security und Ununterscheidbarkeit eines Algorithmus’ vom Zufall gehen auf die Forscher zurück. Sie legten damit die Grundlagen für eine Formalisierung des Wissenschaftszweiges. Ich gratuliere beiden Wissenschaftlern für die Auszeichnung!

Pressemitteilung der ACM

ec-Karten per RFID auslesen

Das Wort »RFID« jagt sicher einigen Menschen einen kalten Schauer den Rücken hinunter. Sie denken dabei, an den neuen Personalausweis, die Krankenkarte oder zum Teil an die Karte an ihrer Universität und befürchten, dass diese von der Ferne ausgelesen werden kann.¹ Zumindest bei letzteren kann es dabei um »richtiges« Geld gehen. Denn zumindest hier in Thüringen ist auf vielen der THOSKA-Karten ein Geldbetrag zum Bezahlen in der Mensa gespeichert. Die ec-Karten haben meist noch viel mehr Geld verfügbar. Hier meldete Heise und die Welt, dass die Sparkassen alle ec-Karten bis 2015 auf kontaktlose Technik umstellen wollen. Ab August 2012 sollten die Kunden Kleinbeträge bis 20 Euro per ec-Karte kontaktlos zahlen können. Doch wie ist es um die Sicherheit der Karte bestellt? Sollte der Besitzer einen Aluhut tragen oder die Karte in eine Aluhülle stecken?

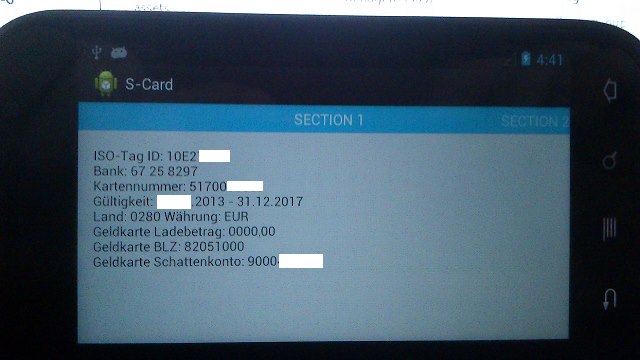
Der untenstehende Screenshot sagt alles:

ec-Karten-App

Dies ist eine kleine App auf einem Nexus. Vielen Dank an Christian Kahlo, der die zusammengebastelt hat. Die Anwendung liest die Karten »im Vorbeigehen« aus und zeigt die verfügbaren Informationen an. Was ist dort zu sehen?

Ganz oben steht die ISO-Tag-ID. Das ist eine pro Karte eindeutige Nummer. Das heißt, damit kann ein Angreifer eine ec-Karte gegebenenfalls immer wieder erkennen. Gerade der viel gescholtene nPA macht das eindeutig besser. Dort wird die Tag-ID zufällig ausgelost. Das heißt, der Besitzer des Ausweises ist über das Merkmal eben nicht zu erkennen. Für den Besitzer einer solchen ec-Karte sieht es ganz anders aus. Selbst wenn die ec-Karte zufällige Tag-IDs verwenden würde, so wird nach dem derzeitigen Stand immernoch eine eindeutige Seriennummer ausgegeben. 

Die anderen Angaben sind aus meiner Sicht recht selbsterklärend. Die Kartennummer, Gültigkeit etc. finden sich auch auf der Karte. Der Ladebetrag ist mit Sicherheit ein Feld, was einen technisch ausgestatteten Räuber interessieren könnte. Auf die Art muss er nicht mühsam dutzende von Geldbörsen klauen, sondern kann sich um die lukrativen Fälle kümmern. :-)

Ich habe das Gefühl, dass bei der Karte die Kunden zu Recht einen Schauer haben müssen. Der Digital Courage e.V. sollte seine RFID-Schutzhülle schnell wieder ins Programm nehmen. Die Sparkasse bedient immerhin 45 Millionen potenzielle Kunden. ;-)

PS: Der Datenkanal hat den neuen Personalausweis in der 14. Sendung ein wenig beleuchtet.

¹: Wobei Ferne bei den Karten wenige Zentimeter heißt. (Auf einen Hinweis von @stephanjauch ergänzt)

Amanda Palmer zur Bezahlung von Musik im Netz

Mein Podcast-Player lädt unter anderem die neuesten Beiträge der TED-Konferenzen herunter. Amanda Palmer startete ihren Vortrag mit einem Blick in die Vergangenheit. Die Künstlerin arbeitete anfangs als lebendige Säule, d.h. eine der Personen, die im Fußgängerbereich oft anzutreffen sind. Die Lehren, die sie daraus zog, begleiteten sie ihr weiteres Leben.

Amanda Palmer ist eine recht bekannte Künstlerin, der der persönliche Kontakt zu ihren Fans recht wichtig ist. Sie betreibt Couchsurfing und lernt dabei regelmäßig interessante Leute kennen. Dieser Kontakt half ihr, das neue Album über Kickstarter zu finanzieren. Die Künstlerin stellt ihre Alben unter eine CC-Lizenz und bei YouTube findet ihr sehr viel Material.

Bei TED hielt sie einen Vortrag, zur Kunst des Fragens. Dabei stellt sie die Frage: »How can we let people pay for music?«. Der Vortrag ist sehr unterhaltsam. Schaut ihn euch mal an.

19. Datenkanal über Buffer Overflows

Woher kommen eigentlich Viren, Würmer und andere Schadsoftware? Über welchen Weg brechen Angreifer in Computersysteme ein? In vielen Fällen heißt die Antwort »Buffer Overflow« oder Pufferüberlauf. Jörg und ich sind der Frage nachgegangen, was so ein Buffer Overflow eigentlich ist. Wir versuchen anhand einer Analogie mit Kisten und deren Inhalten das Wesen des Überlaufs zu erklären. Anschließend bieten wir einige Lösungen für das Problem an. Neugierig geworden? Dann hört mal in den Datenkanal 19 rein:

Durch Bitlove könnt ihr beide Dateien über BitTorrent herunterladen.

Viel Spass beim Anhören und, falls ihr mögt, könnt ihr flattrn. :-)

Meine Software unter GNU/Linux

Die aktuelle Ausgabe von DeimHart beschäftigt sich mit Applikationen unter Debian. Die beiden Moderatoren baten darum, mal die eigene Software aufzuzählen. Mir ist das für einen Kommentar zu lang. Daher mache ich das mal in ein eigenes Blogposting.

Web

  1. Mozilla Firefox ist mein Hauptbrowser. Den verwende ich entweder im Rahmen des Tor-Browser-Bundles oder aus der Distribution heraus mit verschiedenen Plugins.
  2. Google Chrome oder Chromium ist der zweite in der Reihe. Der Browser bietet nach meiner Ansicht sehr gute Möglichkeiten in die Interna zu schauen. Beispiel gefällig? Gebt mal chrome://net-internals in die Browserzeile ein.
  3. Midori war jetzt längere Zeit in der Testphase. Aber mir kann die Software zu wenig bzw. einige Features sind zu umständlich zu bedienen.
  4. links2 ist ein Browser, der so ein Zwischending zwischen grafischem und Kommandozeilenbrowser ist. Der ist recht schnell und lässt sich angenehm bedienen.
  5. Schließlich nutze ich den w3m als Kommandozeilenbrowser, entweder direkt auf der Shell oder innerhalb von GNU Emacs.

Mail

  • Das meistgenutzte Programm für Mails auf meinem Rechner ist mutt. Damit lese und schreibe ich E-Mails. Das Programm hat eine gute Integration für OpenPGP und Mixmaster. Wie ich kürzlich schrieb, ist das Programm recht flexibel. Einer meiner nächsten Beiträge wird das vermutlich weiter unterstreichen.
  • Zu mutt gehören noch Procmail und Fetchmail. Die Programme holen die E-Mails von verschiedenen Providern ab und sortieren die nach verschiedenen Regeln.
  • Ein Programm, was mit läuft, und mir völlig in Vergessenheit geraten war, ist CRM114. Das Programm sortiert sehr zuverlässig den Spam aus.
  • Schließlich läuft auf verschiedenen Rechner ein Postfix.

Virtualisierung

Für die Virtualisierung nutze ich nahezu ausschließlich qemu. Früher hatte ich auch Virtualbox im Einsatz. Jedoch habe ich aktuell keine Verwendung für das Programm.

Multimedia

  • Ich höre sehr viele Podcasts und da verwende ich Miro. Mit dem Programm lade ich die herunter und schaue oder höre mir die an.
  • Für reine Audiodateien nutze ich cmus. Das ist ein Programm für die Kommandozeile.
  • Zum Anschauen von Videos kommt vlc zum Einsatz. Die Software kann mit dem Befehl cvlc über die Kommandozeile bedient werden.

Grafik

Bei der Grafik geht es mir wie den DeimHart-Machern. Ich nutze Gimp, um Bilder auszuschneiden oder grundlegende Operationen zu machen. Mehr kann ich mit der Software nicht. :-)

Zum Betrachten von Fotos nutze ich hauptsächlich feh oder ImageMagick.

Office-Anwendungen

Hier habe ich mit DeimHart ebenfalls eine große Schnittmenge. Ich schreibe sämtliche Texte mit LaTeX. Als Editor verwende ich entweder GNU Emacs oder jed. Letzteres wegen der gute Matheunterstützung in JörgsLaTeXMode. Bei Emacs ist natürlich immer AUCTeX an.

Für das Anzeigen von PDF-Dateien verwendete ich lange Zeit Evince. Davor war es xpdf. Ich bin kürzlich auf MuPDF gestossen. Die Software gefällt mir von Tag zu Tag besser und wird mein Standard-PDF-Viewer werden.

Wenn ich Operationen in PDF-Dateien mache, verwende ich PDFtk.

Chat

Bei Chatsoftware bin ich auch in einer Übergangsphase. Bisher habe ich Bitlbee mit weechat. Ich versuche gerade, mich mit MCabber anzufreunden. Hier läuft im Hintergrund ein Prosody. Das ist ein XMPP-Server.

Bei sämtlichen Chatprogrammen wie auch anderswo, ist mir Verschlüsselung wichtig. Daher können alle Programme Off-the-Record Messaging.

Wenn man Twitter und Co. dazu zählt, gibt es noch ein paar Programme zu erwähnen. Für identi.ca nutze ich GNU Emacs mit dem identica-Modus. Der Maintainer Gabriel Saldaña hat gerade Version 1.3 veröffentlicht. Twitter hat im Emacs einen Twittering-Modus, den ich auch verwende. Früher hatte ich noch Hotot auf dem Rechner. Allerdings wurde die Software von Release zu Release benutzerunfreundlicher. Daher nutze ich Microblogging entweder mit den Modi oder über die Webseite.

Sonstiges

Ich arbeite recht viel auf der Kommandozeile. Um das Terminal zu multiplexen, springe ich zwischen GNU screen und tmux hin und her. Als Shell wird immer eine zsh gestartet.

Viel anderes fällt mir gerade nicht ein. Vermutlich sind das wirklich die Hauptprogramme. Natürlich kommen noch Programme, wie git, awk usw. dazu.

Update: Noch ein paar Sätze zu Microbloggingsoftware geschrieben.

Artikelserie "Mein digitaler Schutzschild" in der ZEIT

Patrick Beuth hat für die ZEIT ein Experiment gemacht. Er stellte sich die Frage, wie schwierig es für Laien ist, sich anonym und sicher zu bewegen. Diese Erfahrungen schrieb Beutch in der Serie »Mein digitaler Schutzschild« nieder. Für das Experiment kaufte er sich einen neuen Rechner und installierte Ubuntu. Später machte er sich Gedanken zu sicheren Verbindungen über VPN und Tor, nutzte E-Mail-Verschlüsselung mit OpenPGP und verschlüsselte die Festplatte. Die Artikel sind aus der Sicht eines neuen Benutzers geschrieben und sehr interessant zu lesen.

ZEIT Online macht sogar den Sprung vom Artikel in die Praxis und organisiert am 26. Februar eine CryptoParty. Dort zeigen Patrick Beuth und die Organisatoren der CryptoPartys in Berlin, wie die verschiedenen Werkzeuge zu benutzen sind. So wird die anfängliche Hürde, derartige Werkzeuge zu benutzen sicher kleiner.

cronjob