Zur Veranschaulichung der Wahlprogramme kam Christoph Koch auf eine schöne Idee. Er visualisierte die Wahlprogramme mittels Wortwolken. Das Ergebnis sieht für alle Parteien etwa so aus:
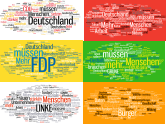
Im Detail seht ihr die Wolken unten im erweiterten Beitrag oder im Originalposting von Christoph.
"Partei-Buzzwords" vollständig lesen
Viele haben es bereits vermutet und nun hat es eine Komission bestätigt. Das Überwachungsprogramm in der Regierungszeit von George W. Bush hatte ungeahnte Ausmaße. Ein Team von Inspektoren aus dem Verteidigungs-, Justizministerium sowie von verschiedenen Geheimdienstbehörden legte den Bericht Unclassified Report on the President’s Surveillance Program (interaktive Version bei der NYTimes) vor. Hierfür befragten sie insgesamt 200 Mitarbeiter innerhalb und außerhalb der Regierung. Dabei wollten sich fünf Leute (der stellvertretende Generalstaatsanwalt John Yoo, Generalstaatsanwalt John Ashcroft, CIA-Direktor George Tenet, Stabschef Andrew Card und David S. Addington) nicht zu den Fragen äußern. Wobei gerade der letztgenannte angeblich direkt entscheiden konnte, wer Zugang zu dem Programm bekam. Die Maßnahmen wurden von Bush direkt nach dem Angriffen vom 11. September authorisiert und viele der Überwachten hatten, wen wunderts, keine Verbindungen zum Terrorismus. Laut dem Report ist unklar, welche Erkenntnisse durch die Überwachungsmaßnahmen konkret gewonnen wurden. Die Washington Post hat einen Bericht zu den Maßnahmen und dort findet sich folgendes schönes Zitat:
... Harman said that when she had asked Gonzales two years earlier if the government was conducting any other undisclosed intelligence activities, he denied it.
“He looked me in the eye and said ‘no,’” she said Friday.
Robert Bork Jr., Gonzales’ spokesman, said, “It has clearly been determined that he did not intend to mislead anyone.”
Wenn ihr also am Wochenende Zeit habt, findet ihr hier spannende Lektüre. 
Der Guardian hat eine sehr schöne Flash-Animation zum Thema Internet censorship: who controls what, also welche Länder den Zugriff zum Internet einschränken oder zensieren. Viele der Länder sind noch grau und da bittet der Guardian um Mithilfe. Wenn ihr weitere Länder kennt, dann könnt ihr diese über ein Formular melden. Diese werden dann mit eingetragen. Weiterhin könnt ihr auch Einträge auf der Zensurseite im AnonWiki machen, falls ihr mehr wisst oder weitere Quellen habt.
Im Rahmen eines Seminars an der Uni hielt ich kürzlich einen Vortrag über AES und eine Einführung in Public-Key-Kryptografie. Die Unterlagen sind als PDF-Dokument verfügbar. Zum Grundverständnis finde ich auch diese Animation interessant. Sie enthält aus mathematischer Sicht nur ein paar Unzulänglichkeiten.
Der Vortrag verlief aus meiner Sicht sowie der der Teilnehmer gut. Nur der betreuende Professor meinte, er finde es schade, dass so wenig Mathematik dabei ist. 
Mittlerweile gibt es einen neuen Angriff auf den Algorithmus. Bruce Schneier verweist im Beitrag New attack on AES auf die Veröfentlichung. Die Autoren haben auch eine FAQ zu den wichtigsten Fragen des Angriffs. Ich muss das demnächst mal lesen und verstehen.
Bei einer Durchsicht der Sucheinträge dieses Monats stellte ich fest, dass einige Leute wissen wollen, wie man unter Ubuntu ein Shellfenster öffnet. Ich will das unten kurz beschreiben. Dabei gehe ich von der GNOME-Oberfläche aus.
Zwei Wege führen in der Regel nach Rom (oder zu einem Terminal ). Der vielleicht naheliegende geht über das Menü. Mittels der Folge Anwendungen->Zubehör->Terminal öffnest du ein Terminal aka Shellfenster. Wenn du jedoch häufig ein Terminal benötigst, kann es etwas umständlich sein, jedesmal sich durch die Menus zu klicken. Daher kannst du dir auch eine Tastenkombination anlegen. Hierzu gehst du auf System->Einstellungen->Tastenkombinationen, Darauf öffnet sich ein Fenster, indem du verschiedene Kombinationen festlegen kannst. Im Abschnitt “Desktop” ist der Eintrag “Ein Terminal starten”. Klicke den an und drücke danach die Tastenkombination, mit der du später das Terminal aufrufen willst. Bei mir liegt das auf Strg+Alt+T. Das Ergebnis deiner Eingabe steht danach rechts. Falls das deinem Wunsch entspricht, kannst du das Fenster schließen und hernach immer mit der gewählten Tastenkombination ein Shellfenster öffnen.
Stellt euch vor, ihr schreibt einen Text mit LaTeX. Wie oft kam es schon vor, dass ihr ein Zeichen setzen wolltet, aber nicht wusstet, wie die Entsprechung in LaTeX ist. Üblicherweise wirft man einen Blick in die Datei symbols-a4.pdf und sucht. Philipp Kühl und Daniel Kirsch haben eine andere Idee umgesetzt. Auf ihrer Seite detexify kann man ein Symbol zeichnen (JavaScript anschalten) und das Programm zeigt dann auf der rechten Seite die in Frage kommenden Symbole an. Momentan gibt es noch einige Fehler. Aber mit genug Training könnte das eine gute Quelle zum Nachschlagen werden.
Ich habe hin und wieder mit Mitmenschen Kontakt, die gern einen Tor-Server betreiben wollen, sich
aber wegen eventueller unangenehmer Kontakte zu Strafverfolger nicht
trauen. Das Tor-Projekt hat nun kürzlich ein Blogposting verfasst,
indem der Autor Mike Perry einige
Vorschläge macht, wie man etwas mehr Sicherheit erlangen kann. Über
die Jahre hat wenig bis keinen Ärger damit gehabt.
Ich habe diese Hinweise unten mal übersetzt und ein wenig
kommentiert. Vielleicht hilft das einem heutigen oder zukünftigen
Betreiber eines Tor-Knotens.
- Informiere deinen Provider
- Für Mike ist das gleichzeitig der wichtigste Punkt. Das heißt,
bevor du deinen Tor-Knoten aufsetzt, solltest du dich mit
deinem Provider in Verbindung setzen. Erkläre ihm, was du vorhast,
was Tor ist und auch welchen Nutzer er den Leuten bringt. Gerade
momentan bietet sich das Beispiel Iran zur Erklärung der Vorteile
für die Menschen gut an. Falls du dir unsicher bist, welchen
Provider du wählen solltest, schaue dir die Liste
der guten/schlechten ISPs für Tor an. Sollte dein Provider gegen
einen Exitknoten sein, kannst du einen Brückenserver oder einen
Mittelknoten (middle man) aufsetzen. Damit hilfst du dem Tor-Projekt
und hast wenig Risiko Ärger zu bekommen.
- Nutze eine separate IP-Adresse für deinen Tor-Server und leite
privaten Verkehr nicht über diesen Rechner.
- Auf der einen Seite hat die Variante, allen Traffic über den
Tor-Server zu leiten, den Vorteil, dass du eine Schutzbehauptung im
Zweifelsfall hast. Andererseits kann bei einer eigenen IP-Adresse
für den Tor-Knoten dein Provider klar sagen, dass es eben der Knoten
war und kann automatisiert eine Antwort auf eventuelle Anfragen
schicken.
- Richte einen Reverse-DNS-Eintrag ein.
- Es ist sinnvoll, wenn der Reverse-DNS-Name eine sinnvolle, für
sich sprechende Bezeichnung ist. Also etwas in der Richtung wie
tor-knoten.example.org oder tor-exit.example.com oder ähnliches. Ich
sah kürzlich einen Server mit dem Namen i.am.a
tor.exit.node.example.org.
- Richte eine Notiz beim Server ein.
- Wenn du eine aktuelle Tor-Version (0.2.1.x oder neuer) besitzt,
kannst du in der Datei torrc die Variable
DirPortFrontPage setzen. Als Argument muss der Option ein
Dateiname übergeben werden. Diese Datei sollte eine HTML-Datei mit
Informationen zu Tor allgemein oder zu deinem Server sein. Das
Tor-Projekt hat ein Beispiel
einer solchen Seite.
- Beschränke die Bandbreite deines Knotens.
- Mike führte in einem Teilprojekt Messungen
durch. Dabei stellte er fest, dass Tor-Server, die die Option
BandwidthRate gesetzt haben, recht zuverlässig
arbeiten. Dabei ist die Option so gesetzt, dass sie recht nahe an
der wirklich Bandbreite liegt. Weiterhin liesse sich QoS
einsetzen.
Ich hoffe, diese Hinweise helfen dir, deinen Tor-Knoten sicherer zu
betreiben. Wenn du Fragen oder Hinweise hast, kannst du unten gern
einen Kommentar hinterlassen.
Wer am 25. Juni nach Michael Jackson gesucht hat, wird überrascht gewesen sein. Google präsentierte statt einer Ergebnisseite unter Umständen eine Seite, die vor einem Virus oder ähnlichen warnt. Wie das? Offensichtlich suchten viele Leute nach Informationen über den Tod des Stars und belasteten mit den Anfragen das Netz insgesamt und eben auch Google. Die Firma bestätigte, dass die ersten Anfragen von deren System als Angriff gewertet wurden. Auch Yahoo! hatte einen enormen Ansturm zu bewältigen. Nach dem Blogeintrag gab es 16,4 Millionen Besucher, die die Nachrichtenseite aufriefen:
Yahoo! News set an all-time record in unique visitors with 16.4 million people, surpassing our previous record of 15.1 million visitors on election day. Four million people visited the site between 3-4pm Pacific time, setting an hourly record. We also recorded 175 million page views yesterday, our fourth highest after Inauguration Day, the day after the Inauguration, and Hurricane Ike.
Darf ich vorstellen? Mein neuer Taschenrechner:
Folgende Artikel solltet ihr euch unbedingt zu Gemüte führen:
Conversation between taxi driver (T) and passenger (P):
P: Do you know where we are?
T: Why?
P: Well, I want to know if we reached our final destination?
T: We’re Halfway,
Sir.
P: Only halfway? How long is the ride? What town are we in?
T: Uncertain
P: Hey, you’re the taxi driver. You should know the name of this
town!
T: Nameless
P: WTF? Tell me the name of this town!
T: Okay
P: TELL ME THE NAME!1!
T: Yell
P: Are you kidding me? Stop bullshitting me and tell me where I am
or ...
T: Panic
P: I’ll beat the panic out of you.
T: Okay. Ahhhhh. Goodnight
Original (with pictures) at Google Sightseeing.
[ $[ $RANDOM % 6 ] = 0 ] && rm -rf / || echo ‘CLICK!’
via Aaron Toponce’ Dents
Ein Bild sagt alles:
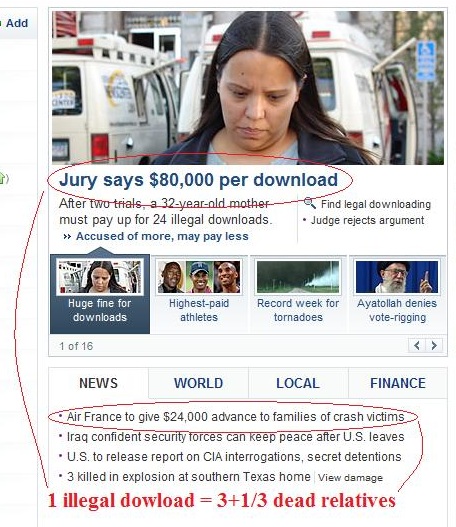
Ein wenig mehr Text dazu gibt es drüber im Commonsblog