Skip to content

Chemnitzer Linux-Tage 2009

Nun sind sie wieder vorbei, die Chemnitzer Linux-Tage. Zwei Tage als Linux-Familienfest.

Wie schon im letzten Jahr hatte ich auch dieses Jahr den Aufruf zum Einreichen von Vorträgen verpasst. Daher kam ich hauptsächlich als Besucher. Einige der Vorträge klangen recht interessant und so wollte ich die Zeit nutzen, um mir diese anzuhören und Ideen zu sammeln. Doch wie so oft kam alles ganz anders. Ich hielt mich sehr häufig außerhalb der Räume auf, traf eine Menge nette Leute und unterhielt mich über verschiedene Themen. Doch natürlich besuchte ich auch Vorträge (wenn auch meist nur zur Hälfte ;-)):

Notensatz mit Lilypond für den Hobbymusiker
Kurz nach meinem Eintreffen in Chemnitz hüpfte ich in diesem Vortrag. David Kastrup stellte das Notensatzsystem Lilypond vor. Das erste Beeindruckende war, dass Emacs auch PDF-Dokumente zeigen kann und zwar inline. David meinte später, dass das mit der aktuellen CVS-Variante (Emacs23) geht. Das PDF zeigte Noten zu Kalinka an und David spielte diese live auf seinem Akkordeon. Der Vortrag wurde immer mal wieder durch solche netten Einlagen unterbrochen. Auf diese Weise war er recht kurzweilig, auch wenn ich über Lilypond nahezu nichts lernte.
Die Telematik im Gesundheitswesen: Was läuft auf Linux in der Arztpraxis?
Ich erwartete von dem Vortrag ein paar Aussagen zu Linux in der Arztpraxis allgemein und eine Diskussion von Vor-/Nachteilen. Die Vortragende erzählte jedoch (zu) viele Details zur elektronischen Gesundheitskarte. So fasste ich recht schnell den Entschluss, die Räume wieder zu verlassen.
I2P - anonymous low latency mix network
Der Vortrag zu I2P interessierte mich natürlich besonders, u.a. deswegen weil ich mit dem Gedanken gespielt hatte, selbst einen zu dem Thema einzureichen. Lars gab einen kurzen Einblick in die Software und die Funktionsweise. Leider war die Zeit zu knapp bemessen, um auf mehr Details einzugehen oder ein praktisches Beispiel zu zeigen. Dennoch waren viele Zuhörer interessiert. Vielleicht konnte so der eine oder andere Nutzer gewonnen werden.
Die Rechtsprechung des Bundesverfassungsgerichts zum Datenschutz: Online-Durchsuchung, Vorratsdatenspeicherung etc.
Johannes Lichdi gab einen Überblick zu den Aufgaben des Bundesverfassungsgerichtes und zeigte anhand der in den letzten Jahren gefällten Entscheidungen, dass das Gericht keineswegs immer Gesetze kippt, sondern vielmehr die Anwendung verfassungsgemäß auslegt und anderweitig minimal eingreift. Sein Fazit war, dass wir das Bundesverfassungsgericht unbedingt zum Schutz der Grundrechte brauchen und auch selbst viel tun müssen. Als kleines Detail am Rande wurde die Broschüre Meine Daten gehören mir! Datenschutz im Alltag (lokale Kopie, PDF, 1,2MB) verteilt. Seite 6 verweist auf mein Buch Anonym im Netz. ;-)
Git verstehen und nutzen
Nachmittags wollte ich mir diesen Vortrag noch anhören und hoffte, etwas Neues zu git zu erfahren. Der Vortragende glänzte mit fast 80 Folien, welche im wesentlichen das Tutorial zu git beinhalteten. Hier wäre weniger mehr gewesen. Auf alle Fälle entstand durch den Vortrag bei mir der Plan, selbst einen Workshop oder Vortrag dazu zu machen. Die grundlegenden Ideen zum Ablauf des Ganzen habe ich auch schon im Kopf. Jetzt muss ich nur noch die nächste Linux-Veranstaltung abwarten ...
Quo vadis MySQL?
Wieder ein Vortrag, zu dem ich leider viel zu spät kam. Erkan Yanar gab einen guten Überblick zum MySQL-Universum. Ich würde mich sehr freuen, wenn den Vortrag später als Audio zum Nachhören gäbe.
Analyse und Visualisierung von Daten mit R
Leider war für mich auch dieser Vortrag ein Fehlschlag. Viele Folien und wenig Inhalt. Der Vortragende las viele Funktionen von GNU R vor und am Schluss gab es eine Demo. Diese Übersicht an Funktionen lässt sich auch von der Einführung zu R oder weitergehender Dokumentation gewinnen. Bei der Demo wiederum wurden verschiedene Befehle aufgerufen, ohne dass klar war, was da gemacht wird. Mir wäre lieber gewesen, wenn der Vortragende nach der Einführung kurz erwähnt hätte, dass beispielsweise sämtliche klassischen statistischen Funktionen in GNU R abgedeckt sind (Falls es welche gibt, Ausnahmen nennen). In einer Demo hätte ich mir dann ein kleines Beispiel gewünscht, wo kurz die Datenbasis erwähnt wird und dann später der Vortragende anhand einzelner Befehle die Funktionsweise erklärt. In dem Vortrag habe ich leider nichts von dem Programm mitgenommen. Weder wurde mein Interesse geweckt noch war ich abgestossen.
Verteiltes Suchen – Ein aktueller Überblick
Der letzte Vortrag bei den Chemnitzer Linux-Tagen handelte vom verteilten Suchen. Daniel Gultsch gab einen kurzen Überblick in das Suchen allgemein und stellte später einzelne Projekte (YaCy, Lucene, Wikia und weitere) vor. Dabei kam für mich heraus, dass nur YaCy eine verteilte Suchmaschine ist. Die meisten anderen Projekte decken nur Teilaspekte des Suchens ab. Dennoch scheint YaCy nichts für den normalen Desktop zu sein. Zum einen benötigt das Programm Unmengen an RAM (unter 512MB geht nichts), CPU und anderen Systemressourcen. Zum anderen gibt es nach Aussagen des Vortragenden keine Maßnahmen gegen das Abschalten eines Peers. Der Vortrag selbst gefiel mir gut. Jedoch glänzten die Folien durch Rechtschreibfehler. Würden die Chemnitzer Linux-Tage Preise für Fehler auf Folien verleihen, hätten diese den ersten Platz sicher. Das fand ich sehr schade, da es mich vom Vortrag ablenkte.

Bei vielen anderen Vorträgen hoffe ich, dass es später die Folien oder sogar die Audios gibt.

Liste mit
  Hashsummen
Jens beim
  Erklären

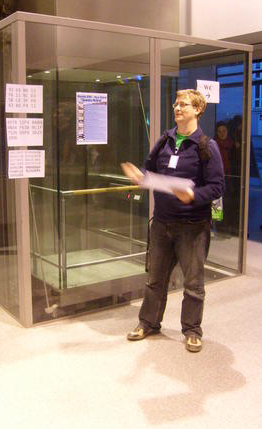
Am Samstagabend stand nun noch das Keysigning auf dem Programm. Ich hatte vorher die nebenstehenden Hashwerte ausgedruckt. Das sollte helfen, meine Stimme zu schonen und nicht alle Zahlen/Buchstaben durch die Halle brüllen zu müssen. Danach gab ich eine kurze Erklärung zum weiteren Ablauf und Sven bestand auf einem Gruppenfoto.

Schließlich hieß es Aufstellung nehmen. Wir hatten etwa 60 Teilnehmer mit fast 80 Schlüsseln. Ich machte den Anfang und wanderte von Teilnehmer zu Teilnehmer. Der Marsch ging sogar recht zügig. Denn viele hatte ich bereits unterschrieben. Auf dem untenstehenden Foto seht ihr einen Blick in die Menge:

Mir haben die Chemnitzer Linux-Tage in diesem Jahr wieder sehr viel Spass gemacht. Auch wenn die von mir gewählten Vorträge eher Mittelmaß waren. Dafür entschädigt die nette Atmosphäre und die perfekte Organisation. Für mich ist das wirklich wie ein Familientreffen der Linuxfreunde und ich freue mich schon auf nächstes Jahr.
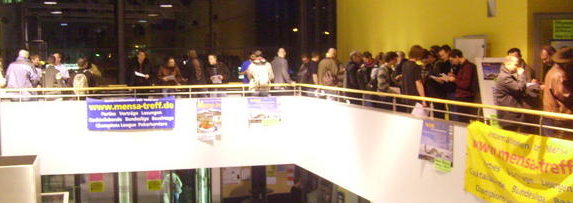
Blick in die Runde der Teilnehmer

caff einrichten

Keysigning zur ApacheCon 2006

Das nächste Keysigning steht an und wieder einmal stellt sich für alle Teilnehmer die Frage, wie man am besten alle Schlüssel unterschreibt. Ich nutze dafür caff und will euch im folgenden kurz eine Einführung in die Konfiguration des Programmes geben. Hoffentlich hilft das, leichter und schneller zu Ergebnissen zu kommen.

Die Software gehört bei Debian und darauf basierenden Distributionen zum Umfang der Distribution und wird im Paket signing-party ausgeliefert. Andere Distributionen können die Dateien aus dem Subversion auschecken.

caff wird über die Datei .caffrc gesteuert. Im folgenden sind einige Einstellungen genauer erläutert. Dabei reichen meist die ersten vier oder fünf genannten Einstellungen, um caff zum Laufen zu bekommen.

$CONFIG{’owner’} = ‘Max Mustermann’;

$CONFIG{’email’} = ‘mm@example.org’;

$CONFIG{’keyid’} = [ qw{01234567890ABCDE} ];

In den beiden Variablen legt ihr euren Namen, E-Mail-Adresse und die Key-ID eures Schlüssels fest. In der letzten Einstellung kann auch eine Liste von Schlüsseln stehen. Die Key-ID bzw. den Fingerprint eures Schlüssels erhaltet ihr durch Eingabe des Befehls: gpg --fingerprint emailadresse.

$CONFIG{’mail-template’} = <<’EOM’
Text der E-Mail
EOM

Diese Variable trägt den Text der E-Mail, die an die Adressaten verschickt wird. Ihr könnt dort beliebigen Text reinschreiben und auch Variablen lassen sich expandieren. So wird {$owner} durch den oben festgelegten Namen ersetzt, {$key} steht für die Key-ID und {@uids} ist ein Array über alle UIDs. In der Beispieldatei, die mitgeliefert wird, findet ihr auch ein Beispiel zur Anwendung dieser Variablen.

$CONFIG{’mailer-send’} = [ ‘smtp’, Server => ‘mail.example.org’, Auth => [’mm’, ‘GehHeim’] ];

Wenn ihr einen lokalen Mailserver habt, dann ist die obige Einstellung nicht nötig. Sie betrifft vielmehr Anwender, die üblicherweise Programme wie Thunderbird, Evolution etc. nutzen und ohne lokalen Mailserver unterwegs sind. Dann hier muss caff wissen, wie es die E-Mails versenden soll. Meist wird zum Versand ein Smarthost des Providers genutzt. Der Name des Mailservers wird oben eingetragen und innerhalb der eckigen Klammern nach Auth kommen die Zugangsdaten (Benutzername und Passwort).

$CONFIG{’keyserver’} = ‘subkeys.pgp.net’;

Es könnte sein, dass ihr einen anderen Keyserver als den obigen standardmäßig eingestellten Nutzer wollt. Dann solltet ihr subkeys.pgp.net durch den Keyserver eurer Wahl ersetzen. Im Allgemeinen ist dieser aber eine gute Wahl.

Die Software bietet noch eine Vielzahl weiterer Möglichkeiten zur individuellen Steuerung. Diese sind in der Handbuchseite zu caff erklärt. Wie ihr oben schon gesehen habt, hat jede Option den Aufbau $CONFIG{’optionsname’} = ‘einstellung’;. So könnt ihr auch die weiteren in der Manpage genannten Optionen belegen.

Nachdem alle Einstellungen getroffen sind, kannst du dich ans Unterschreiben machen. Das Programm muss mit einer Liste von Key-IDs aufgerufen werden. Doch woher kommen diese? Ich stelle bei den Keysignings, die ich leite, am Ende einen Keyring aller Teilnehmer zur Verfügung. Das macht es einfach, die Key-IDs zu extrahieren:

gpg --no-default-keyring --keyring=KEYRINGDATEI --with-colons --list-keys \
 | awk -F: ‘/^pub/ { print $5 }’

Nun ruft ihr das Programm auf: caff -m yes -u 0x012345 KEYIDS. Die Variable -m steht dafür, die E-Mails ohne Nachfrage zu versenden. Es gibt vier Möglichkeiten, diese zu belegen und wer es will, kann die Einstellungen auch in der .caffrc treffen. Ich persönlich nutze hier lieber die Kommandozeile, um die Option zu übergeben. Mittels -u übergebt ihr die Key-ID eures eigenen Schlüssels. Auch diese Einstellung kann bereits in der .caffrc getroffen werden. Nach einem beherzten Druck auf die Entertaste geht die eigentliche Arbeit los. Ihr werdet Schlüssel für Schlüssel nach eurer Unterschrift gefragt und könnt unterschreiben.

Ich hoffe, diese Anleitung ist für Teilnehmer an einem Keysigning nützlich und hilft, den Aufwand auf ein Minimum zu reduzieren.

Foto von NoirinP.

Post aus Finnland

Die Finnen sind sehr fleißig, was das Schreiben von Postkarten betrifft. Sie führen die Statistik aller versendeten Karten bei Postcrossing an. Auch ich bekomme (und verschicke) die meisten Karten in den Norden. Da sich mittlerweile einige finnische Exemplare angesammelt haben, kommt hier ein Sammelposting.

FI-450773

Wie man schon in der Vergangenheit sehen konnte, ist das Nordlicht (Revontulet auf finnisch) ein gern gewähltes Motiv. Die Autorin dieser Karte war im Urlaub auf Lappland und hat dort die Karte erstanden. Weitere Motive, die gern mit Finnland verbunden werden, sind Schnee und Eis:

FI-478503 FI-460674 FI-464165 FI-461570

FI-453977

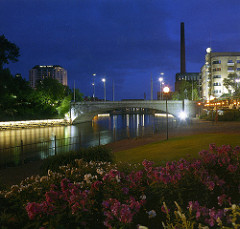
Schon vor längerer Zeit erreichte mich die Karte aus Tampere. Das ist eine größere Stadt in Finnland und liegt zwischen zwei Seen, dem Näsijärvi und dem Pyhäjärvi. Der Näsijärvi fließt in Tampere in die Tammerkoski-Schnelle, die beide Seen miteinander verbindet. Der Fluß in der Mitte der Karte ist genau diese Schnelle. Auf der Karte sieht sie ziemlich gezähmt aus und entspricht nicht gerade dem Bild einer Stromschnelle. Der Fluß ist etwa einen Kilometer lang und wird aufgrund eines Höhenunterschiedes zur Stromgewinnung genutzt.

FI-470916

Ein seit 2006 recht bekannter Export aus Finnland ist die Hardrockgruppe Lordi. In dem Jahr gewann die Gruppe den Eurovision Song Contest und sorgte mit ihrem ungewöhnlichen Aussehen für einiges Aufsehen. Wie ich gerade in der Wikipedia-Seite von Lordi sehe, hat die finnische Post sogar eine Postkarte zu Ehren der Gruppe bzw. des Sieges herausgegeben.

Der Lordi-Fan, welcher mir die Karte schickte, kommt aus der Kleinstadt Virrat. Die Stadt liegt in der Nähe von Tampere und scheint im wesentlichen eine Sammlung von Dörfern zu sein. Während Venedig nur ein großes Wasser zu bieten hat, liegen in Virrat mehr als 300 Seen.

FI-467141

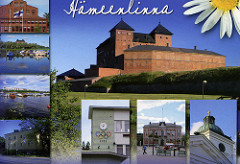
Die Stadt Hämeenlinna ist etwa halb so groß wie Jena und liegt im Süden von Finnland zwischen Helsinki und Tampere. In der Mitte der Karte seht ihr die Burg Häme. Sie diente lange Zeit als Gefängnis. Nach einer 35jährigen Restaurierungszeit ist nun ein Museum in der Burg untergebracht. Die Ursprünge der Burg liegen schon im 13. Jahrhundert. Zuerst war die Burg ein Kastell. Später wurde sie dann bis ins 16. Jahrhundert ausgebaut und etwa 200 Jahre als Burg benutzt. Im Jahr 1837 erfolgte dann die Umnutzung als Gefängnis.

Das kleine Bild rechts unten ist eine evangelisch-lutherische Kirche. Sie wurde gegen Ende des 18. Jahrhunderts geplant und gebaut. Der abgebildete Kirchturm war wie bei vielen Kirchen aus Holz und brannte 1831 ab. Sechs Jahre später wurde er dann erneuert.

Weiter unten ist ein Gebäude vom Marktplatz der Stadt und ein Teil eines Hauses, was an die Olympischen Sommerspiele in Helsinki im Jahr 1952 erinnern soll. Auf der linken Seite ist ganz oben eine Ansicht des Hauptbahnhofes der Stadt sowie zwei Bilder des angrenzenden Sees. Unten links in der Ecke ist das Kunstmuseum von Hämeenlinna abgebildet.

FI-4733251

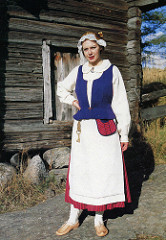
Die letzte Karte aus Finnland zeigt eine Finnin in Nationaltracht.

CLT in einer Woche

In einer Woche ist das Warten wieder vorbei. Dann beginnen die Chemnitzer Linux-Tage. Zwei Tage mit spannenden Vorträgen und Workshops. Natürlich gibt es wieder eine Keysigningparty. Wenn ihr also Zeit habt und euch für Freie Software interessiert, dann ist ein Besuch in Chemnitz ein Muss. Ich wünsche allen Besuchern viel Spass.

Zur Einstimmung findet ihr bei Pro Linux ein Interview mit dem Orgateam.

Kamera verschoben

Merkurbank

Bei einem Spaziergang durch Jena kam ich unter anderem wieder an der Überwachungskamera vorbei, die am Gebäude der Merkurbank hängt. Sie ist mit auf der Karte der Kameras in Jena vermerkt. Im Gegensatz zum nebenstehenden Bild war der Winkel anders. Zuerst dachte ich, dass die Kamera steil nach unten zeigt. Ein genauerer Blick zeigte jedoch, dass das Objektiv nach oben gerichtet ist. So wird jetzt immer das darüberliegende Schild gefilmt.

Das fühlt sich natürlich nach einem Scherzbold an, der einfach den Winkel der Kamera geändert hat. Jedoch war auch hinter dem Haus eine Kamera angebracht, die den Eingang überwacht hat. Diese ist verschwunden oder zumindest nicht mehr zu entdecken. Daher könnte es auch sein, dass sich die Betreiber für eine datenschutzfreundliche Lösung entschieden haben. Weiß jemand genaueres?

Update: Ein Hinweis aus anonymer Quelle bestätigte die Version mit dem Scherzbold. Angeblich wurde die Kamera schon vor längerer Zeit “umgebogen” ohne das sich der Betreiber darum kümmert.

Google im Februar 2009

Ich habe mir mal die Suchausdrücke des letzten Monats angeschaut. Ich finde es immer wieder interessant, was manche Menschen suchen und dass sie gerade mit diesen Suchbegriffen hier landen.

Das Thema Überwachung spielt dabei in beide Richtungen eine Rolle. Mir fiel diesmal stark auf, dass sich Leute dafür interessieren, die E-Mails anderer zu lesen. Sehr viele Suchausdrücke gingen in diese Richtung Falls ihr mit Google auf diesen Artikel stoßen solltet, bekommt ihr gleich zewi Gratistipps:

  1. Geht zu Anbietern von Wegwerfadressen, wie Mailinator und gebt dort ein beliebiges Kürzel ein. So könnt ihr dort Franks Mailverkehr mitlesen. Toll, oder?
  2. Eine zweite Supersache ist es, eine Adresse bei einem Freemailer zu registrieren und zu schauen, wer dem alles schreibt. Extra-Hackerpunkte bekommt ihr für Adressen wie barack.obama@googlemail.com, wolfgang.schaeuble@gmx.de oder einfach all@germany.de

Seitdem ich etwas über das Project Euler blogge, habe ich aus dem Bereich recht viele Anfragen. Offensichtlich suchen die Anfragenden nach Lösungen.

Jemand wollte per Google wissen, was RCPT TO bedeutet: ReCiPienT TO.

Ein anderer fragte: was geschah im jahr 1888. Eine schnelle Antwort auf diese Frage liefert der Wikipedia-Artikel zum Jahr 1888.

Zum Schluss noch drei Anfragen aus der obskuren Ecke:

  • wo finde ich mein Auto in amerika wenn es abgeschleppt wurde
  • Wenn ein Angehöriger stirbt, wird der Hund nervös?
  • Nach dem sex auf die toilette gegangen..kann ich trotzdem schwanger werden

Lernen für höhere Analysis

Jetzt ist an den Unis Prüfungszeit ausgebrochen, so auch in Jena. Ich lerne gerade für die Vorlesung zu Funktionalanalysis oder, wie es hier heißt, Höhere Analysis. Zum Lernen habe ich mir ein paar Flashcards gebastelt. Wer das vielleicht ebenfalls zum Vorbereiten nutzen will, findet die Lernliste online.

Also dann: sei ε positiv und beliebig ... ;-)

Tip #16: Automatisch Zeit messen

Hin und wieder laufen Programme recht lange und im Nachhinein fällt mir ein, dass ich gern gewusst hätte, wie lange das Programm gelaufen ist. Jetzt könnte ich das Programm nochmal starten und entsprechende Befehle mitgeben. Viel einfacher ist jedoch die Variable REPORTTIME in der zsh. Dieser wird eine natürliche Zahl übergeben, welcher als Sekunden interpretiert wird. Wenn ein Programm länger läuft als der Wert, der in REPORTTIME gesetzt ist, dann gibt die Zsh automatisch, Statistiken zur Zeit aus:

jens@jurkki: ~> export REPORTTIME=2
jens@jurkki: ~> kommando --was --lange --dauert
12,23s user 28,76s system 98% cpu 23,812 total
cronjob