Wer oder was steckt hinter der Jamaika-Koalition?
Wer sich das schon immer fragt, sollte mal Google befragen.
Wer sich das schon immer fragt, sollte mal Google befragen.
Sten demonstrierte erst kürzlich, was mit funktionierendem UTF-8 möglich ist. Joeys Versuch hingegen ist nicht so recht gelungen: 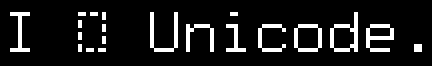
via nion
Zu Beginn des Jahres 2003 veröffentlichte Adi Shamir mit Eran Tromer einen Bericht über Spezialhardware zur Faktorisierung großer Zahlen. Insbesondere die Abschätzung des Kostenaufwandes von 10 Millionen Euro für das Knacken eines 1024bit-RSA-Schlüssels innerhalb eines Jahres ließ die Fachwelt aufhorchen. Nunmehr ist das Design der Hardware verbessert worden und die geschätzten Kosten liegen bei einem Zehntel der obigen Summe. Das stellt doch eine massive Verbesserung dar. Wenn diese Schätzungen stimmen, dann kann es auch schon größeren Institutionen möglich sein, derartige Software zum Einsatz zu bringen.
Daher kann ich allen nur raten: Setzt Schlüssellängen von 2048 Bit oder besser ein.
Andere Notizen finden sich hier, hier oder hier.
Die Quelle stammt von Steven Bellovin:
Open to the Public
DATE: TODAY * TODAY * TODAY * WEDNESDAY, Sept. 14 2005
TIME: 4:00 p.m. - 5:30 p.m.
PLACE: 32-G575, Stata Center, 32 Vassar Street
TITLE: Special-Purpose Hardware for Integer Factoring
SPEAKER: Eran Tromer, Weizmann InstituteFactoring of large integers is of considerable interest in cryptography and algorithmic number theory. In the quest for factorization of larger integers, the present bottleneck lies in the sieving and matrix steps of the Number Field Sieve algorithm. In a series of works, several special-purpose hardware architectures for these steps were proposed and evaluated.
The use of custom hardware, as opposed to the traditional RAM model, offers major benefits (beyond plain reduction of overheads): the possibility of vast fine-grained parallelism, and the chance to identify and exploit technological tradeoffs at the algorithmic level.
Taken together, these works have reduced the cost of factoring by many orders of magnitude, making it feasible, for example, to factor 1024-bit integers within one year at the cost of about US$1M (as opposed to the trillions of US$ forecasted previously). This talk will survey these results, emphasizing the underlying general ideas.
Joint works with Adi Shamir, Arjen Lenstra, Willi Geiselmann, Rainer Steinwandt, Hubert K?pfer, Jim Tomlinson, Wil Kortsmit, Bruce Dodson, James Hughes and Paul Leyland.
Die Webseite von Glenn Feron hat eine nette Übersicht von Vorher-Nachher-Bildern hübscher Models. Anschauen!
Der RISKS-Digest ist eine gute Quelle, um sich der Risiken der Computerbenutzung klar zu werden. Ein schönes Beispiel las ich heute in Jörns Blog:
Last week I watched the chauffeur of a Mercedes car. There was a parking spot left just in front of another Mercedes. Both different types, though fairly new. As I watched by the chauffeur got out of her car and pushed the button on the remote control to close the doors.
The system worked. The doors of the Mercedes closed. The already parked Mercedes responded with a happy ‘click’ and opened it’s doors. The chauffeur, confident the click was her car telling everything was fine, didn’t pay attention, until I pointed her to the fact that she opened the other Mercedes.
She tried several times. When her car opened the other one closed. And vice versa. But she didn’t see it as a problem, she could close the doors of her car and walk away. Until I pointed out the system probably worked the other way round as well ...
Wer ein wenig zsh lernen wollte, konnte vor kurzem ins IRC kommen. Dort gab es einen Workshop zur zsh. Wie auch Mika habe ich das nicht geschafft, mit hin zu kommen. Zum Glück gibt es ein IRC-Log vom Workshop (auch lokal) zum Nachlesen. Bei Gelegenheit werde ich mir das zu Gemüte führen und vielleicht den einen oder anderen nützlichen Tip draus basteln.
Habt ihr schonmal die Kreditzinsen nachgerechnet? Nein? Dann nutzt den Sonntag und macht das mal. Laut einem Artikel in der SZ kann sich das lohnen. Dort wird von einem Kreditsachverständigen berichtet, der Kontoauszüge und Kreditabrechnungen auf Richtigkeit prüft. In einem Fall kam dann raus, dass die Bank in sieben Jahren rund 275.000 Euro zuviel an Zinsen berechnet hat. Man sollte den Artikel unbedingt lesen und sich danach gruseln.
via Betabloger
Bei Fefe fand ich einen netten Link von Hunden, die Bienen sein wollen oder umgekehrt. So sieht das dann aus: 

Bruce Schneier verweist heute auf einen Artikel von Markus Ranum. Dieser beschreibt die sechs dümmsten Ideen in der Computersicherheit. Ich stimme hier nicht mit allen Punkten überein. Doch finde ich den Artikel durchaus lesenswert.
Nachtrag: Ranum kam mir doch gleich merkwürdig bekannt vor und bei Technorati wurde ich auch fündig: Ranum war der clevere Typ, der auf einer USENIX-Konferenz seine E-Mails checkte, Webseite auf den aktuellsten Stand brachte etc. Irgendwann bekam er dann eine E-Mail von Bill Cheswick und im Text der Nachricht stand: Ranums Passwort! (Originalartikel) Soviel zu den dümmsten Sicherheitsideen ...
In unserer LUG gibt es immer mal wieder Diskussionen, wozu man UTF-8 wirklich brauchen kann. Sten hat heute den ultimativen Grund gefunden: japanischer Spam: 
Gibt es jemanden da draußen, der mit Software zu tun hat und Eric S. Raymond nicht kennt? Offensichtlich schon. Wo sitzen diese Leute? Bei Microsoft!
ESR hat in seinem Blog einen Artikel “Microsoft tries to recruit me”. Darin veröffentlicht er eine E-Mail von einem Recruiter namens Mike Walters, der ihn mit süssen Worten zu Microsoft locken will. Seine Antwort fiel dann recht deutlich aus:
I’d thank you for your offer of employment at Microsoft, except that it indicates that either you or your research team (or both) couldn’t get a clue if it were pounded into you with baseball bats. What were you going to do with the rest of your afternoon, offer jobs to Richard Stallman and Linus Torvalds?
via Jörns Blog
Heute bekam ich eine E-Mail von Jörg Sommer, dass keine Captchas angezeigt werden. Nachdem ich ein wenig in der entsprechenden Datei herumgestöbert habe, fand ich auch den Fehler:
Die Funktion mt_rand() muss laut Handbuch mit Minimum und Maximum aufgerufen werden. S9Y machte es genau anders herum. Ich habe den Fehler lokal hier gefixt und jetzt solltet ihr auch Captchas sehen und Kommentare schreiben können. Und ich bin froh, mal wieder einen Bug gefunden und gefixt zu haben. 
Ach ja, die Zeile im Quellcode ist in der richtigen Version:
$strings = array_rand($this->chars, mt_rand($min_char, $max_char));Die hier angekündigte Plattform zur Kandidatensuche bei der Bundestagswahl ist heute zum Betatest gestartet. Ähnlich wie beim Wahlomat wird hier versucht, eine Wahlempfehlung zu geben. Schaut mal drauf und testet die Plattform.
Die besten Ergebnisse bringt bekanntlich der Zufall. So stiess ich kürzlich per Zufall auf Rubber.
Wer desöfteren LaTeX-Dokumente schreibt, wird immer wieder auf das Problem stossen, wie oft denn das Dokument durch den Interpreter geschickt werden muss. Da muss man eventuell BibTeX aufrufen und makeindex oder xindy. Schnell landet man bei drei oder mehr Durchläufen. Einerseits kann man sich hier mit Makefiles behelfen. Oder aber man nutzt eben Rubber.
Rubber ist ein Satz von Pythonskripten, die automagisch erkennen, wie oft das Dokument durch LaTeX durch muss und es ebensooft macht. Am Ende hat man nur durch den Aufruf rubber $DATEI eine fertige DVI-Datei. Ebenso einfach lassen sich auch PostScript- oder PDF-Dateien erzeugen. Ich fand das Programm nach kurzer Zeit sehr nützlich und kann es nur wärmstens ans Herz legen.
Im Blog haben sich mittlerweile schon einige Hinweise zum anonymen Surfen gesammelt. Erst zuletzt habe ich meine Kurzanleitung veröffentlicht. Doch wie bekannt sein dürfte, schützt Tor nicht vor allen Risiken. Insbesondere Cookies und die Browserkennung werden mit verschickt. Die Browserkennung kann man entweder manuell verstellen (about:config in die Adresszeile eingeben und nach useragent suchen) oder aber z.B. beim Firefox die Erweiterung User Agent Switcher installieren.
Doch was schreibt man hier nun rein? Einige sind kreativ und bringen hier eigene Ideen mit. Doch wenn man dann mit der Kennung “Moozilla Feuerfuchs” eine Webseite besucht, macht das eher noch mehr beobachtbar. Und vielleicht vergisst man ja doch mal Tor o.ä. einzuschalten ... Auch die Kennung auszuXen bringt meiner Meinung nach nichts. Aus meiner Sicht sollte es ein Plugin geben, dass eine kleine Datenbank von Browserkennungen mitbringt und diese in kurzen, zufällig gewählten Zeiträumen rotiert. Somit ist man mal als Internet Explodierer, mal als Lynx und auch mal als Googlebot unterwegs. Dies bietet aus meiner Sicht ein Verbesserung der Anonymität. Liege ich da asclfh? Was meint ihr und wer programmiert das Teil?